


UDP
Autor Moore
Datum 08/23/2024

Was ist UDP (User Datagram Protocol)?
UDP bezieht sich auf das User Datagram Protocol, ein Kommunikationsprotokoll für zeitkritische Anwendungen wie Gaming, Video-Streaming und Abfragen des Domain Name System (DNS). Da UDP vor der Übertragung keine stabile Verbindung zum Zielgerät erfordert, kann es die Kommunikationsgeschwindigkeit erheblich erhöhen. UDP beschleunigt die Datenübertragung, indem es den zeitaufwendigen Verbindungsaufbauprozess traditioneller Protokolle eliminiert.
Der Geschwindigkeitsvorteil von UDP bringt jedoch einige potenzielle Risiken mit sich. UDP kann Paketverluste verursachen, wenn Daten von der Quelle zum Ziel übertragen werden. Darüber hinaus ist UDP aufgrund seiner verbindungslosen Natur ein leichtes Ziel für Hacker, um Distributed-Denial-of-Service-Angriffe (DDoS) zu starten.
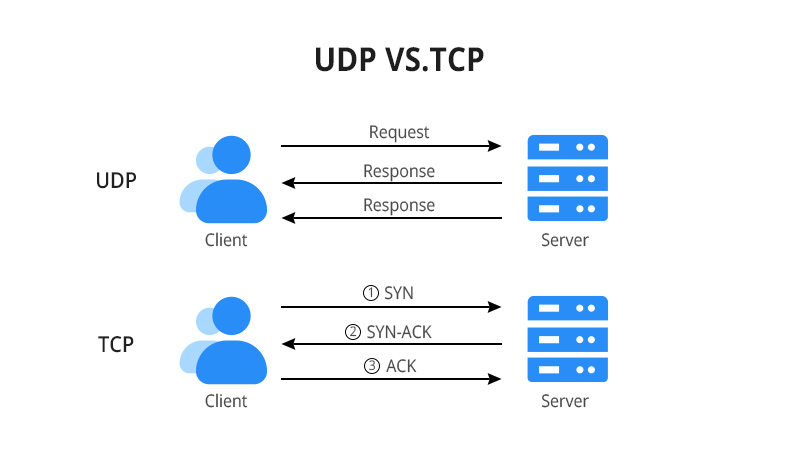
Im Allgemeinen verlangen Protokolle wie das Transmission Control Protocol (TCP), dass der Empfänger die Daten nicht nur empfängt, sondern auch bestätigt, dass er bereit ist, sie zu empfangen, bevor die Datenübertragung beginnt. UDP wartet jedoch nicht auf diese Bestätigung, bevor es mit der Übertragung beginnt, was zu Problemen bei der Datenübertragung führen und DDoS-Angreifern Möglichkeiten eröffnen kann.
Wie funktioniert UDP?
Im Vergleich zu anderen Netzwerkprotokollen ist UDP viel einfacher. Es findet einfach den Zielcomputer und sendet ihm ein Datenpaket (auch als „Datagramm“ bezeichnet). UDP garantiert weder, dass die Pakete in der richtigen Reihenfolge ankommen, noch bestätigt es, dass sie ihr Ziel erreicht haben.
Obwohl UDP Prüfsummen verwendet, um die Datenintegrität sicherzustellen, und Portnummern, um die Datennutzung an Quelle und Ziel zu unterscheiden, bringt diese Einfachheit aufgrund des fehlenden erzwungenen Handshake-Mechanismus einige Probleme mit sich. Programme, die UDP verwenden, sind der Instabilität des zugrunde liegenden Netzwerks ausgesetzt.
Infolgedessen können Daten erfolgreich übertragen werden oder verloren gehen. Da außerdem keine Kontrolle über die Reihenfolge besteht, in der Pakete eintreffen, können Daten am endgültigen Ziel bei der Anzeige ungleichmäßig, in falscher Reihenfolge oder leer erscheinen.
Diese Probleme sind jedoch in der Regel geringfügig, wenn keine Fehlererkennung und -korrektur erforderlich ist. Dies ist einer der Gründe, warum UDP häufig in Videoanwendungen verwendet wird. Selbst bei gelegentlichem Datenverlust oder Fehler bleibt es oberste Priorität, das Videosignal umgehend an sein Ziel zu bringen.
Der Unterschied zwischen UDP und TCP
Wenn Daten von einem Ort zu einem anderen übertragen werden, teilt ein Header dem Gerät mit, was mit den Daten zu tun ist. Der Header von UDP ist einfach aufgebaut und hat eine feste Länge von 8 Byte, während der Header von TCP wesentlich komplexer ist und eine Länge von 20 bis 60 Byte aufweist. Der Header von UDP enthält eine 16-Bit-Quellportnummer, eine 16-Bit-Zielportnummer, eine 16-Bit-Länge und eine 16-Bit-Prüfsumme, die das Datagramm zu seinem Ziel leiten. Der Header enthält eine 16-Bit-Quellportnummer, eine 16-Bit-Zielportnummer, eine 16-Bit-Länge und eine 16-Bit-Prüfsumme, die das Datagramm zu seinem Ziel leiten. Beim Senden von Daten ist keine Authentifizierung der Verbindung zwischen Quell- und Zielport erforderlich.
Im Gegensatz dazu erfordert TCP einen Handshake, bevor Daten gesendet werden, ein Prozess, der TCP zuverlässiger macht als UDP. Bei der TCP-Kommunikation können Daten erst übertragen werden, nachdem eine formelle Verbindung zwischen Ziel und Quelle hergestellt wurde. Da bei UDP hingegen keine Verbindung hergestellt werden muss, können Daten sofort gesendet werden.
Ein weiterer Unterschied besteht darin, dass TCP die Reihenfolge der Pakete vor der Übertragung bestätigt und sicherstellt, dass die Pakete rechtzeitig ankommen. Wenn ein Paket nicht ankommt, fordert TCP automatisch dessen erneute Übertragung an. UDP hingegen führt keine Bestätigung, Prüfung oder erneute Übertragung durch.
Wenn eine Anwendung sich für die Verwendung von UDP entscheidet, akzeptiert der Benutzer das Risiko, dass Fehler auftreten können, Daten möglicherweise nicht ankommen oder Daten erneut gesendet werden. Der Vorteil dieser Wahl sind höhere Übertragungsgeschwindigkeiten. UDP ist nicht zwangsläufig für Datenverlust verantwortlich. Seine Header-Informationen reichen aus, damit Daten am angegebenen Ort ankommen, und die Reihenfolge, in der die Datagramme gesendet werden, kann im Wesentlichen korrekt bleiben.
Die meisten Netzwerkrouter können jedoch die Ankunft von Paketen nicht bestätigen oder sie sequenzieren, was zu verlorenen oder duplizierten Paketen führen kann. TCP gleicht dies aus, indem es sicherstellt, dass die Daten in der richtigen Reihenfolge ihr Ziel erreichen.
Die Anwendung von UDP
UDP wird typischerweise in Kommunikationsszenarien verwendet, in denen Geschwindigkeit entscheidend ist, aber ein geringer Datenverlust toleriert wird. Echtzeit-Streaming-Medienübertragungen wie Sprache und Video sind typische Anwendungen, da sie Pünktlichkeit statt 100-prozentiger Genauigkeit erfordern. Beispielsweise nutzen viele Voice over Internet Protocol (VoIP)-Dienste UDP, weil es die Latenz reduziert und Anrufe flüssiger macht, selbst wenn gelegentlich etwas Tonqualität geopfert wird.
Ebenso wird UDP häufig beim Online-Gaming eingesetzt. Für Gamer ist eine schnelle Reaktion wichtiger, als gelegentlich einige Daten zu verlieren. Darüber hinaus verlassen sich auch DNS-Server aufgrund der Geschwindigkeit und Effizienz ihrer Abfragen auf UDP, da solche Dienste schnelle Antworten benötigen, um effektiv zu funktionieren.
Wie wird UDP bei DDoS-Angriffen verwendet?
Während UDP (User Datagram Protocol) hervorragend geeignet ist, wenn eine schnelle Datenübertragung in Echtzeit erforderlich ist, macht es den Empfänger anfälliger für DDoS-Angriffe.
Bei einem DDoS-Angriff wird die Zielwebsite mit Paketen überflutet. Immer wenn ein Problem auftritt, muss der Zielserver als Antwort ein ICMP-Paket senden. Da der Server eine derart große Anzahl von Anfragen nicht bewältigen kann, wird er schließlich überlastet, wie ein verstopfter Abwasserkanal. Infolgedessen kommen legitime Anfragen nicht durch, und echte Benutzer und Kunden können nicht ordnungsgemäß auf die Website zugreifen.
Die verbindungslose Natur von UDP macht es besonders anfällig für DDoS-Angriffe. Da zwischen Quelle und Ziel keine Handshake-Verbindung hergestellt werden muss, kann ein Angreifer ungehindert viele Pakete an den Zielserver senden.
Organisationen können dieses Angriffsrisiko jedoch verringern, indem sie die Antwortrate von ICMP-Paketen begrenzen. Die Nutzung des Rechenzentrumsnetzwerks für UDP-Datenverkehr kann verhindern, dass gefälschte Anfragen einzelne Server überlasten.


Teilen
