


Plug-and-Play (PnP)
Autor Yana
Fecha 09/06/2024

¿Qué es Plug-and-Play (PnP)?
Plug and play era originalmente un término para hardware informático. Cuando se añade un nuevo dispositivo externo al ordenador, los recursos de hardware pueden detectarse automáticamente sin necesidad de reconfiguración ni instalación manual de controladores. Más tarde, surgió el significado de conexión en caliente, que se refiere a añadir o retirar directamente dispositivos de hardware, como desconectar y conectar USB, mientras el ordenador está encendido.
En comunicaciones de datos y soluciones de red, plug-and-play significa que, después de que los equipos de red y los terminales de acceso se conectan a la red, pueden acceder automáticamente a la red para completar la configuración y el despliegue sin configuración manual.
¿Por qué la red del campus necesita Plug-and-Play?
Con el rápido desarrollo de la tecnología de redes, la escala de las redes empresariales también se está expandiendo. Los clientes empresariales necesitan gestionar y mantener de cientos a miles de dispositivos, consumiendo trabajo en las primeras etapas de planificación e implementación, como la instalación inicial de equipos. El tiempo dedicado a la configuración y las actualizaciones de equipos representa un tercio o más de todo el ciclo de gestión y operación de la red, y la mayoría de estas tareas son simples y repetitivas. Por lo tanto, los clientes necesitan urgentemente simplificar la instalación de equipos de red, la gestión durante la implementación y las posteriores actualizaciones de software de los equipos, mejorando así la eficiencia.
Además, con la popularización y aplicación continuas del Internet de las cosas, los tipos y la cantidad de terminales que acceden a las redes de campus están aumentando. Especialmente en redes de campus grandes y medianas, además de PC y teléfonos móviles, los terminales de acceso también incluyen teléfonos IP, impresoras y cámaras. Muchos tipos diferentes de terminales deben conectarse a la red de campus, lo que dificulta mucho la gestión de terminales en la intranet del campus. Debido a que el sistema tradicional de gestión de red solo puede ver la IP y la MAC del terminal de acceso, no puede realizar una gestión más detallada del terminal. Si es necesario planificar e implementar diferentes servicios y políticas de red para varios terminales, el administrador debe planificar e implementar diferentes servicios y políticas de red para cada tipo de terminal. La configuración manual de los terminales por tipo hace que la configuración del servicio sea compleja y la operación tediosa. La identificación automática y el plug-and-play de los equipos terminales también son necesidades urgentes.
La solución plug-and-play está diseñada para ayudar a los usuarios a simplificar el proceso de instalación de la red, mejorar en gran medida la eficiencia de la gestión de la red y de la operación y el mantenimiento, y reducir eficazmente los costes de mano de obra y tiempo. Tiene las siguientes ventajas:
Visualización: el proceso de operación de los administradores de red y los ingenieros de instalación es una interfaz de operación completamente gráfica, incluida la visualización de la interfaz de configuración y la visualización de la planificación de red.
Alta eficiencia: Al preimplementar servicios en el controlador SDN, el proceso de implementación real se acorta de extremo a extremo. La implementación manual puede completarse en unas pocas horas en lugar de varios días.
Menos errores: todas las configuraciones se realizan gráficamente a través del controlador SDN, lo que reduce la probabilidad de errores de configuración en la línea de comandos; los errores de conexión se pueden detectar gráficamente en tiempo real a través del controlador SDN para una rápida resolución de problemas.
¿Cuál es el proceso Plug-and-Play para equipos de red?
Tomando los switches como ejemplo, en la red de parque en la nube, la red está diseñada en forma de árbol por capas y hay una gran cantidad de switches por debajo de la capa núcleo. La funcionalidad plug-and-play a través de los switches de la capa de convergencia y la capa de acceso puede mejorar la eficiencia de la puesta en servicio y simplificar la carga de trabajo de puesta en servicio.
Los switches de la capa central completan el acoplamiento hacia el sur con el controlador SDN a través de la línea de comandos y, a continuación, los switches de la capa central se utilizan como dispositivos raíz de la subred de gestión, y los switches situados por debajo de la capa central se ponen en línea en el controlador SDN mediante el método DHCP, a fin de hacer realidad la funcionalidad plug-and-play de los switches situados por debajo de la capa central.

Como se muestra en la figura anterior, el proceso Plug and Play de agregación SwitchA es el siguiente:
El administrador implementa la función de servidor DHCP en el dispositivo de capa central (o puede ser un dispositivo de servidor DHCP independiente en la red), habilita la función DHCP en VLANIF1 y configura la opción DHCP Option 148, que contiene el estado de habilitación de NETCONF del dispositivo, la URL/IP del controlador SDN y la información del número de puerto.
Después de que el SwitchA below-core arranque con una configuración vacía, utilizará de forma predeterminada VLANIF1 para iniciar una solicitud al servidor DHCP.
Dado que todos los puertos del switch se añaden a la VLAN 1 de forma predeterminada cuando se envía de fábrica, el switch central y el switch que inicia la solicitud son interoperables dentro de la VLAN 1.
Una vez que el switch central, que es el servidor DHCP, recibe la solicitud, responde a SwitchA con un mensaje DHCP que lleva la opción Option 148.
SwitchA habilita la función NETCONF basándose en el contenido de la opción Option 148 y también obtiene la información de URL/IP y número de puerto del controlador SDN.
SwitchA obtiene la información de URL/IP y número de puerto del controlador SDN; utiliza la información de URL/IP y número de puerto del controlador SDN para registrar la autenticación con el controlador SDN.
Después de que SwitchA se registre y se autentique con el controlador SDN para conectarse, el controlador SDN envía automáticamente la configuración a SwitchA según la preconfiguración establecida por el administrador (incluidas las VLAN PnP), completando la apertura de SwitchA para lograr plug-and-play.
PnP VLAN
En el proceso plug-and-play de dispositivos de red, existe un concepto importante, PnP VLAN, también llamado VLAN de gestión de autonegociación, que se refiere a la VLAN utilizada por el controlador SDN cuando nanogestiona switches o APs.
Inicialmente, los switches de agregación y los switches de acceso utilizan la VLAN funcional 1 para registrarse en el controlador SDN en línea. Con el fin de mejorar la fiabilidad de la red, los administradores generalmente no utilizan la VLAN 1 como VLAN de gestión, porque la VLAN 1 es la VLAN predeterminada del switch y todos los puertos del switch se añaden a la VLAN 1 de forma predeterminada, por lo que es más fácil generar tormentas de difusión en la VLAN 1 y afectar la comunicación del servicio. afectar la comunicación del servicio. Por lo tanto, después de que el switch de agregación y el switch de acceso se conecten con la VLAN 1, deben cambiar automáticamente a la VLAN de gestión establecida según la configuración SDN, y esta VLAN de gestión cambiada automáticamente se denomina VLAN PnP.
En la red del campus, para facilitar el mantenimiento de la red, las VLAN PnP utilizadas en redes cableadas e inalámbricas generalmente se configuran como VLAN diferentes, denominadas VLAN PnP cableadas y VLAN PnP inalámbricas, respectivamente.Las VLAN PnP utilizadas por los switches se denominan VLAN PnP cableadas, y las VLAN utilizadas por los AP se denominan VLAN PnP inalámbricas.
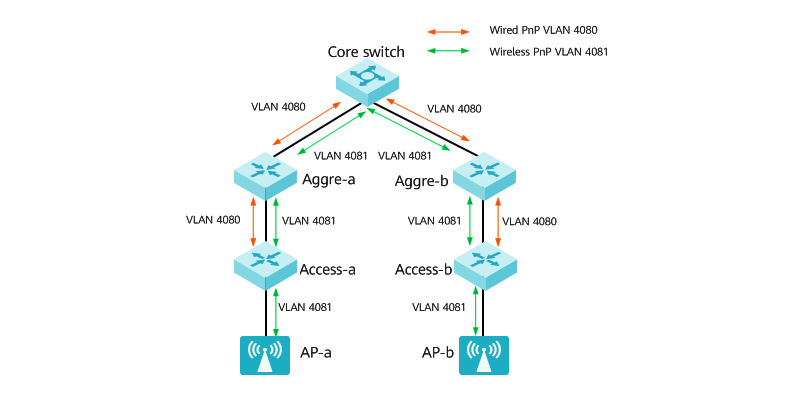
El proceso de conmutación VLAN PnP es el siguiente:
El dispositivo de agregación y el dispositivo de acceso se registran en línea con el controlador SDN mediante VLAN 1.
El controlador SDN asigna las VLAN PnP preconfiguradas al dispositivo de agregación y al dispositivo de acceso.
El dispositivo de agregación y el dispositivo de acceso se vuelven a registrar en la línea utilizando la VLAN PnP negociada para lograr plug-and-play.


compartir
