


UDP
Autor Moore
Fecha 08/23/2024

¿Qué es UDP (User Datagram Protocol)?
UDP se refiere al User Datagram Protocol, un protocolo de comunicación para aplicaciones sensibles al tiempo, como juegos, transmisión de video y consultas del Domain Name System (DNS). Debido a que UDP no requiere una conexión estable con el dispositivo de destino antes de la transmisión, puede aumentar significativamente la velocidad de comunicación. UDP acelera la transferencia de datos al eliminar el proceso de establecimiento de conexión, que consume mucho tiempo, de los protocolos tradicionales.
Sin embargo, la ventaja de velocidad de UDP conlleva algunos riesgos potenciales. UDP puede causar pérdida de paquetes a medida que los datos se transmiten desde el origen hasta el destino. Además, debido a su naturaleza sin conexión, UDP es un objetivo fácil para que los hackers lancen ataques distribuidos de denegación de servicio (DDoS).
En general, protocolos como el Transmission Control Protocol (TCP) requieren que el receptor no solo reciba los datos, sino que también confirme que está listo para recibirlos antes de que comience la transmisión de datos. UDP, sin embargo, no espera este acuse de recibo antes de iniciar la transmisión, lo que puede causar problemas de transmisión de datos y crear oportunidades para atacantes DDoS.
¿Cómo funciona UDP?
En comparación con otros protocolos de red, UDP es mucho más sencillo. Simplemente encuentra el ordenador de destino y le envía un paquete de datos (también conocido como "datagrama"). UDP no garantiza que los paquetes lleguen en orden, ni confirma que hayan llegado a su destino.
Aunque UDP utiliza sumas de verificación para garantizar la integridad de los datos y números de puerto para distinguir el uso de datos en el origen y el destino, esta simplicidad plantea algunos problemas debido a la falta de un mecanismo de establecimiento de conexión obligatorio. Los programas que utilizan UDP están sujetos a la inestabilidad de la red subyacente.
Como resultado, los datos pueden transmitirse correctamente o perderse. Además, debido a que no hay control sobre el orden en que llegan los paquetes, los datos pueden aparecer irregulares, desordenados o en blanco cuando se muestran en el destino final.
Sin embargo, estos problemas suelen ser menores si no se requieren detección y corrección de errores. Esta es una de las razones por las que UDP se utiliza a menudo en aplicaciones de video. Incluso con la pérdida ocasional de datos o errores, llevar rápidamente la señal de video a su destino sigue siendo una prioridad principal.
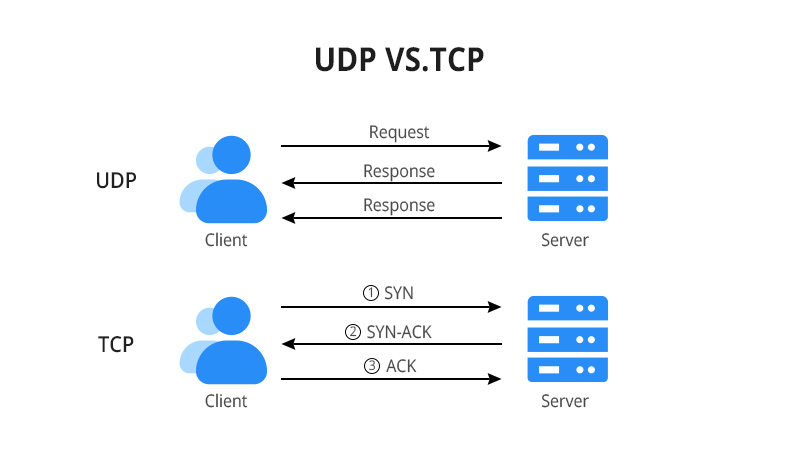
La diferencia entre UDP y TCP
Cuando los datos se transmiten de un lugar a otro, un encabezado indica al dispositivo qué hacer con los datos. El encabezado de UDP es sencillo, de 8 bytes fijos, mientras que el encabezado de TCP es mucho más complejo, con una longitud de entre 20 y 60 bytes. El encabezado de UDP contiene un número de puerto de origen de 16 bits, un número de puerto de destino de 16 bits, una longitud de 16 bits y una suma de comprobación de 16 bits, que guían el datagrama hasta su destino. El encabezado incluye un número de puerto de origen de 16 bits, un número de puerto de destino de 16 bits, una longitud de 16 bits y una suma de comprobación de 16 bits, que guían el datagrama hasta su destino. No se requiere autenticación de la conexión entre los puertos de origen y destino al enviar datos.
En cambio, TCP requiere un protocolo de enlace antes de enviar datos, un proceso que hace que TCP sea más fiable que UDP. En la comunicación TCP, los datos solo pueden transmitirse una vez que se ha establecido una conexión formal entre el destino y el origen. Por otro lado, dado que no es necesario establecer ningún enlace con UDP, los datos pueden enviarse de inmediato.
Otra diferencia es que TCP confirma el orden de los paquetes antes de la transmisión y garantiza que los paquetes lleguen a tiempo. Si un paquete no llega, TCP solicita automáticamente que se reenvíe. Por otro lado, UDP no realiza ningún acuse de recibo, comprobación ni retransmisión.
Si una aplicación decide usar UDP, el usuario acepta el riesgo de que puedan producirse errores, de que los datos no lleguen o de que los datos se reenvíen. La ventaja de esta elección es una mayor velocidad de transmisión. UDP no tiene necesariamente la culpa de la pérdida de datos. La información de su encabezado es suficiente para permitir que los datos lleguen a la ubicación especificada, y el orden en que se envían los datagramas puede permanecer esencialmente correcto.
Sin embargo, la mayoría de los routers de red no pueden confirmar la llegada de los paquetes ni secuenciarlos, lo que puede provocar paquetes perdidos o duplicados. TCP compensa esto garantizando que los datos lleguen a su destino en el orden correcto.
La aplicación de UDP
UDP se utiliza normalmente en escenarios de comunicación donde la velocidad es esencial, pero se tolera una pequeña cantidad de pérdida de datos. Las transmisiones de medios en streaming en tiempo real, como voz y video, son aplicaciones típicas porque requieren puntualidad en lugar de una precisión del 100 por ciento. Por ejemplo, muchos servicios de Voz sobre Protocolo de Internet (VoIP) utilizan UDP porque reduce la latencia y hace que las llamadas sean más fluidas, aunque a veces se sacrifique algo de calidad de sonido.
Del mismo modo, UDP se utiliza ampliamente en los juegos en línea. Para los jugadores, una respuesta rápida es más crítica que perder ocasionalmente algunos datos. Además, los servidores DNS también dependen de UDP para la velocidad y eficiencia de sus consultas, ya que dichos servicios requieren respuestas rápidas para funcionar eficazmente.
¿Cómo se utiliza UDP en los ataques DDoS?
Aunque UDP (User Datagram Protocol) destaca cuando se requiere una transferencia de datos rápida y en tiempo real, hace que el receptor sea más vulnerable a los ataques DDoS.
En un ataque DDoS, el sitio web objetivo se inunda de paquetes. Cada vez que se produce un problema, el servidor objetivo debe enviar un paquete ICMP en respuesta. Dado que el servidor no puede hacer frente a tantas solicitudes, finalmente se verá desbordado, como una alcantarilla obstruida. Como resultado, las solicitudes legítimas no pueden pasar, y los usuarios y clientes genuinos no pueden acceder al sitio correctamente.
La naturaleza sin conexión de UDP lo hace especialmente vulnerable a ataques DDoS. Como no es necesario establecer una conexión de protocolo de enlace entre el origen y el destino, un atacante puede enviar muchos paquetes al servidor de destino sin obstáculos.
Sin embargo, las organizaciones pueden mitigar el riesgo de este ataque limitando la tasa de respuesta de los paquetes ICMP. Utilizar la red del centro de datos para el tráfico UDP puede evitar que las solicitudes falsificadas saturen servidores individuales.


compartir
