


VRF
Autor Moore
Fecha 09/14/2024

Introducción a VRF
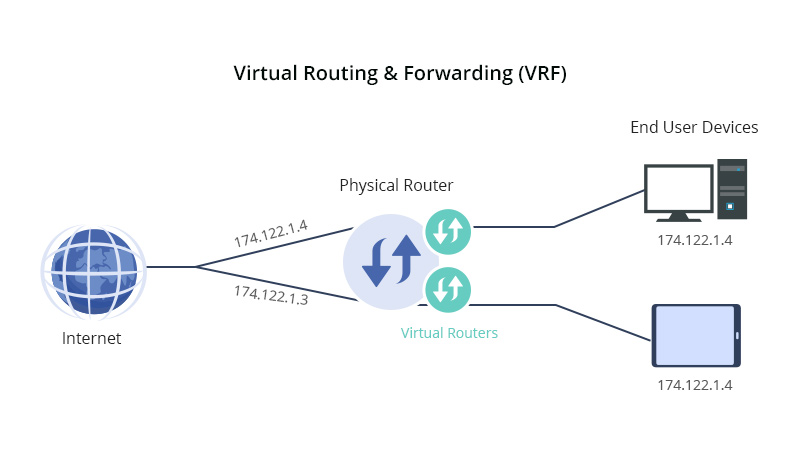
VRF significa Virtual Routing and Forwarding y es una tecnología para routers de red IP que permite que múltiples instancias de tablas de enrutamiento coexistan y se ejecuten simultáneamente en un único router virtual.
Esta función permite separar las rutas de red en el mismo dispositivo. Esto reduce la cantidad de dispositivos necesarios y hace que las conexiones sean más eficientes. También hace que las redes sean más seguras al separar automáticamente el tráfico.
Los proveedores de servicios de Internet suelen utilizar VRF para crear redes privadas virtuales (VPNs) separadas para sus clientes de una forma conocida como enrutamiento y reenvío de VPN.
¿Cómo configurar una VRF?
Una VRF es similar a un router lógico, pero con la diferencia de que, mientras que un router lógico puede contener múltiples tablas de enrutamiento, una instancia VRF utiliza solo una tabla VRF.
Además, una VRF se basa en una tabla de reenvío, que es responsable de indicar la dirección del siguiente salto de un paquete, enumerar los dispositivos que pueden participar en el reenvío del paquete y establecer un conjunto de directrices y protocolos de enrutamiento que dictan la ruta que toma un paquete a través de la red.
A través de estas tablas, la VRF garantiza que el tráfico se transmita únicamente dentro de la ruta VRF especificada, impidiendo que el tráfico no autorizado entre o salga de esa ruta.
¿Cuáles son los escenarios de aplicación para VRF?
VRF (Virtual Routing and Forwarding) funciona en la capa 3 del modelo OSI. Permite a los usuarios usar direcciones IP superpuestas o idénticas sin conflictos mediante instancias de enrutamiento independientes. Los usuarios pueden segmentar sus rutas de red sin depender de varios routers, lo que mejora la funcionalidad de la red.
Sin VRF, el tráfico de los clientes se enruta a través de interfaces físicas o subinterfaces y se segrega mediante listas de control de acceso. Como resultado, las VRF son cada vez más habituales en LAN empresariales, centros de datos y entornos de proveedores de servicios que utilizan Multiprotocol Label Switching (MPLS) y Multiprotocol Border Gateway Protocol (MP-BGP).
Las ventajas de VRF
Puede generar virtualmente múltiples instancias de enrutamiento independientes en el mismo dispositivo físico.
Los usuarios pueden gestionar diferentes tablas de enrutamiento al mismo tiempo para responder con flexibilidad a diversos requisitos de red.
Esta función es especialmente adecuada para escenarios de despliegue de Multiprotocol Border Gateway Protocol (MP-BGP) y Multiprotocol Label Switching (MPLS).
Las VPN de varios clientes no entrarán en conflicto aunque utilicen la misma dirección IP, lo que garantiza el aislamiento de la red.
Sin necesidad de múltiples routers físicos, los usuarios pueden segmentar diferentes rutas de red y optimizar el rendimiento general de la red.
Términos importantes para enrutamiento y reenvío virtuales
Al hablar de enrutamiento y reenvío virtuales (VRF), hay varios términos clave que deben aclararse y algunas comparaciones que deben realizarse para responder preguntas comunes. A continuación se ofrecen explicaciones de los términos relevantes:
VRF frente a VPN
La red VPN proporciona servicios privados a los usuarios a través de una infraestructura pública. Por lo general, una VPN es un conjunto de sitios para comunicaciones cifradas o no cifradas a través de Internet mediante una red pública u otra red privada. Es importante tener en cuenta que la palabra “privada” en VPN no significa que la comunicación esté cifrada o sea segura, solo significa que la ruta de red está aislada.
Las configuraciones de Virtual Routing and Forwarding (VRF) permiten que varios entornos VPN se ejecuten simultáneamente en la misma red física o router. Con VRF, las organizaciones pueden ejecutar servicios de red aislados, como redes inalámbricas, voz (VoIP), transmisión de datos y transmisión de video, en una infraestructura física compartida sin ningún impacto entre sí. VRF también se utiliza comúnmente en arquitecturas Multiprotocol Label Switching (MPLS).
VDC frente a VRF frente a VLANs
Las instancias VRF admiten las capacidades de virtualización de red de la capa 3 del modelo OSI. Virtual Device Context (VDC), por otro lado, se centra en la virtualización del propio dispositivo. un VDC puede virtualizar un switch físico en varios dispositivos independientes. cada uno de los cuales puede tener sus propias configuraciones VRF y VLAN.
Las redes de área local virtuales (VLAN), por otro lado, operan en la capa 2 del modelo OSI y dividen Ethernet en múltiples redes virtuales para mejorar la seguridad y el rendimiento de la red sin afectar la topología física de la red. En cambio, las VRF pueden crear múltiples redes virtuales dentro del mismo hardware físico, pero actúan a un nivel superior, operando en la capa 3.
Enrutamiento estático
Cada instancia de enrutamiento y reenvío de VPN (ya sea predeterminada o definida por el usuario) tendrá una configuración de ruta estática correspondiente. En lugar de una VRF específica, los usuarios pueden configurar rutas estáticas para la VRF predeterminada, de modo que, en modo VRF, los usuarios tengan la flexibilidad de personalizar rutas estáticas para satisfacer necesidades específicas.


compartir
