


Principios básicos y funcionamiento de ARP
Autor Leslie
Fecha 04/02/2024

ARP es un protocolo utilizado en redes de área local para asignar direcciones IP cambiantes a direcciones físicas fijas (direcciones MAC), también conocido como Protocolo de resolución de direcciones (ARP). Desempeña un papel crucial en la comunicación de red, garantizando que los dispositivos puedan comunicarse entre sí. En este artículo, exploraremos la definición, los principios de funcionamiento y la importancia de ARP en la comunicación de red para proporcionar una comprensión más profunda del protocolo ARP.
ARP: explore qué es
Qué es ARP
ARP es un protocolo de comunicación utilizado para asignar direcciones IP a direcciones MAC, lo que facilita la comunicación entre dispositivos conectados a la red. La mayoría de los dispositivos de red utilizan direcciones IP para enviar o recibir mensajes. Luego, al transmitir estos paquetes IP a través de una LAN, se utilizan direcciones MAC para la encapsulación. Para garantizar una transmisión fluida, ARP se utiliza para obtener la dirección IP del dispositivo de destino para la transmisión de paquetes.

Tipo de ARP
ARP consta principalmente de cuatro tipos: Proxy ARP, ARP gratuito, ARP inverso y ARP inverso. Profundicemos en los detalles de cada uno:
Proxy ARP: Proxy ARP es una tecnología utilizada para reenviar datos de una subred a otra. Cuando un dispositivo en una subred solicita comunicación con un dispositivo en otra subred, un dispositivo que emplea Proxy ARP responde recibiendo y reenviando el paquete de datos al dispositivo de destino. Proxy ARP facilita la comunicación entre dispositivos en diferentes subredes sin necesidad de reenvío por router.
ARP gratuito: Gratuitous ARP funciona como una herramienta de gestión, enviando una solicitud ARP a todos los dispositivos de la red para informarles de una dirección IP específica y su dirección MAC correspondiente. A diferencia de las solicitudes ARP estándar, Gratuitous ARP no está destinado a obtener direcciones MAC, sino a actualizar la caché ARP de otros dispositivos en la red.
ARP inverso: Reverse ARP es un protocolo que, a diferencia de ARP estándar, resuelve direcciones MAC a direcciones IP. Normalmente se utiliza en escenarios específicos, como cuando un dispositivo solo conoce su dirección MAC y necesita obtener su dirección IP mediante Reverse ARP. El dispositivo envía una solicitud Reverse ARP, pidiendo a otros dispositivos que proporcionen su dirección IP, y el dispositivo que responde devuelve su dirección IP.
ARP inverso: Inverse ARP se usa comúnmente para establecer asignaciones entre direcciones de capa de red y direcciones de capa de enlace de datos dentro de las tramas. Permite que los dispositivos utilicen DLCI para descubrir las direcciones IP de dispositivos remotos, estableciendo así asignaciones entre la capa de enlace de datos y la capa de red.
Cómo funciona ARP
Cuando un dispositivo se une a una red de área local (LAN), el sistema de red le asigna automáticamente una dirección IP única para su identificación y comunicación dentro de la red. El Protocolo de resolución de direcciones (ARP) es un protocolo de red utilizado para asignar direcciones IP a direcciones MAC, lo que facilita la comunicación entre dispositivos. Su funcionamiento es el siguiente:
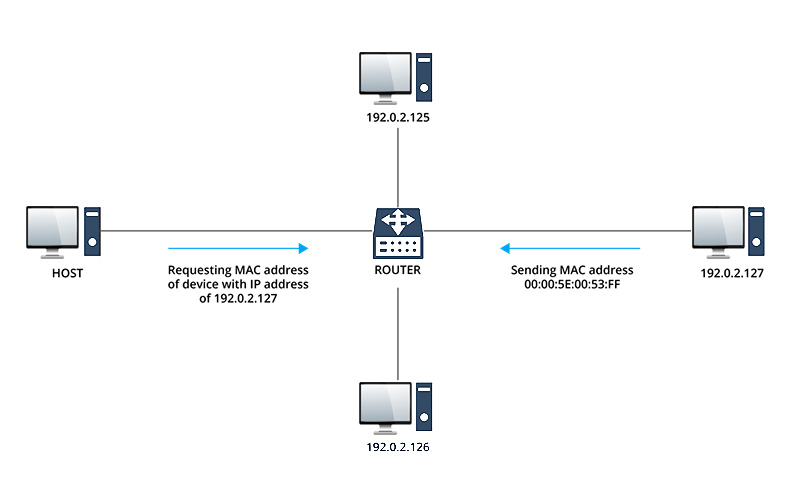
Solicitud ARP: Cuando un dispositivo necesita comunicarse con otro dispositivo, primero comprueba su caché ARP para determinar si la dirección IP de destino ya está asignada a una dirección MAC correspondiente. Si no se encuentra ninguna entrada coincidente en la caché, el dispositivo difunde una solicitud ARP a todos los dispositivos de la LAN, solicitando la dirección MAC correspondiente a la dirección IP de destino.
Respuesta ARP: Al recibir una solicitud ARP, otros dispositivos de la red comprueban si la dirección IP de destino coincide con la suya. Si hay una coincidencia, un dispositivo envía un mensaje de respuesta ARP al dispositivo solicitante, que contiene su propia dirección MAC. Al recibir la respuesta ARP, el dispositivo solicitante actualiza su caché ARP con la nueva asignación de dirección IP a MAC para futuras comunicaciones.
Actualización de la caché ARP: Después de recibir una respuesta ARP, el dispositivo almacena la nueva asignación de dirección IP a MAC en su caché ARP y establece un período de tiempo de espera. Durante este período de tiempo de espera, el dispositivo continúa utilizando esta asignación para la comunicación. Una vez que la asignación caduca, el dispositivo envía una nueva solicitud ARP para actualizar la asignación.
El protocolo ARP resuelve eficazmente el problema de localizar dispositivos de destino dentro de una LAN, lo que hace que la comunicación entre dispositivos sea más eficiente y fiable. Al establecer y actualizar periódicamente las asignaciones entre direcciones IP y direcciones MAC, el protocolo ARP garantiza que los dispositivos de la red puedan localizarse entre sí con precisión y rapidez, lo que permite una transmisión de datos y una comunicación fluidas.

ARP: Cuáles son los beneficios
Mejora de la eficiencia de la comunicación de red: ARP asigna direcciones IP a direcciones MAC para mejorar la eficiencia de la comunicación de red. Cuando un dispositivo necesita enviar datos a otro dispositivo en la red de área local (LAN), ARP puede obtener directamente la dirección MAC asociada con la dirección IP de destino, facilitando la comunicación.
Simplificación de la configuración de red: el protocolo ARP asigna automáticamente direcciones IP a direcciones MAC, eliminando la necesidad de configurar manualmente sus asignaciones. Esta automatización simplifica la configuración de la red.
Reducción del tráfico de red: ARP reduce el tráfico de red al almacenar en caché las asignaciones de direcciones resueltas. Una vez que un dispositivo aprende la dirección MAC de un dispositivo de destino, almacena la asignación en su caché ARP local para futuras comunicaciones, evitando difusiones frecuentes de solicitudes ARP.
Resolución rápida de problemas: ARP soluciona rápidamente problemas de red al verificar las asignaciones de direcciones IP a MAC. Identifica asignaciones incorrectas o ausentes, lo que permite a los administradores diagnosticar y resolver problemas con prontitud, garantizando la fiabilidad de la red.
Ataque de suplantación de ARP/envenenamiento ARP: qué es
La suplantación de ARP, también conocida como ataque de envenenamiento ARP, es un tipo de técnica de ataque de red que explota vulnerabilidades en el protocolo ARP para engañar a los dispositivos de una red, haciendo que envíen datos de red al destino equivocado. En este ataque, el atacante envía mensajes de respuesta ARP falsificados a la LAN objetivo, engañando a los dispositivos de red para que asocien direcciones IP legítimas con direcciones MAC incorrectas. Una vez establecida la asignación falsa entre direcciones IP y direcciones MAC, los datos de red se enrutan al ordenador del atacante en lugar de al dispositivo de destino originalmente previsto. Los ataques de suplantación de ARP plantean riesgos significativos, ya que los atacantes pueden robar sigilosamente información confidencial sin el conocimiento de la víctima.
Además, la suplantación ARP puede evolucionar hacia otras formas de ataques de red, tales como:
Ataque de intermediario (MITM): Un ataque MITM es un tipo de ataque de escucha clandestina en el que el atacante se interpone entre los dos extremos de la comunicación, haciendo que las partes comunicantes crean que se comunican directamente entre sí cuando, en realidad, toda la comunicación está siendo manipulada o supervisada por el atacante. Este ataque puede provocar el robo de información confidencial, como nombres de usuario, contraseñas y datos de tarjetas de crédito. Las estrategias de mitigación para los ataques MITM incluyen el uso de protocolos de comunicación cifrados, el empleo de redes privadas virtuales (VPN) y evitar conexiones a redes WiFi públicas no confiables.
Ataque de denegación de servicio (ataque DoS): Un ataque DoS inunda el sistema, servidor o red objetivo con tráfico para impedir que los usuarios accedan a estos recursos. Los atacantes envían grandes volúmenes de tráfico o solicitudes maliciosas para agotar los recursos del sistema objetivo, lo que provoca fallos del sistema o interrupciones del servicio. Este tipo de ataque hace que el sistema objetivo no pueda prestar servicios, causando indisponibilidad o retrasos. Las medidas de prevención incluyen el uso de cortafuegos, sistemas de detección de intrusiones y sistemas de prevención de intrusiones.
Secuestro de sesión: El secuestro de sesión implica que los atacantes roben el ID de sesión de un usuario y tomen el control de la sesión web del usuario, suplantando al usuario legítimo. Al robar el ID de sesión, los atacantes pueden suplantar las actividades del usuario en redes autorizadas, como aplicaciones, correos electrónicos y mensajería instantánea. Este ataque puede dar lugar a que los atacantes obtengan acceso a información confidencial del usuario, realicen acciones no autorizadas o suplanten identidades de usuarios para acceder a recursos restringidos. Las medidas preventivas habituales incluyen el uso de comunicaciones cifradas, la implementación de gestión y supervisión de sesiones, y el uso de autenticación multifactor.
Conclusión
En resumen, ARP desempeña un papel vital en la comunicación LAN al asignar direcciones IP a direcciones MAC. Si bien mejora la eficiencia de la red, es vulnerable a ataques de suplantación de ARP, que desvían los datos a destinos no autorizados. Estos ataques pueden escalar a amenazas más graves, como ataques de intermediario, ataques de denegación de servicio y secuestro de sesiones. Para mitigar los riesgos, son esenciales medidas de seguridad sólidas, como el cifrado y los sistemas de detección de intrusiones. Si tiene más preguntas sobre ARP, no dude en ponerse en contacto con los ingenieros CCIE/HCIE de QSFPTEK en [email protected]. Nuestros ingenieros le proporcionarán soporte integral.


compartir
