


WEP frente a WPA frente a WPA2 frente a WPA3: comparación de los tipos de seguridad Wi-Fi
Autor Yana
Fecha 08/30/2024

La seguridad Wi-Fi protege nuestra privacidad y nuestros datos frente al acceso no autorizado y las escuchas. Los términos WEP, WPA, WPA2 y WPA3 aparecen con frecuencia al utilizar productos inalámbricos como APs y routers, pero ¿cuál es la diferencia entre WEP vs. WPA vs. WPA2 vs. WPA3? Este artículo explica las diferencias entre estos cuatro protocolos de seguridad Wi-Fi para ayudar a los lectores a comprender mejor y proteger sus redes.
¿Qué es WEP?
Definición de Wired Equivalent Privacy
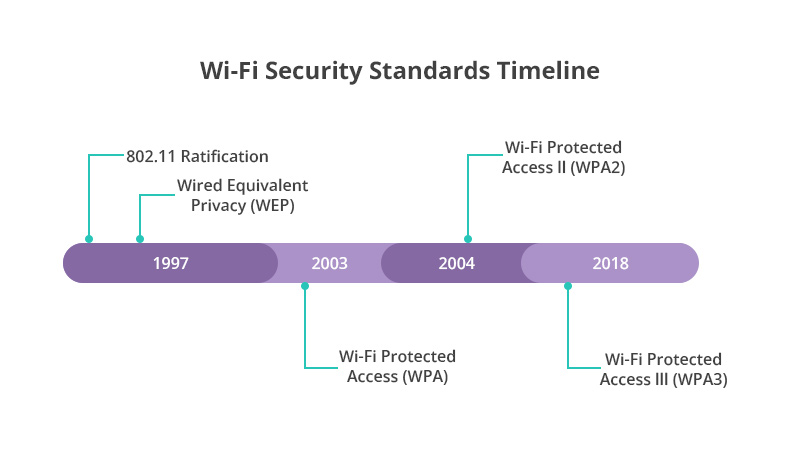
Abreviatura de Wired Equivalent Privacy, WEP se introdujo por primera vez en 1997 como una forma de cifrar los datos transmitidos de forma inalámbrica entre dos dispositivos para evitar que usuarios no autorizados espiaran o se introdujeran en una red inalámbrica. El principio de funcionamiento de WEP consiste en utilizar algoritmos de cifrado para cifrar los datos transmitidos a través de la red inalámbrica. Utiliza claves de 64 bits y 128 bits para cifrar datos, y usa estas claves para autenticar y descifrar paquetes de datos. En aquel momento, la tecnología Wi-Fi aún estaba en sus inicios, y la gente comenzaba a darse cuenta de la necesidad de un protocolo de seguridad para evitar el acceso no autorizado y las escuchas clandestinas. WEP se considera un hito porque fue el primer estándar en proporcionar seguridad para redes Wi-Fi.
Desventajas de la seguridad WEP
Una de las desventajas más significativas de WEP es que las claves son vulnerables a ataques. Debido a que WEP utiliza claves estáticas y tiene debilidades en su algoritmo de cifrado, los hackers pueden usar herramientas y técnicas sencillas para descifrar el cifrado WEP y acceder fácilmente a redes Wi-Fi protegidas.
Además, WEP también presenta vulnerabilidades, como ataques de repetición y ataques de diccionario, que amenazan la seguridad de la red.
¿Qué es WPA?
Definición de Wi-Fi Protected Access
Wi-Fi Protected Access (WPA) se introdujo en 2003 como respuesta directa y sustitución a las vulnerabilidades cada vez más evidentes del estándar de cifrado WEP de Wi-Fi Alliance. WEP fue uno de los primeros estándares de cifrado adoptados por las redes Wi-Fi, pero sus claves estáticas y algoritmos de cifrado vulnerables hacían que los datos de la red fueran vulnerables al robo y la manipulación. La llegada de WPA cubrió las lagunas de seguridad de WEP y proporcionó una protección más fiable para las redes inalámbricas.
Mejoras con respecto al protocolo de seguridad WEP
Temporal Key Authority Protocol (TKIP): WPA utiliza el protocolo TKIP para generar una nueva clave para cada paquete transmitido. A diferencia de WEP, que utiliza la misma clave estática, TKIP reduce la información disponible para el atacante al cambiar la clave periódicamente, lo que dificulta el secuestro de paquetes.
Comprobación de permiso de mensaje (MIC): WPA incluye una comprobación de permiso de mensaje para ver si un interceptor ha interceptado y cambiado el paquete de datos. Esta función ayuda a prevenir ataques y la manipulación de datos.
¿Qué es WPA2?
Definición de Wi-Fi Protected Access 2
WPA2 es una versión mejorada del protocolo WPA. Se lanzó en 2004 para proporcionar conexiones de red inalámbrica más seguras. WPA2 protege las redes Wi-Fi mediante mecanismos de cifrado y autenticación. Cuando un dispositivo se conecta a una red Wi-Fi protegida, primero se autentica para garantizar que solo los usuarios autorizados puedan acceder a ella. Posteriormente, los datos se cifran mediante el algoritmo de cifrado AES para garantizar la seguridad de los datos durante la transmisión. Al mismo tiempo, WPA2 también utiliza el modo contador del Protocolo de Código de Verificación de Mensajes de Cadena de Bloques de Cifrado (CCMP) para verificar la integridad de los datos y evitar que sean manipulados o dañados.
Mejoras respecto al protocolo de seguridad WPA
Cifrado sólido: WPA2 utiliza el Advanced Encryption Standard (AES), que es más seguro y fiable que los primeros algoritmos de cifrado WEP y TKIP. El algoritmo AES utiliza una longitud de clave de 128 bits o 256 bits, lo que proporciona una mayor protección de cifrado y evita eficazmente diversos ataques a redes Wi-Fi.
Autenticación robusta: WPA2 admite dos modos de autenticación: WPA2-Personal y WPA2-Enterprise. En modo individual, normalmente se utiliza una clave precompartida (PSK), es decir, la contraseña de la red Wi-Fi se comparte entre el punto de acceso y el dispositivo conectado. El modo Enterprise utiliza el Protocolo de Autenticación Extensible (EAP), más complejo, para proporcionar credenciales individuales para cada usuario o dispositivo mediante un servidor de autenticación independiente.
¿Qué es WPA3?
Definición de Wi-Fi Protected Access 3
WPA3 es el protocolo de seguridad Wi-Fi más reciente lanzado por la Wi-Fi Alliance en 2018. Como sucesor de WPA2, WPA3 está diseñado para proporcionar protecciones de seguridad más sólidas, abordar algunas de las vulnerabilidades de seguridad y tácticas de ataque de WPA2, y proporcionar una conexión Wi-Fi más segura para usuarios personales y empresariales.
Mejoras respecto al protocolo de seguridad WPA 2
Cifrado de datos más sólido
WPA3 utiliza un mecanismo de cifrado de datos personalizado que proporciona una clave de cifrado única para cada transmisión de datos. En comparación con WPA2, WPA3 tiene claves de cifrado más largas, utilizando una clave de 192 bits para el modo personal y una clave de 256 bits para el modo empresarial, lo que mejora significativamente la seguridad y la privacidad de los datos.
Mayor seguridad de red
En WPA3, el algoritmo de cifrado AES se implementa mediante el protocolo SAE, que emplea algoritmos de cifrado más robustos y métodos de intercambio de claves esenciales más seguros, lo que previene eficazmente los ataques sin conexión y los intentos de adivinación de contraseñas, y mejora la seguridad de la red.
Protección mejorada contra ataques de fuerza bruta
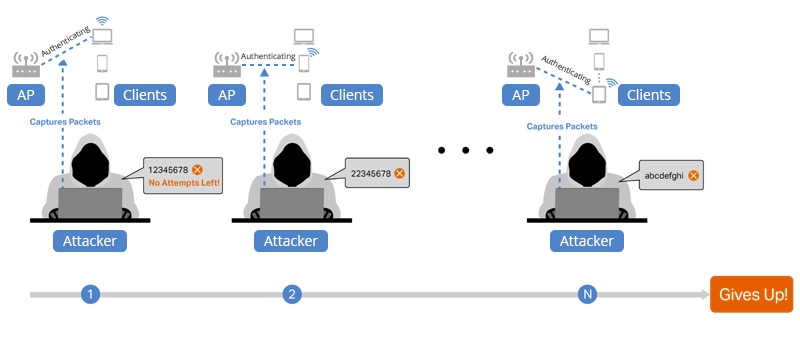
WPA3 cuenta con una protección mejorada contra ataques de fuerza bruta, protegiendo a los usuarios de ataques de diccionario y descifrado por fuerza bruta. Al limitar el número de intentos y utilizar claves de cifrado más complejas, WPA3 evita que los hackers descifren por fuerza bruta las contraseñas y credenciales de Wi-Fi.
Protección de seguridad de nivel empresarial
WPA3-Enterprise mejora aún más la seguridad basada en WPA2-Enterprise al introducir el modo WPA3-Enterprise de 192 bits, lo que mejora la solidez de la defensa de contraseñas. Mientras tanto, WPA3-Enterprise adopta el algoritmo HMAC-SHA-384, más seguro, para la exportación y confirmación de claves, reforzando la protección de datos.
Protección de red abierta
WPA3 introduce OWE (Opportunistic Wireless Encryption), que proporciona una protección más segura para la transmisión de datos de usuario en redes abiertas. OWE utiliza el algoritmo de intercambio de claves Diffie-Hellman para el intercambio de claves y cifra la transmisión de datos de usuario, lo que evita eficazmente que atacantes ilegales accedan a los datos y los roben.
¿Necesita el tipo de seguridad Wi-Fi WPA3?
La seguridad de WPA3 es mucho mayor que la de WPA2, y se recomienda utilizar WPA3 para proteger la red Wi-Fi si se cumplen las condiciones reales. Sin embargo, la transición de WPA2 a WPA3 es gradual, y puede enfrentarse a un periodo de transición causado por actualizaciones de equipos o actualizaciones de software. Antes de cambiar a WPA3, puede utilizar parches de seguridad actualizados, aumentar la complejidad de la contraseña, etc., para mejorar la seguridad de la red Wi-Fi actual.
Seguridad inalámbrica de red WEP vs. WPA vs. WPA2 vs. WPA3, ¿cuáles son las diferencias?
Las diferencias entre WEP vs. WPA vs. WPA2 vs. WPA3 se muestran en la tabla siguiente.
¿Cómo elegir los protocolos de seguridad de red inalámbrica adecuados?
WEP es un protocolo de seguridad Wi-Fi obsoleto y debe evitarse. WPA es una alternativa a WEP y utiliza un cifrado más robusto. Actualmente, WPA2 es el protocolo de seguridad inalámbrica dominante. La mayoría de los dispositivos actuales, incluidos smartphones, portátiles y puntos de acceso inalámbricos, tienen soporte integrado para WPA2. Aunque WPA3 es el protocolo de seguridad más avanzado, aún no es tan popular como WPA2 debido a problemas de compatibilidad.
Por lo tanto, se recomienda que elija el protocolo de seguridad Wi-Fi adecuado en este orden.
Preferido: Si es posible, elija WPA3, que proporciona el nivel más alto de seguridad.
Segunda mejor opción: si WPA3 no es compatible, WPA2 es la opción más segura y ampliamente compatible.
Evite usar WEP y WPA a menos que no haya otra opción, y solo para redes que no involucren datos confidenciales.
Conclusión
La seguridad de Wi-Fi ha mejorado desde WEP hasta WPA3, y cada generación de protocolos ha mejorado la tecnología de cifrado y la seguridad. WEP fue el primer protocolo de seguridad, pero WPA lo sustituyó porque era fácil de vulnerar. WPA mejoró la seguridad de la red al introducir la gestión dinámica de claves y un cifrado más robusto. WPA2 reforzó aún más el cifrado y se convirtió en un estándar ampliamente utilizado en la actualidad, mientras que WPA3 se basa en estos avances y proporciona funciones de seguridad y mecanismos de protección más avanzados.


compartir
