


¿Cómo configurar VLAN (Virtual LAN) en switches S5300?
Autor Aiyden
Fecha 12/11/2023

¿Qué es VLAN?
Una VLAN (red de área local virtual) es un grupo de estaciones finales configuradas para comunicarse como si estuvieran en el mismo enlace. Sin embargo, físicamente pueden estar en uno o en diferentes segmentos LAN. En otras palabras, se puede utilizar una VLAN para segmentar la red en unidades lógicamente separadas en la capa de enlace de datos o capa 2. Por ejemplo, existen VLAN 1, VLAN2 y VLAN 3; los dispositivos de la misma VLAN pueden comunicarse entre sí incluso si están ubicados físicamente en diferentes segmentos LAN.
La segmentación de las VLAN se basa en una conexión lógica que considera funciones o aplicaciones específicas en lugar de una LAN física.
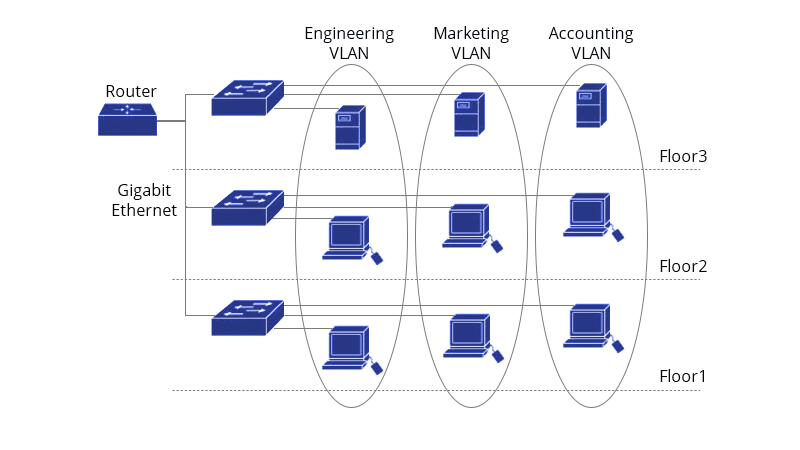
Cada puerto del switch puede pertenecer a una VLAN con segmentos de difusión. Los paquetes unicast, broadcast y multicast se envían a los puertos de estación final dedicados en la misma VLAN. Los operadores de red deben configurar una interfaz VLAN o una interfaz virtual conmutada (SVI) en la capa 3 para cada VLAN a fin de comunicarse entre VLANs. Se debe utilizar un router o puente para reenviar paquetes a puertos de estación final en diferentes VLANs.
¿Qué es Dot1Q?
Dot1Q (IEEE 802.1Q) es un estándar de redes que admite VLAN en la red Ethernet IEEE 802.3. Esencialmente, encapsula la etiqueta VLAN de una red privada con la de una red pública. Este paquete con doble etiqueta viaja a través de la red troncal del ISP, creando un túnel VPN de capa 2 (L2) relativamente simple para los usuarios. El protocolo Dot1Q Tunnel es fácil de gestionar. No depende del soporte de señalización y se utiliza comúnmente en redes empresariales con conmutadores L3 o redes de área metropolitana (MAN) de pequeña escala.
Los switches con capacidad Dot1Q Tunnel son muy adecuados para este propósito. Esta función es ideal para usuarios que necesitan una solución VPN de capa 2 asequible y compacta. Se está volviendo cada vez más popular entre los usuarios de pequeña escala que requieren redes VPN. Es importante destacar que, dentro de la red del operador, el dispositivo P no tiene que admitir la función Dot1Q Tunnel. Esto significa que los switches L3 tradicionales pueden cumplir plenamente los requisitos, proporcionando ahorro de costos para el operador.
¿Cómo configurar VLAN? - Una guía paso a paso
Adición o eliminación de VLAN
Para configurar VLAN, ejecute los siguientes comandos. El primer paso es crear VLANs. El protocolo GVRP se puede utilizar para agregar o eliminar dinámicamente la VLAN.
Configuración del puerto a la VLAN del switch
Una vez que haya creado las VLAN en el primer paso, ahora debe configurar los puertos para la VLAN asignada. Los siguientes comandos le muestran cómo configurar un puerto de switch para una VLAN en switches de capa 2 de la serie S5300. Cada puerto tiene una VLAN predeterminada y PVID
Por cierto, los puertos del conmutador admiten cinco modos: el modo de acceso, el modo de retransmisión, el modo de túnel VLAN, el modo de traducción VLAN y el modo de enlace ascendente de túnel VLAN.
El modo de acceso indica que el puerto pertenece a una sola VLAN; solo se puede transmitir y recibir la trama Ethernet sin etiquetar.
El modo de retransmisión puede agrupar puertos en varias VLAN y configurar los tipos de paquetes que se reenviarán y la cantidad de VLAN (trama Ethernet etiquetada).
El modo de túnel de traducción de VLAN es un submodo basado en el modo relay. El puerto consulta la tabla de traducción de VLAN según la etiqueta VLAN de los paquetes recibidos para obtener la SPVLAN correspondiente y, a continuación, el chip de conmutación sustituye la etiqueta original por SPVLAN o añade la etiqueta SPVLAN a la capa exterior de la etiqueta original. Cuando los paquetes se reenvían fuera del puerto, la SPVLAN se sustituirá por la etiqueta original o la etiqueta SPVLAN se eliminará obligatoriamente. Por lo tanto, el switch omite diferentes particiones VLAN que acceden a la red y luego las pasa sin cambios a la otra subred que conecta el otro puerto del mismo cliente, realizando una transmisión transparente.
El modo de enlace ascendente de túnel VLAN es un submodo basado en el modo de retransmisión. La SPVLAN debe configurarse cuando los paquetes se reenvían fuera del puerto. Cuando el puerto recibe los paquetes, se comprobarán sus TPID. Si se produce una diferencia o son paquetes sin etiquetar, se les añadirá la etiqueta SPVLAN que contiene su propio TPID como etiqueta de capa externa. Cuando el puerto recibe los paquetes, se comprobarán sus TPID. Si se produce una diferencia o son paquetes sin etiquetar, se les añadirá la etiqueta SPVLAN que contiene su propio TPID como etiqueta de capa externa.
Crear o eliminar la interfaz VLAN
Debe crear una interfaz VLAN para designar la dirección IP
y máscara para la gestión de red o el enrutamiento de capa 3. Esta interfaz VLAN puede utilizarse como salida centralizada cuando diferentes VLAN necesitan comunicarse.
Supervisión de la configuración y el estado de VLAN
Ejecute los siguientes comandos en modo EXEC para supervisar la configuración y el estado de VLAN y del túnel Dot1Q.
Activación o desactivación global del túnel Dot1Q
El siguiente comando puede habilitar Dot1Q-tunnel globalmente. Después de habilitarlo, todos los puertos del switch funcionarán como puertos de enlace descendente de Dot1Q tunelizar de forma predeterminada y colocar la etiqueta SPVLAN en los paquetes entrantes.
Todos los switches gestionados QSFPTEK son compatibles con VLAN. Los pasos exactos pueden variar según la serie. Esta guía de configuración de switches VLAN es una versión concisa basada en los switches de capa 2 de la serie S5300. Si desea obtener más información sobre la configuración de VLAN o cualquier otra función de software en los switches QSFPTEK. Consulte el manual de configuración y comandos en la página dedicada del producto switch.


compartir
