


¿Qué es DHCP Snooping y cómo funciona?
Autor Leslie
Fecha 03/22/2023

DHCP Snooping es una función de seguridad que ayuda a proteger una red contra servidores DHCP (Dynamic Host Configuration Protocol) no autorizados y otros ataques basados en DHCP. Es una tecnología que proporciona una capa adicional de protección a la infraestructura de red al permitir que solo los dispositivos autorizados obtengan direcciones IP dinámicamente. En este artículo, analizaremos en profundidad qué es DHCP Snooping, cómo funciona y los tipos de ataques contra los que puede proteger.
Cisco Systems. (s.f.). Guía de configuración de DHCP Snooping, Cisco IOS Release 12.2SX. Recuperado de www.Cisco.com
¿Qué es DHCP?
Antes de profundizar en DHCP Snooping, entendamos qué es DHCP. DHCP (Dynamic Host Configuration Protocol) es un protocolo de red que asigna automáticamente direcciones IP a los dispositivos de la red. Un servidor DHCP asigna dinámicamente direcciones IP, máscaras de subred, puertas de enlace predeterminadas y otros parámetros de configuración de red a los dispositivos de red. DHCP simplifica la gestión de direcciones IP en una red al asignar automáticamente direcciones IP según sea necesario.
Leslie. (s. f.). Significado de DHCP. QSFPTEK. Recuperado el 12 de abril de 2023, de PPPoE frente a DHCP
¿Qué es DHCP Snooping?
DHCP Snooping es una técnica de seguridad de red que evita ataques maliciosos a través del Dynamic Host Configuration Protocol (DHCP). Cuando se habilita en un conmutador, registra los intercambios DHCP en cada puerto de la red y los almacena en una tabla DHCP Snooping, que muestra qué direcciones IP se han concedido a qué direcciones MAC y cuándo caducarán las concesiones. También puede evitar ataques de suplantación del servidor DHCP, mejorando así la seguridad y la fiabilidad de la red al prevenir eficazmente diversos ataques maliciosos.
¿Cómo funciona IP DHCP Snooping?
¿Qué son los ataques de suplantación de DHCP?
Al utilizar el protocolo DHCP para asignar direcciones IP a hosts en una red, los atacantes pueden aprovechar ataques de suplantación DHCP para enviar mensajes DHCP falsos, engañando a los hosts para que se conecten a servidores DHCP maliciosos controlados por el atacante. Esto puede hacer que los hosts no puedan conectarse a la red o redirigirlos a sitios web maliciosos para ataques posteriores.
Cómo prevenir ataques de suplantación DHCP
Para abordar este problema, se desarrolló la tecnología DHCP Snooping. Habilita el switch de red mediante la activación de DHCP Snooping, dividiendo los puertos DHCP en puertos Trusted y Untrusted, y aprendiendo todas las direcciones MAC e IP que pasan por los puertos Trusted. Cuando un mensaje DHCP llega a un puerto Untrusted, el switch verifica si sus direcciones MAC e IP de origen coinciden con las de la base de datos dinámica. Si no coinciden, el switch descarta el mensaje, evitando así ataques de DHCP Spoofing. DHCP Snooping normalmente divide las interfaces de los switches en puertos trusted y puertos untrusted.
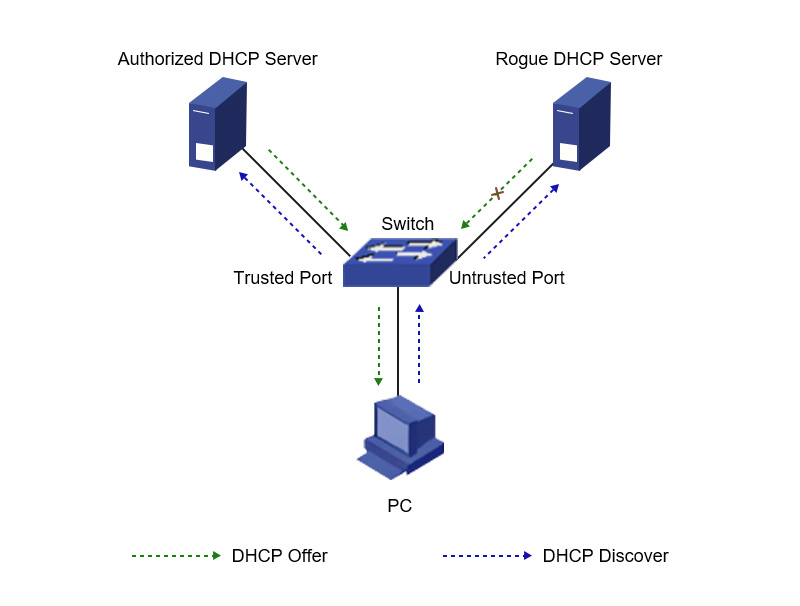
Cómo prevenir el envenenamiento del servidor DHCP
Además, la tecnología DHCP Snooping también puede evitar que los servidores DHCP sean envenenados. El switch aprende todas las direcciones MAC e IP de los servidores DHCP que pasan por puertos Trusted y las almacena en una base de datos dinámica. Si el mensaje DHCP contiene una dirección IP de servidor DHCP que no coincide con una dirección IP de servidor DHCP conocida en la base de datos dinámica, el switch descarta el mensaje para evitar que los atacantes envenenen los servidores DHCP y envíen direcciones IP falsas a los hosts de la red.
Finalmente, el switch registra todos los mensajes DHCP que no pasan la verificación en el registro de DHCP Snooping para que los administradores puedan verlos y tomar las medidas necesarias. De esta manera, puede proteger eficazmente la seguridad de la red y prevenir ataques DHCP.

¿Contra qué ataques puede defender DHCP Snooping?
Servidores DHCP no autorizados
DHCP Snooping está diseñado principalmente para defender contra servidores DHCP no autorizados. Los servidores DHCP no autorizados son dispositivos que se han configurado para distribuir direcciones IP a clientes en una red sin autorización. Estos dispositivos pueden causar graves problemas de seguridad, ya que pueden utilizarse para interceptar el tráfico de red o lanzar otros tipos de ataques.
DHCP Snooping puede defender contra servidores DHCP no autorizados bloqueando los mensajes DHCP que se originan en fuentes no confiables. Cuando un host no confiable envía un mensaje DHCP, el switch inspeccionará el mensaje y lo comparará con la tabla de vinculación DHCP. El switch descartará el mensaje si la dirección MAC de origen no está en la tabla de vinculación DHCP. Esto evita que hosts no autorizados distribuyan direcciones IP en la red.
Suplantación de DHCP y agotamiento de DHCP
DHCP Snooping también puede defender contra ataques basados en DHCP, como la suplantación de DHCP y el agotamiento de DHCP. La suplantación de DHCP es un tipo de ataque en el que un atacante envía mensajes DHCP falsos a una red en un intento de secuestrar direcciones IP. El agotamiento de DHCP es un ataque en el que un atacante inunda la red con solicitudes DHCP, lo que hace que el servidor DHCP se quede sin direcciones IP disponibles.
Cómo habilitar DHCP Snooping y sus beneficios
Activar DHCP
Para habilitar DHCP Snooping en una red, primero debe configurar el servidor DHCP para que proporcione direcciones IP válidas y otros parámetros de configuración de red. Luego, debe configurar el switch para habilitar DHCP Snooping y especificar los servidores e interfaces DHCP de confianza. También puede configurar otras funciones de DHCP Snooping, como la limitación de tasa de DHCP y el filtrado de opciones DHCP, para mejorar aún más la seguridad de la red.
Beneficios de DHCP
Existen varios beneficios de usar DHCP Snooping en un entorno de red. Algunos de los beneficios más importantes incluyen:
Seguridad de red mejorada
Evita que servidores DHCP no autorizados distribuyan direcciones IP a dispositivos no autorizados, lo que ayuda a mejorar la seguridad de la red.
Fiabilidad de red mejorada
Garantiza que solo se utilicen servidores DHCP autorizados para asignar direcciones IP, lo que reduce el riesgo de conflictos de direcciones IP y de tiempo de inactividad de la red.
Gestión simplificada de redes
Facilita la gestión de direcciones IP y la configuración de red al automatizar el proceso de asignación de direcciones IP a los dispositivos.
Dispositivos DHCP Snooping de QSFPTEK
QSFPTEK ofrece una gama de dispositivos de red con funcionalidad DHCP Snooping, incluidos el S7600-48Y8C, el S7600-24Y4C y el S7600-24X2C de la serie S7600, así como switches de la serie S7300. Estos dispositivos ofrecen funciones adicionales además de la compatibilidad con DHCP, como Quality of Service (QoS) y Access Control Lists (ACL), para garantizar una transmisión de datos segura. Además de las capacidades de QoS y ACL, los switches de la serie S7300 también vienen equipados con protección DDoS para una mayor seguridad de red.
Conclusión
En conclusión, DHCP Snooping es una función de seguridad esencial que protege las redes contra servidores DHCP no autorizados y otros ataques basados en DHCP. QSFPTEK ofrece una gama de dispositivos compatibles con la funcionalidad DHCP Snooping, lo que facilita a los administradores de red implementar esta tecnología y disfrutar de sus numerosos beneficios. Con ella, las redes pueden protegerse contra posibles ataques y funcionar sin problemas, garantizando que los datos se transmitan de forma segura y eficiente.


compartir
