


Cuál es la diferencia entre RADIUS y TACACS+
Autor Leslie
Fecha 03/25/2024

RADIUS y TACACS+ son dos de los protocolos más conocidos del marco AAA, casi sinónimos de seguridad de red. Ambos son protocolos utilizados para la autenticación, autorización y contabilización de redes. Aunque puedan parecer similares en la superficie, existen algunas diferencias en funcionalidad y diseño. Este artículo presentará los conceptos de RADIUS y TACACS+ y explorará sus diferencias.
Explicación general de RADIUS y TACACS+
Qué es RADIUS
RADIUS es un protocolo utilizado para la autenticación, autorización y contabilidad de redes (AAA), que utiliza servidores de acceso del protocolo AAA, destinado a garantizar que las redes y los servicios de red estén protegidos contra el acceso no autorizado. Se aplica comúnmente en redes empresariales y de proveedores de servicios de internet, permitiendo a los usuarios autenticarse y acceder a los recursos de red a través de un único servidor de autenticación. RADIUS consta de tres componentes principales: servidor de autenticación, cliente (dispositivos de red) y servidor de contabilidad. Logra estas funciones mediante la comunicación entre el servidor de autenticación y los dispositivos de red.
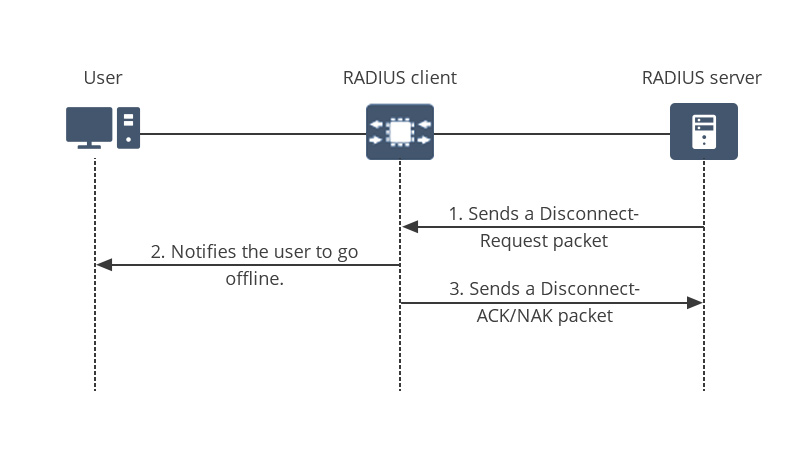
Cómo funciona RADIUS
El principio de funcionamiento de RADIUS consiste en gestionar y verificar las identidades de los usuarios de la red mediante un servidor de autenticación y autorizar su acceso a los recursos de red según políticas predefinidas. Los pasos específicos son los siguientes:
Inicio: En primer lugar, el dispositivo del usuario actúa como cliente RADIUS y envía una solicitud de conexión al servidor de acceso a la red.
Reenvío: Luego, el servidor de acceso a la red (NAS) reenvía la solicitud del dispositivo del usuario al servidor RADIUS.
Autenticación: Cuando la solicitud se reenvía al servidor RADIUS, este evalúa las credenciales proporcionadas según sus políticas predefinidas y la base de datos de usuarios autorizados.
Respuesta: Si la autenticación se realiza correctamente, el servidor RADIUS envía una respuesta de autenticación al dispositivo de red, que contiene información de autorización y otros parámetros de configuración, lo que permite al dispositivo del usuario acceder a los recursos necesarios. Si no se realiza correctamente, se deniega el acceso.
Ventajas y desventajas de RADIUS
Ventajas de RADIUS
Estandarización: RADIUS es un protocolo estandarizado ampliamente compatible y aplicado en diversos dispositivos y sistemas de red, incluidos routers, switches, puntos de acceso inalámbricos y más.
Gestión centralizada: RADIUS gestiona de forma centralizada la autenticación de usuarios y el control de acceso a través de servidores dedicados, ofreciendo un marco coherente para supervisar y registrar las actividades de los usuarios. Este enfoque centralizado simplifica la administración y el mantenimiento de la red, al tiempo que garantiza una supervisión y un control uniformes.
Flexibilidad: RADIUS ofrece una gran flexibilidad, lo que permite a los administradores personalizar permisos en función de los roles de usuario, los tipos de dispositivo o circunstancias específicas. Admite varios métodos de autenticación y dispositivos de red, lo que permite una gestión adaptativa y precisa del acceso a la red.
Universalidad: RADIUS admite una amplia gama de dispositivos en diferentes sistemas operativos y soporta el protocolo RADIUS, independientemente de proveedores específicos. Esto garantiza la interoperabilidad entre dispositivos, lo que lo convierte en una solución estándar ampliamente adoptada.
Desventajas de RADIUS
Punto único de fallo: Debido a su arquitectura normalmente centralizada, RADIUS depende de un servidor central para la autenticación. Por lo tanto, cuando falla un servidor RADIUS, puede impedir que los usuarios accedan a la red, lo que provoca interrupciones en los servicios de autenticación y autorización.
Complejidad de implementación: Implementar y configurar servidores RADIUS requiere cierto nivel de experiencia técnica. Como resultado, RADIUS suele implementarse en grandes redes empresariales y por proveedores de servicios de Internet. La implementación puede ser más compleja para redes más pequeñas.
Cuellos de botella de rendimiento: En redes a gran escala, cada solicitud de autenticación debe pasar por un único servidor, lo que puede provocar cuellos de botella en el rendimiento.
Qué es TACACS+
TACACS+ es un protocolo de autenticación y autorización de red diseñado para proporcionar servicios centralizados de autenticación, autorización y contabilidad a servidores de acceso remoto. Es una versión mejorada del protocolo TACACS (Terminal Access Controller Access-Control System) y es un protocolo propietario desarrollado por Cisco. TACACS+ separa las funciones de autenticación, autorización y contabilidad, ofreciendo un mecanismo de control de acceso a la red más robusto y flexible. En comparación con el protocolo RADIUS, ofrece mayor seguridad y un control de acceso detallado, por lo que es ampliamente adoptado por muchas organizaciones del sector.

Cómo funciona TACACS+
El principio de funcionamiento de TACACS+ es que el cliente inicia una solicitud al servidor de acceso remoto de la red. El servidor TACACS+ es responsable de verificar la identidad del usuario y autorizar los permisos de acceso. El proceso específico es el siguiente:
Inicio: El usuario envía una solicitud al servidor TACACS+ a través del servidor de acceso remoto del dispositivo de red para verificar la identidad del usuario.
Verificación: Al recibir la solicitud, el servidor TACACS+ compara las credenciales proporcionadas con su base de datos para verificar la identidad del usuario.
Autorización: Si las credenciales del usuario son válidas y la autenticación se realiza correctamente, el servidor TACACS+ toma decisiones de autorización basadas en políticas preconfiguradas para determinar a qué recursos puede acceder el usuario.
Respuesta: El servidor de autenticación genera una respuesta y la envía de vuelta al dispositivo de red original. Si la autenticación se realiza correctamente, la respuesta incluirá información de autorización y otros parámetros de configuración. Si se deniega la solicitud de acceso del usuario, no podrá acceder a los recursos requeridos.
Ventajas y desventajas de TACACS+
Ventajas de TACACS+
Mayor seguridad: TACACS+ ofrece un mayor nivel de seguridad al cifrar todo el tráfico entre clientes y servidores y proporcionar mecanismos de autenticación estrictos, lo que ayuda a proteger las credenciales de los usuarios y el tráfico de red contra el acceso no autorizado.
Escalabilidad: TACACS+ es adecuado para redes de grandes empresas y proveedores de servicios, con gestión centralizada y configuraciones de permisos flexibles, adaptable a entornos de red complejos.
Control de acceso granular: TACACS+ proporciona un control de autorización más preciso, lo que permite a los administradores realizar ajustes precisos de permisos basados en roles de usuario, tipos de dispositivo y otros factores para controlar el acceso de los usuarios a los recursos.
Registro de auditoría: TACACS+ puede registrar pistas de auditoría detalladas de todos los eventos de autenticación, autorización y contabilidad, lo que ayuda a supervisar las actividades de los usuarios y a abordar rápidamente los problemas de seguridad.
Desventajas de TACACS+
Dependencia del soporte del proveedor: Dado que TACACS+ es un protocolo propietario desarrollado por Cisco, depende principalmente del soporte y mantenimiento de Cisco. No todos los dispositivos de red y servidores admiten TACACS+, lo que puede limitar su uso en ciertos entornos.
Punto único de fallo: Similar a RADIUS, TACACS+ sigue una arquitectura centralizada. En caso de fallo del servidor central, puede producirse una interrupción del acceso a la red. Este es un riesgo que debe tenerse en cuenta.
Limitaciones: La implementación y configuración de TACACS+ requieren una gran experiencia técnica y costos elevados, y a menudo hacen necesaria la participación de personal especializado para la gestión y el mantenimiento. Por lo tanto, TACACS+ suele implementarse en redes complejas y de gran escala que requieren una seguridad robusta. Para redes más pequeñas o sencillas, el costo de implementar TACACS+ puede ser prohibitivo, lo cual es una limitación que debe tenerse en cuenta.
RADIUS vs TACACS+: ¿Cuál es la diferencia?
Puertos de protocolo: RADIUS funciona utilizando el protocolo UDP, un protocolo sin conexión conocido por sus velocidades de transmisión más rápidas, ya que no requiere conexiones formales entre dispositivos. Sin embargo, UDP carece de la fiabilidad necesaria para garantizar la transmisión de datos. En cambio, TACACS+ funciona sobre el protocolo TCP, que está orientado a la conexión. TCP garantiza una entrega fiable de los paquetes, pero a costa de la velocidad de transmisión.
Seguridad: RADIUS cifra solo los paquetes de contraseña dentro de las solicitudes de acceso, cifrando únicamente las contraseñas en sí, dejando otras partes del paquete sin cifrar y susceptibles de interceptación. Por el contrario, TACACS+ cifra todo el contenido de todos los paquetes durante el proceso de autenticación y autorización, proporcionando una solución de seguridad más completa en comparación con RADIUS.
Flexibilidad: RADIUS combina la autenticación y la autorización en un único proceso unificado, lo que, aunque eficiente, dificulta controlar con precisión los permisos de cada usuario. TACACS+, por otro lado, separa la autenticación, la autorización y la contabilidad en tres procesos distintos. Esto permite a los administradores ajustar con precisión los permisos en función de factores como los roles de usuario y los tipos de dispositivo, lo que permite un control preciso sobre el acceso de cada usuario.
Aplicabilidad: RADIUS es un protocolo estándar abierto diseñado originalmente para la autenticación y autorización de usuarios de acceso telefónico, definido por el IETF. Como tal, encuentra una amplia aplicación en diversos entornos de red, incluidas empresas y proveedores de servicios. TACACS+, desarrollado por Cisco, es un protocolo propietario utilizado principalmente para la autenticación y autorización entre dispositivos Cisco, lo que lo hace más común en entornos de red Cisco.
RADIUS y TACACS+: cómo elegir
RADIUS y TACACS+, ¿cómo elegir entre ellos? Esto depende de los requisitos específicos de su aplicación y del tamaño de su red:
Compatibilidad más amplia: Si su red implementa dispositivos de diversos proveedores, entonces RADIUS es sin duda la mejor opción para usted. En comparación con TACACS+, RADIUS goza de un soporte más amplio por parte de los proveedores, ya que TACACS+ es un protocolo propietario de Cisco con un ámbito de aplicación más limitado.
Mayor seguridad: Si su red exige un mayor nivel de seguridad, entonces TACACS+ es sin duda la mejor opción. TACACS+ no solo cifra las contraseñas de los usuarios, sino que también cifra todos los paquetes de datos intercambiados durante todo el proceso de autenticación y autorización. En cambio, RADIUS solo cifra las propias contraseñas, dejando sin cifrar otras partes del paquete de datos, como los nombres de cuenta.
Escala de red: Si su red es relativamente simple y poco compleja, entonces RADIUS es más adecuado. Debido a su implementación más sencilla, RADIUS no requiere una gestión de control detallada de los usuarios. Por el contrario, la implementación de TACACS+ es compleja y requiere personal dedicado para el mantenimiento y la configuración detallada de los usuarios. Por lo tanto, TACACS+ es más adecuado para redes empresariales a gran escala e industrias con mayores requisitos de seguridad, como el sector financiero.
Conclusión
RADIUS y TACACS+ son dos de los protocolos AAA más reconocidos. Aunque comparten funcionalidades similares, todavía existen algunas diferencias entre ellos. Por ejemplo, difieren en términos de seguridad, los protocolos que utilizan y sus respectivos niveles de aplicabilidad. A partir de este artículo, puede obtener información sobre sus ventajas, desventajas y diferencias, y así seleccionar el protocolo AAA que mejor se adapte a sus necesidades. Si tiene más preguntas sobre RADIUS y TACACS+, no dude en ponerse en contacto con los ingenieros CCIE/HCIE de QSFPTEK en [email protected]. Nuestros ingenieros le proporcionarán soporte integral.


compartir
