


Principi di base e funzionamento operativo di ARP
Autore Leslie
Data 04/02/2024

ARP è un protocollo utilizzato nelle reti locali per associare indirizzi IP variabili a indirizzi fisici fissi (indirizzi MAC), noto anche come Address Resolution Protocol (ARP). Svolge un ruolo cruciale nella comunicazione di rete, garantendo che i dispositivi possano comunicare tra loro. In questo articolo esploreremo la definizione, i principi di funzionamento e l'importanza di ARP nella comunicazione di rete per fornire una comprensione più approfondita del protocollo ARP.
ARP: scopri cos'è
Che cos'è ARP
ARP è un protocollo di comunicazione utilizzato per mappare gli indirizzi IP agli indirizzi MAC, facilitando così la comunicazione tra dispositivi connessi alla rete. La maggior parte dei dispositivi di rete utilizza indirizzi IP per inviare o ricevere messaggi. Poi, quando questi pacchetti IP vengono trasmessi su una LAN, gli indirizzi MAC vengono utilizzati per l'incapsulamento. Per garantire una trasmissione fluida, ARP viene utilizzato per ottenere l'indirizzo IP del dispositivo di destinazione per la trasmissione dei pacchetti.

Tipo di ARP
ARP consiste principalmente in quattro tipi: Proxy ARP, Gratuitous ARP, Reverse ARP e Inverse ARP. Approfondiamo le specifiche di ciascuno:
Proxy ARP: Proxy ARP è una tecnologia utilizzata per inoltrare i dati da una sottorete a un'altra. Quando un dispositivo su una sottorete richiede la comunicazione con un dispositivo su un'altra sottorete, un dispositivo che impiega Proxy ARP risponde ricevendo e inoltrando il pacchetto di dati al dispositivo di destinazione. Proxy ARP facilita la comunicazione tra dispositivi su sottoreti diverse senza la necessità di inoltro tramite router.
ARP gratuito: Gratuitous ARP funziona come uno strumento di gestione, inviando una richiesta ARP a tutti i dispositivi della rete per informarli di uno specifico indirizzo IP e del relativo indirizzo MAC. A differenza delle richieste ARP standard, Gratuitous ARP non è destinato a ottenere indirizzi MAC, ma piuttosto ad aggiornare la cache ARP degli altri dispositivi nella rete.
Reverse ARP: Reverse ARP è un protocollo che, a differenza dell'ARP standard, risolve gli indirizzi MAC in indirizzi IP. Viene in genere utilizzato in scenari specifici, ad esempio quando un dispositivo conosce solo il proprio indirizzo MAC e deve ottenere il proprio indirizzo IP utilizzando Reverse ARP. Il dispositivo invia una richiesta Reverse ARP, chiedendo ad altri dispositivi di fornire il suo indirizzo IP, e il dispositivo che risponde restituisce il suo indirizzo IP.
Inverse ARP: Inverse ARP è comunemente utilizzato per stabilire mappature tra gli indirizzi del livello di rete e gli indirizzi del livello di collegamento dati all'interno dei frame. Consente ai dispositivi di utilizzare i DLCI per scoprire gli indirizzi IP dei dispositivi remoti, stabilendo così mappature tra il livello di collegamento dati e il livello di rete.
Come funziona ARP
Quando un dispositivo si collega a una rete locale (LAN), il sistema di rete gli assegna automaticamente un indirizzo IP univoco per l'identificazione e la comunicazione all'interno della rete. Il protocollo di risoluzione degli indirizzi (ARP) è un protocollo di rete utilizzato per mappare gli indirizzi IP agli indirizzi MAC, facilitando la comunicazione tra dispositivi. Il suo funzionamento è il seguente:
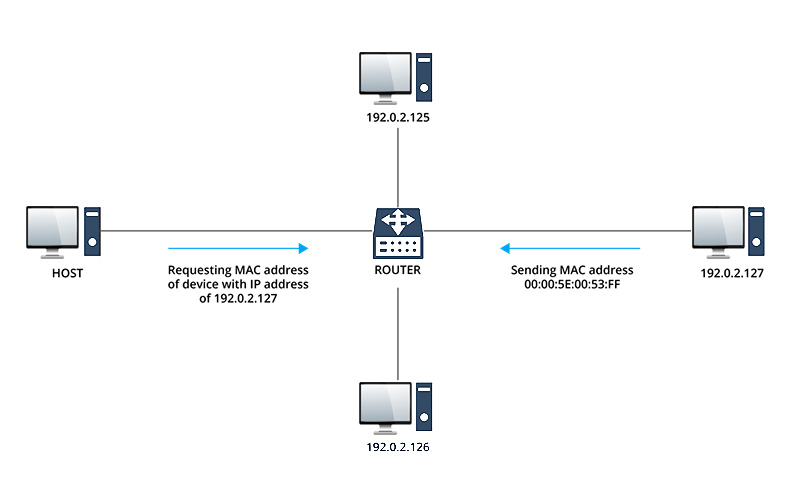
Richiesta ARP: Quando un dispositivo deve comunicare con un altro dispositivo, controlla innanzitutto la propria cache ARP per determinare se l'indirizzo IP di destinazione è già associato a un indirizzo MAC corrispondente. Se nella cache non viene trovata alcuna voce corrispondente, il dispositivo trasmette una richiesta ARP a tutti i dispositivi sulla LAN, richiedendo l'indirizzo MAC corrispondente all'indirizzo IP di destinazione.
Risposta ARP: Alla ricezione di una richiesta ARP, gli altri dispositivi sulla rete verificano se l'indirizzo IP di destinazione corrisponde al proprio. Se c'è una corrispondenza, un dispositivo invia un messaggio di risposta ARP al dispositivo richiedente, contenente il proprio indirizzo MAC. Alla ricezione della risposta ARP, il dispositivo richiedente aggiorna la propria cache ARP con la nuova mappatura indirizzo IP-indirizzo MAC per le comunicazioni future.
Aggiornamento della cache ARP: Dopo aver ricevuto una risposta ARP, il dispositivo memorizza la nuova mappatura tra indirizzo IP e MAC nella propria cache ARP e imposta un periodo di timeout. Durante questo periodo di timeout, il dispositivo continua a utilizzare questa mappatura per la comunicazione. Una volta scaduta la mappatura, il dispositivo invia una nuova richiesta ARP per aggiornare la mappatura.
Il protocollo ARP risolve efficacemente il problema dell'individuazione dei dispositivi di destinazione all'interno di una LAN, rendendo la comunicazione tra dispositivi più efficiente e affidabile. Stabilendo e aggiornando periodicamente le mappature tra indirizzi IP e indirizzi MAC, il protocollo ARP garantisce che i dispositivi nella rete possano localizzarsi reciprocamente in modo accurato e rapido, consentendo una trasmissione dei dati e una comunicazione senza interruzioni.

ARP: quali sono i vantaggi
Miglioramento dell'efficienza della comunicazione di rete: ARP associa gli indirizzi IP agli indirizzi MAC per migliorare l'efficienza della comunicazione di rete. Quando un dispositivo deve inviare dati a un altro dispositivo sulla rete locale (LAN), ARP può ottenere direttamente l'indirizzo MAC associato all'indirizzo IP di destinazione, facilitando la comunicazione.
Semplificazione della configurazione di rete: il protocollo ARP mappa automaticamente gli indirizzi IP agli indirizzi MAC, eliminando la necessità di configurare manualmente le relative mappature. Questa automazione semplifica la configurazione della rete.
Riduzione del traffico di rete: ARP riduce il traffico di rete memorizzando nella cache le mappature degli indirizzi risolte. Una volta che un dispositivo apprende l'indirizzo MAC di un dispositivo di destinazione, memorizza la mappatura nella cache ARP locale per le comunicazioni future, evitando frequenti broadcast di richieste ARP.
Risoluzione rapida dei problemi: ARP risolve rapidamente i problemi di rete verificando le mappature degli indirizzi IP-to-MAC. Identifica mappature errate o mancanti, consentendo agli amministratori di diagnosticare e risolvere tempestivamente i problemi, garantendo l'affidabilità della rete.
Attacco ARP Spoofing/ARP Poisoning: che cos'è
Lo spoofing ARP, noto anche come attacco di avvelenamento ARP, è un tipo di tecnica di attacco di rete che sfrutta le vulnerabilità del protocollo ARP per ingannare i dispositivi in una rete, inducendoli a inviare i dati di rete alla destinazione sbagliata. In questo attacco, l'attaccante invia messaggi di risposta ARP falsificati alla LAN di destinazione, inducendo i dispositivi di rete ad associare indirizzi IP legittimi a indirizzi MAC errati. Una volta stabilita la falsa mappatura tra indirizzi IP e indirizzi MAC, i dati di rete vengono instradati al computer dell'attaccante invece che al dispositivo di destinazione originariamente previsto. Gli attacchi di spoofing ARP comportano rischi significativi, poiché gli attaccanti possono sottrarre furtivamente informazioni sensibili all'insaputa della vittima.
Inoltre, lo spoofing ARP può evolvere in altre forme di attacchi di rete, come:
Attacco man-in-the-middle (MITM): un attacco MITM è un tipo di attacco di intercettazione in cui l'attaccante si inserisce tra i due endpoint della comunicazione, facendo credere alle parti comunicanti di comunicare direttamente tra loro quando, in realtà, tutta la comunicazione viene manomessa o monitorata dall'attaccante. Questo attacco può comportare il furto di informazioni sensibili, come nomi utente, password e dati delle carte di credito. Le strategie di mitigazione per gli attacchi MITM includono l'uso di protocolli di comunicazione crittografati, l'impiego di reti private virtuali (VPN) e l'evitare connessioni a reti WiFi pubbliche non attendibili.
Attacco Denial-of-Service (Attacco DoS): Un attacco DoS inonda il sistema, il server o la rete di destinazione con traffico per impedire agli utenti di accedere a queste risorse. Gli aggressori inviano grandi volumi di traffico o richieste dannosi per esaurire le risorse del sistema di destinazione, causando arresti anomali del sistema o interruzioni del servizio. Questo tipo di attacco rende il sistema di destinazione incapace di fornire servizi, causando indisponibilità o ritardi. Le misure di prevenzione includono l'uso di firewall, sistemi di rilevamento delle intrusioni e sistemi di prevenzione delle intrusioni.
Dirottamento di sessione: Il dirottamento della sessione comporta che gli aggressori rubino l'ID di sessione di un utente e prendano il controllo della sessione web dell'utente, impersonando l'utente legittimo. Rubando l'ID di sessione, gli aggressori possono impersonare le attività dell'utente su reti autorizzate, come applicazioni, email e messaggistica istantanea. Questo attacco può portare gli aggressori ad accedere a informazioni sensibili dell'utente, eseguire azioni non autorizzate o impersonare identità utente per accedere a risorse riservate. Le misure preventive comuni includono l'uso di comunicazioni crittografate, l'implementazione della gestione e del monitoraggio delle sessioni e l'uso dell'autenticazione a più fattori.
Conclusione
In sintesi, ARP svolge un ruolo fondamentale nella comunicazione LAN mappando gli indirizzi IP agli indirizzi MAC. Sebbene migliori l'efficienza della rete, è vulnerabile agli attacchi di spoofing ARP, che deviano i dati verso destinazioni non autorizzate. Questi attacchi possono evolvere in minacce più gravi come attacchi man-in-the-middle, attacchi denial-of-service e dirottamento di sessione. Per mitigare i rischi, sono essenziali misure di sicurezza robuste come la crittografia e i sistemi di rilevamento delle intrusioni. Se hai ulteriori domande riguardo ad ARP, non esitare a contattare gli ingegneri CCIE/HCIE di QSFPTEK all'indirizzo [email protected]. I nostri ingegneri Le forniranno un supporto completo.


Condividi
