


WEP vs. WPA vs. WPA2 vs. WPA3: confronto tra i tipi di sicurezza Wi-Fi
Autore Yana
Data 08/30/2024

La sicurezza Wi-Fi protegge la nostra privacy e i nostri dati da accessi non autorizzati e intercettazioni. I termini WEP, WPA, WPA2 e WPA3 compaiono frequentemente quando si utilizzano prodotti wireless come AP e router, ma qual è la differenza tra WEP vs. WPA vs. WPA2 vs. WPA3? Questo articolo spiega le differenze tra questi quattro protocolli di sicurezza Wi-Fi per aiutare i lettori a comprendere meglio e proteggere le proprie reti.
Che cos'è WEP?
Definizione di Wired Equivalent Privacy
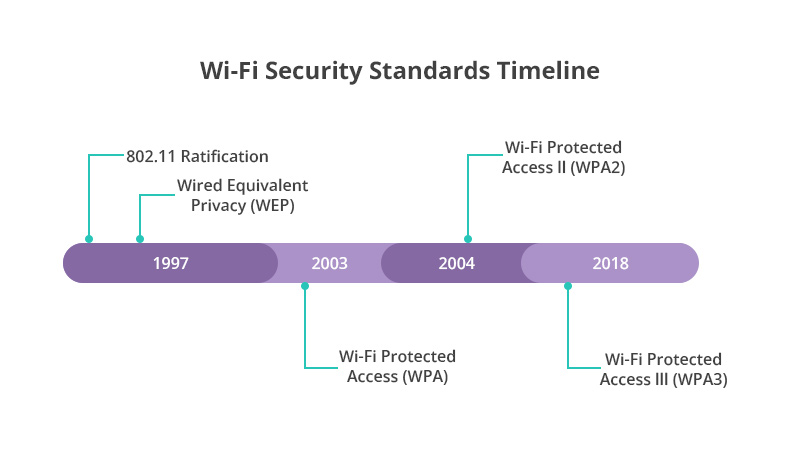
Abbreviazione di Wired Equivalent Privacy, WEP è stato introdotto per la prima volta nel 1997 come metodo per crittografare i dati trasmessi in modalità wireless tra due dispositivi, al fine di impedire a utenti non autorizzati di intercettare o introdursi in una rete wireless. Il principio di funzionamento di WEP consiste nell'utilizzare algoritmi di crittografia per crittografare i dati trasmessi sulla rete wireless. Utilizza chiavi a 64 bit e 128 bit per crittografare i dati e usa queste chiavi per autenticare e decrittografare i pacchetti di dati. A quel tempo, la tecnologia Wi-Fi era ancora agli inizi e le persone cominciavano a rendersi conto della necessità di un protocollo di sicurezza per impedire accessi non autorizzati e intercettazioni. WEP è considerato una pietra miliare perché è stato il primo standard a fornire sicurezza per le reti Wi-Fi.
Svantaggi della sicurezza WEP
Uno degli svantaggi più significativi di WEP è che le chiavi sono vulnerabili agli attacchi. Poiché WEP utilizza chiavi statiche e presenta debolezze nel suo algoritmo di crittografia, gli hacker possono utilizzare strumenti e tecniche semplici per violare facilmente la crittografia WEP e accedere a reti Wi-Fi protette.
Inoltre, WEP presenta anche vulnerabilità, come attacchi replay e attacchi a dizionario, che minacciano la sicurezza della rete.
Che cos'è WPA?
Definizione di Wi-Fi Protected Access
Wi-Fi Protected Access (WPA) è stato introdotto nel 2003 come risposta diretta e sostituzione alle vulnerabilità sempre più evidenti della Wi-Fi Alliance nello standard di crittografia WEP. WEP è stato uno dei primi standard di crittografia adottati dalle reti Wi-Fi, ma le sue chiavi statiche e gli algoritmi di crittografia vulnerabili rendevano i dati di rete vulnerabili a furti e manomissioni. L'avvento di WPA ha colmato le lacune di sicurezza di WEP e ha fornito una protezione più affidabile per le reti wireless.
Miglioramenti rispetto al protocollo di sicurezza WEP
Temporal Key Authority Protocol (TKIP): WPA utilizza il protocollo TKIP per generare una nuova chiave per ogni pacchetto trasmesso. A differenza di WEP, che utilizza la stessa chiave statica, TKIP riduce le informazioni disponibili per l'aggressore cambiando regolarmente la chiave, rendendo più difficile dirottare i pacchetti.
Controllo dell'autorizzazione dei messaggi (MIC): WPA include un controllo dell'autorizzazione dei messaggi per verificare se un intercettatore ha intercettato e modificato il pacchetto di dati. Questa funzione aiuta a prevenire attacchi e manomissioni dei dati.
Che cos'è WPA2?
Definizione di Wi-Fi Protected Access 2
WPA2 è una versione aggiornata del protocollo WPA. È stato lanciato nel 2004 per fornire connessioni di rete wireless più sicure. WPA2 protegge le reti Wi-Fi tramite meccanismi di crittografia e autenticazione. Quando un dispositivo si connette a una rete Wi-Fi protetta, viene prima autenticato per garantire che solo gli utenti autorizzati possano accedervi. Successivamente, i dati vengono crittografati utilizzando l'algoritmo di crittografia AES per garantire la sicurezza dei dati durante la trasmissione. Allo stesso tempo, WPA2 utilizza anche la modalità counter del protocollo Cipher Block Chain Message Verification Code (CCMP) per verificare l'integrità dei dati e impedire che vengano manomessi o danneggiati.
Miglioramenti rispetto al protocollo di sicurezza WPA
Crittografia avanzata: WPA2 utilizza l'Advanced Encryption Standard (AES), che è più sicuro e affidabile dei primi algoritmi di crittografia WEP e TKIP. L'algoritmo AES utilizza una lunghezza della chiave a 128 bit o 256 bit, offrendo una protezione della crittografia più elevata e prevenendo efficacemente vari attacchi alle reti Wi-Fi.
Autenticazione robusta: WPA2 supporta due modalità di autenticazione: WPA2-Personal e WPA2-Enterprise. In modalità individuale, viene solitamente utilizzata una chiave precondivisa (PSK), ovvero la password della rete Wi-Fi viene condivisa tra il punto di accesso e il dispositivo connesso. La modalità Enterprise utilizza il più complesso Extensible Authentication Protocol (EAP) per fornire credenziali individuali a ciascun utente o dispositivo tramite un server di autenticazione separato.
Che cos'è WPA3?
Definizione di Wi-Fi Protected Access 3
WPA3 è il più recente protocollo di sicurezza Wi-Fi rilasciato dalla Wi-Fi Alliance nel 2018. Come successore di WPA2, WPA3 è progettato per fornire protezioni di sicurezza più robuste, affrontare alcune delle vulnerabilità di sicurezza e delle tattiche di attacco presenti in WPA2 e offrire una connessione Wi-Fi più sicura per utenti privati e aziendali.
Miglioramenti rispetto al protocollo di sicurezza WPA 2
Crittografia dei dati più robusta
WPA3 utilizza un meccanismo di crittografia dei dati personalizzato che fornisce una chiave di crittografia unica per ogni trasmissione di dati. Rispetto a WPA2, WPA3 dispone di chiavi di crittografia più lunghe, utilizzando una chiave a 192 bit per la modalità personale e una chiave a 256 bit per la modalità enterprise, migliorando significativamente la sicurezza e la privacy dei dati.
Maggiore sicurezza della rete
In WPA3, l'algoritmo di crittografia AES è implementato tramite il protocollo SAE, che impiega algoritmi di crittografia più robusti e metodi di scambio essenziali più sicuri, prevenendo efficacemente gli attacchi offline e i tentativi di indovinare la password e migliorando la sicurezza della rete.
Protezione migliorata contro gli attacchi brute force
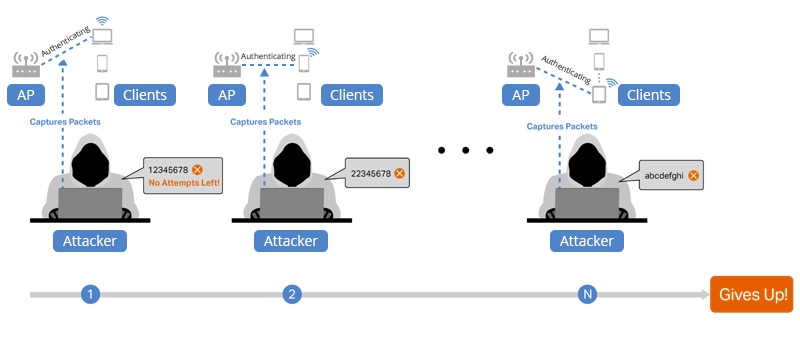
WPA3 offre una protezione migliorata contro gli attacchi brute-force, proteggendo gli utenti dagli attacchi a dizionario e dalla violazione brute-force. Limitando il numero di tentativi e utilizzando chiavi di crittografia più complesse, WPA3 impedisce agli hacker di violare tramite brute-force le password e le credenziali Wi-Fi.
Protezione di sicurezza di livello enterprise
WPA3-Enterprise migliora ulteriormente la sicurezza rispetto a WPA2-Enterprise introducendo la modalità WPA3-Enterprise a 192 bit, migliorando la robustezza della difesa delle password. Nel frattempo, WPA3-Enterprise adotta l'algoritmo HMAC-SHA-384 più sicuro per l'esportazione e la conferma delle chiavi, rafforzando la protezione dei dati.
Protezione rete aperta
WPA3 introduce OWE (Opportunistic Wireless Encryption), che fornisce una protezione più sicura per la trasmissione dei dati degli utenti su reti aperte. OWE utilizza l'algoritmo di scambio di chiavi Diffie-Hellman per lo scambio di chiavi e crittografa la trasmissione dei dati degli utenti, impedendo efficacemente agli aggressori illegali di accedere ai dati e rubarli.
Hai bisogno del tipo di sicurezza Wi-Fi WPA3?
La sicurezza di WPA3 è molto superiore a quella di WPA2 e si consiglia di utilizzare WPA3 per proteggere la rete Wi-Fi se le condizioni effettive sono soddisfatte. Tuttavia, la transizione da WPA2 a WPA3 è graduale e potresti affrontare un periodo di transizione causato da aggiornamenti delle apparecchiature o aggiornamenti software. Prima di passare a WPA3, puoi utilizzare patch di sicurezza aggiornate, aumentare la complessità della password, ecc., per migliorare la sicurezza dell'attuale rete Wi-Fi.
Sicurezza wireless di rete WEP vs. WPA vs. WPA2 vs. WPA3: quali sono le differenze?
Le differenze tra WEP vs. WPA vs. WPA2 vs. WPA3 sono mostrate nella tabella seguente.
Come scegliere i protocolli di sicurezza della rete wireless giusti?
WEP è un protocollo di sicurezza Wi-Fi obsoleto e dovrebbe essere evitato. WPA è un'alternativa a WEP e utilizza una crittografia più robusta. Attualmente, WPA2 è il protocollo di sicurezza wireless dominante. La maggior parte dei dispositivi attuali, inclusi smartphone, laptop e punti di accesso wireless, hanno il supporto integrato per WPA2. Sebbene WPA3 sia il protocollo di sicurezza più avanzato, non è ancora diffuso quanto WPA2 a causa di problemi di compatibilità.
Pertanto, si consiglia di scegliere il protocollo di sicurezza Wi-Fi appropriato in questo ordine.
Preferito: se possibile, scegliere WPA3, che offre il livello di sicurezza più elevato.
Seconda scelta migliore: se WPA3 non è supportato, WPA2 è la scelta più sicura e ampiamente supportata.
Evita di usare WEP e WPA a meno che non ci sia altra scelta, e solo per reti che non coinvolgono dati sensibili.
Conclusione
La sicurezza Wi-Fi è migliorata da WEP a WPA3 e ogni generazione di protocolli ha perfezionato la tecnologia di crittografia e la sicurezza. WEP è stato il primo protocollo di sicurezza, ma è stato sostituito da WPA perché era facile da violare. WPA ha migliorato la sicurezza della rete introducendo la gestione dinamica delle chiavi e una crittografia più robusta. WPA2 ha ulteriormente rafforzato la crittografia ed è diventato uno standard oggi ampiamente utilizzato, mentre WPA3 si basa su queste fondamenta offrendo funzionalità di sicurezza e meccanismi di protezione più avanzati.


Condividi
