


Come configurare VLAN (Virtual LAN) sugli switch S5300?
Autore Aiyden
Data 12/11/2023

Che cos'è una VLAN?
Una VLAN (Virtual Local Area Network) è un gruppo di stazioni terminali configurate per comunicare come se si trovassero nello stesso collegamento. Tuttavia, fisicamente possono trovarsi in uno o più segmenti LAN diversi. In altre parole, si può usare una VLAN per segmentare la rete in unità logicamente separate al livello di collegamento dati o livello 2. Ad esempio, esistono VLAN 1, VLAN2 e VLAN 3; i dispositivi nella stessa VLAN possono comunicare tra loro anche se si trovano fisicamente in segmenti LAN diversi.
La segmentazione delle VLAN si basa su una connessione logica considerando funzioni o applicazioni specifiche invece di una LAN fisica.
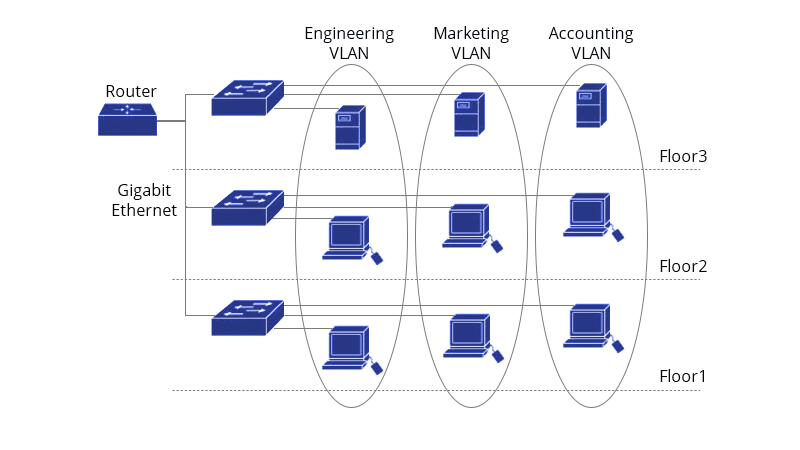
Ogni porta dello switch può appartenere a una VLAN con segmenti di broadcast. I pacchetti unicast, broadcast e multicast vengono inviati alle porte delle stazioni finali dedicate nella stessa VLAN. Gli operatori di rete devono configurare un'interfaccia VLAN o un'interfaccia virtuale commutata (SVI) a livello 3 per ciascuna VLAN per comunicare tra VLAN. È necessario utilizzare un router o un bridge per inoltrare i pacchetti alle porte delle stazioni finali in VLAN diverse.
Che cos'è Dot1Q?
Dot1Q (IEEE 802.1Q) è uno standard di rete che supporta le VLAN sulla rete Ethernet IEEE 802.3. In sostanza, incapsula il tag VLAN di una rete privata con quello di una rete pubblica. Questo pacchetto con doppio tag attraversa la rete backbone dell'ISP, creando per gli utenti un tunnel VPN Layer 2 (L2) relativamente semplice. Il protocollo Dot1Q Tunnel è semplice da gestire. Non si basa sul supporto di segnalazione ed è comunemente utilizzato nelle reti aziendali con switch L3 o nelle Metropolitan Area Network (MAN) di piccola scala.
Gli switch con capacità Dot1Q Tunnel sono particolarmente adatti a questo scopo. Questa funzione è ideale per gli utenti che necessitano di una soluzione VPN Layer 2 economica e compatta. Sta diventando sempre più popolare tra gli utenti su piccola scala che richiedono reti VPN. È importante notare che, all'interno della rete del carrier, il dispositivo P non deve necessariamente supportare la funzione Dot1Q Tunnel. Ciò significa che gli switch L3 tradizionali possono soddisfare pienamente i requisiti, garantendo risparmi sui costi per il carrier.
Come configurare una VLAN? - Una guida passo passo
Aggiunta o eliminazione di VLAN
Per configurare la VLAN, eseguire i seguenti comandi. Il primo passo è creare le VLAN. Il protocollo GVRP può essere utilizzato per aggiungere o eliminare dinamicamente la VLAN.
Configurazione della porta alla VLAN dello switch
Una volta create le VLAN nel primo passaggio, ora devi configurare le porte sulla VLAN assegnata. I seguenti comandi mostrano come configurare la porta dello switch sulla VLAN sugli switch layer 2 della serie S5300. Ogni porta ha una VLAN predefinita e PVID
A proposito, le porte dello switch supportano cinque modalità: la modalità di accesso, la modalità relay, la modalità tunnel VLAN, la modalità di traduzione VLAN e la modalità uplink del tunnel VLAN.
La modalità di accesso indica che la porta appartiene a una sola VLAN; solo il frame Ethernet senza tag può essere trasmesso e ricevuto.
La modalità relay può raggruppare le porte in più VLAN e configurare i tipi di pacchetti da inoltrare e la quantità di VLAN (frame Ethernet con tag).
La modalità tunnel di traduzione VLAN è una sottomodalità basata sulla modalità relay. La porta consulta la tabella di traduzione VLAN in base al tag VLAN dei pacchetti ricevuti per ottenere la SPVLAN corrispondente, quindi il chip di switching sostituisce il tag originale con la SPVLAN o aggiunge il tag SPVLAN al livello esterno del tag originale. Quando i pacchetti vengono inoltrati fuori dalla porta, la SPVLAN verrà sostituita dal tag originale oppure il tag SPVLAN verrà rimosso obbligatoriamente. Pertanto, lo switch omette diverse partizioni VLAN che accedono alla rete e poi le trasmette senza modifiche all'altra sottorete che si collega all'altra porta dello stesso client, realizzando una trasmissione trasparente.
La modalità uplink tunnel VLAN è una sottomodalità basata sulla modalità relay. La SPVLAN deve essere impostata quando i pacchetti vengono inoltrati fuori dalla porta. Quando la porta riceve i pacchetti, i loro TPID verranno controllati. Se si verifica una differenza o se sono pacchetti senza tag, il tag SPVLAN che contiene il loro TPID verrà aggiunto a essi come tag di livello esterno. Quando la porta riceve i pacchetti, i loro TPID verranno controllati. Se si verifica una differenza o se sono pacchetti senza tag, il tag SPVLAN che contiene il loro TPID verrà aggiunto a essi come tag di livello esterno.
Creazione o eliminazione dell'interfaccia VLAN
È necessario creare un'interfaccia VLAN per designare l'indirizzo IP
e maschera per la gestione della rete o il routing di livello 3. Questa interfaccia VLAN può essere utilizzata come uscita centralizzata quando VLAN diverse devono comunicare.
Monitoraggio della configurazione e dello stato della VLAN
Eseguire i seguenti comandi in modalità EXEC per monitorare la configurazione e lo stato del tunnel VLAN e Dot1Q.
Abilitazione o disabilitazione globale del tunnel Dot1Q
Il seguente comando può abilitare Dot1Q-tunnel globalmente. Dopo l'abilitazione, tutte le porte dello switch funzioneranno come porte downlink di Dot1Q tunnel per impostazione predefinita e inserisce il tag SPVLAN sui pacchetti in ingresso.
Tutti gli switch gestiti QSFPTEK con supporto VLAN. i passaggi esatti possono variare a seconda della serie. Questa guida alla configurazione degli switch VLAN è una versione concisa basata sugli switch layer 2 della serie S5300. Se vuoi saperne di più sulla configurazione delle VLAN o su qualsiasi altra funzione software sugli switch QSFPTEK. Consulta il manuale di configurazione e comandi nella pagina dedicata del prodotto switch.


Condividi
