


Che cos'è DHCP Snooping e come funziona?
Autore Leslie
Data 03/22/2023

DHCP Snooping è una funzionalità di sicurezza che aiuta a proteggere una rete da server DHCP (Dynamic Host Configuration Protocol) non autorizzati e da altri attacchi basati su DHCP. È una tecnologia che fornisce un ulteriore livello di protezione all'infrastruttura di rete consentendo solo ai dispositivi autorizzati di ottenere indirizzi IP dinamicamente. In questo articolo, approfondiremo che cos'è DHCP Snooping, come funziona e i tipi di attacchi da cui può proteggere.
Cisco Systems. (s.d.). DHCP Snooping Configuration Guide, Cisco IOS Release 12.2SX. Estratto da www.Cisco.com
Che cos'è DHCP?
Prima di approfondire il DHCP Snooping, capiamo che cos'è il DHCP. DHCP (Dynamic Host Configuration Protocol) è un protocollo di rete che assegna automaticamente indirizzi IP ai dispositivi sulla rete. Un server DHCP assegna dinamicamente indirizzi IP, maschere di sottorete, gateway predefiniti e altri parametri di configurazione di rete ai dispositivi di rete. DHCP semplifica la gestione degli indirizzi IP su una rete assegnando automaticamente gli indirizzi IP in base alle necessità.
Leslie. (n.d.). Significato di DHCP. QSFPTEK. Consultato il 12 aprile 2023, da PPPoE vs DHCP
Che cos'è DHCP Snooping?
DHCP Snooping è una tecnica di sicurezza di rete che previene gli attacchi dannosi tramite il Dynamic Host Configuration Protocol (DHCP). Quando è abilitata su uno switch, registra gli scambi DHCP su ogni porta della rete e li memorizza in una tabella DHCP Snooping, che mostra quali indirizzi MAC hanno ottenuto in lease quali indirizzi IP e quando scadranno. Può inoltre prevenire gli attacchi di spoofing del server DHCP, migliorando così la sicurezza e l'affidabilità della rete grazie alla prevenzione efficace di vari attacchi dannosi.
Come funziona IP DHCP Snooping?
Che cosa sono gli attacchi di spoofing DHCP?
Quando si utilizza il protocollo DHCP per assegnare indirizzi IP agli host in una rete, gli aggressori possono sfruttare attacchi di DHCP Spoofing per inviare falsi messaggi DHCP, inducendo gli host a connettersi a server DHCP dannosi controllati dall'aggressore. Ciò può impedire agli host di connettersi alla rete o reindirizzarli a siti web dannosi per ulteriori attacchi.
Come prevenire gli attacchi di spoofing DHCP
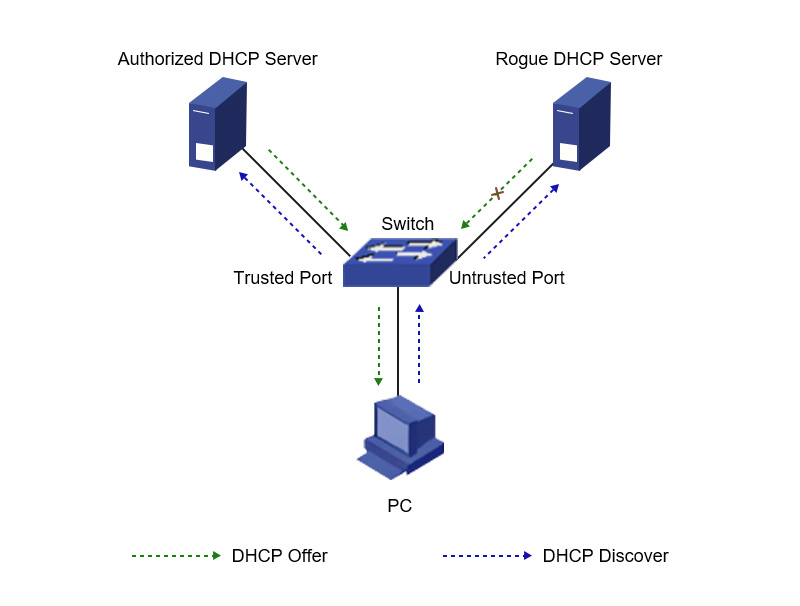
Per affrontare questo problema, è stata sviluppata la tecnologia DHCP Snooping. Abilita lo switch di rete attivando DHCP Snooping, suddividendo le porte DHCP in porte attendibili e non attendibili, e apprendendo tutti gli indirizzi MAC e IP che passano attraverso le porte attendibili. Quando un messaggio DHCP arriva a una porta non attendibile, lo switch verifica se i suoi indirizzi MAC e IP di origine corrispondono a quelli presenti nel database dinamico. Se non corrispondono, lo switch scarta il messaggio, impedendo così attacchi di DHCP Spoofing. DHCP Snooping in genere suddivide le interfacce sugli switch in porte attendibili e porte non attendibili.
Come prevenire l'avvelenamento del server DHCP
Inoltre, la tecnologia DHCP Snooping può anche impedire che i server DHCP vengano avvelenati. Lo switch apprende tutti gli indirizzi MAC e IP dei server DHCP che passano attraverso le porte Trusted e li memorizza in un database dinamico. Se il messaggio DHCP contiene un indirizzo IP del server DHCP che non corrisponde a un indirizzo IP di server DHCP noto nel database dinamico, lo switch scarta il messaggio per impedire agli aggressori di avvelenare i server DHCP e inviare falsi indirizzi IP agli host nella rete.
Infine, lo switch registra tutti i messaggi DHCP che non superano la verifica nel registro DHCP Snooping, in modo che gli amministratori possano visualizzarli e intraprendere le azioni necessarie. In questo modo, può proteggere efficacemente la sicurezza della rete e prevenire gli attacchi DHCP.

Da quali attacchi può proteggere il DHCP Snooping?
Server DHCP non autorizzati
DHCP Snooping è progettato principalmente per difendersi dai server DHCP non autorizzati. I server DHCP non autorizzati sono dispositivi configurati per distribuire indirizzi IP ai client su una rete senza autorizzazione. Questi dispositivi possono causare gravi problemi di sicurezza, poiché possono essere utilizzati per intercettare il traffico di rete o lanciare altri tipi di attacchi.
DHCP Snooping può proteggere dai server DHCP non autorizzati bloccando i messaggi DHCP provenienti da fonti non attendibili. Quando un host non attendibile invia un messaggio DHCP, lo switch ispeziona il messaggio e lo confronta con la tabella di associazione DHCP. Lo switch scarterà il messaggio se l'indirizzo MAC sorgente non è presente nella tabella di associazione DHCP. Ciò impedisce agli host non autorizzati di distribuire indirizzi IP sulla rete.
DHCP Spoofing e DHCP Starvation
DHCP Snooping può anche difendere dagli attacchi basati su DHCP, come DHCP spoofing e DHCP starvation. DHCP spoofing è un tipo di attacco in cui un aggressore invia messaggi DHCP falsi a una rete nel tentativo di dirottare indirizzi IP. DHCP starvation è un attacco in cui un aggressore inonda la rete con richieste DHCP, causando l'esaurimento degli indirizzi IP disponibili sul server DHCP.
Come abilitare DHCP Snooping e i suoi vantaggi
Abilita DHCP
Per abilitare il DHCP Snooping su una rete, devi prima configurare il server DHCP affinché fornisca indirizzi IP validi e altri parametri di configurazione di rete. Quindi, devi configurare lo switch per abilitare il DHCP Snooping e specificare i server e le interfacce DHCP attendibili. Puoi anche configurare altre funzionalità di DHCP Snooping, come la limitazione della velocità DHCP e il filtraggio delle opzioni DHCP, per migliorare ulteriormente la sicurezza della rete.
Vantaggi di DHCP
Ci sono diversi vantaggi nell'utilizzo di DHCP Snooping in un ambiente di rete. Alcuni dei vantaggi più significativi includono:
Sicurezza di rete avanzata
Impedisce ai server DHCP non autorizzati di distribuire indirizzi IP a dispositivi non autorizzati, contribuendo a migliorare la sicurezza della rete.
Affidabilità della rete migliorata
Garantisce che vengano utilizzati solo server DHCP autorizzati per assegnare indirizzi IP, riducendo il rischio di conflitti di indirizzi IP e di tempi di inattività della rete.
Gestione semplificata della rete
Semplifica la gestione degli indirizzi IP e delle impostazioni di rete automatizzando il processo di assegnazione degli indirizzi IP ai dispositivi.
Dispositivi DHCP Snooping QSFPTEK
QSFPTEK offre una gamma di dispositivi di rete con funzionalità DHCP Snooping, tra cui S7600-48Y8C, S7600-24Y4C e S7600-24X2C della serie S7600, nonché switch della serie S7300. Questi dispositivi offrono funzionalità aggiuntive oltre al supporto DHCP, come Quality of Service (QoS) e Access Control Lists (ACL), per garantire una trasmissione sicura dei dati. Oltre alle funzionalità QoS e ACL, gli switch della serie S7300 sono inoltre dotati di protezione DDoS per una maggiore sicurezza della rete.
Conclusione
In conclusione, DHCP Snooping è una funzionalità di sicurezza essenziale che protegge le reti da server DHCP non autorizzati e da altri attacchi basati su DHCP. QSFPTEK offre una gamma di dispositivi che supportano la funzionalità DHCP Snooping, rendendo facile per gli amministratori di rete implementare questa tecnologia e godere dei suoi numerosi vantaggi. Con essa, le reti possono essere protette da potenziali attacchi e funzionare senza problemi, garantendo che i dati vengano trasmessi in modo sicuro ed efficiente.


Condividi
