


Qual è la differenza tra RADIUS e TACACS+
Autore Leslie
Data 03/25/2024

RADIUS e TACACS+ sono due dei protocolli più famosi nel framework AAA, quasi sinonimi di sicurezza di rete. Sono entrambi protocolli utilizzati per l'autenticazione, l'autorizzazione e la contabilizzazione di rete. Sebbene possano sembrare simili in superficie, esistono alcune differenze in termini di funzionalità e progettazione. Questo articolo introdurrà i concetti di RADIUS e TACACS+ ed esplorerà le loro differenze.
Spiegazione generale di RADIUS e TACACS+
Cos'è RADIUS
RADIUS è un protocollo utilizzato per l'autenticazione, l'autorizzazione e la contabilizzazione (AAA) di rete, che utilizza server di accesso del protocollo AAA, con l'obiettivo di garantire che le reti e i servizi di rete siano protetti da accessi non autorizzati. È comunemente applicato nelle reti aziendali e dei provider di servizi Internet, consentendo agli utenti di autenticarsi e accedere alle risorse di rete tramite un unico server di autenticazione. RADIUS è composto da tre componenti principali: server di autenticazione, client (dispositivi di rete) e server di contabilizzazione. Realizza queste funzioni tramite la comunicazione tra il server di autenticazione e i dispositivi di rete.
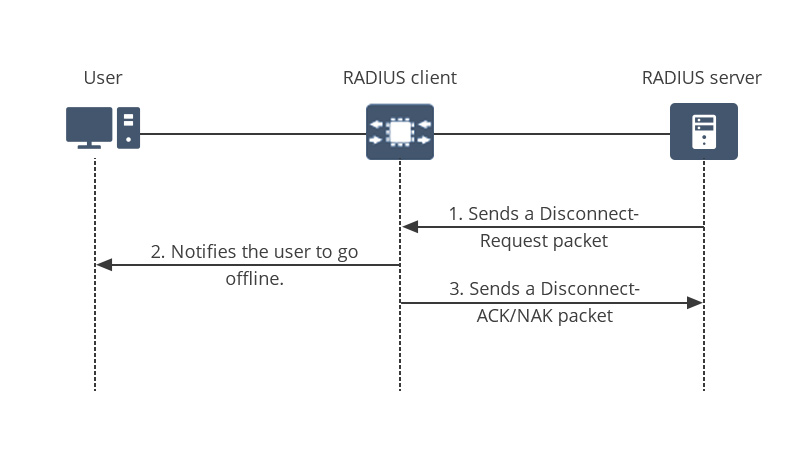
Come funziona RADIUS
Il principio di funzionamento di RADIUS prevede la gestione e la verifica delle identità degli utenti della rete tramite un server di autenticazione e l'autorizzazione del loro accesso alle risorse di rete in base a criteri predefiniti. I passaggi specifici sono i seguenti:
Iniziazione: In primo luogo, il dispositivo dell'utente agisce come client RADIUS e invia una richiesta di connessione al server di accesso alla rete.
Inoltro: Quindi, il Network Access Server (NAS) inoltra la richiesta del dispositivo dell'utente al server RADIUS.
Autenticazione: Quando la richiesta viene inoltrata al server RADIUS, questo valuta le credenziali fornite rispetto alle sue policy predefinite e al database degli utenti autorizzati.
Risposta: Se l'autenticazione ha esito positivo, il server RADIUS invia una risposta di autenticazione al dispositivo di rete, contenente informazioni di autorizzazione e altri parametri di configurazione, consentendo al dispositivo dell'utente di accedere alle risorse richieste. Se non ha esito positivo, l'accesso viene negato.
Vantaggi e svantaggi di RADIUS
Vantaggi di RADIUS
Standardizzazione: RADIUS è un protocollo standardizzato ampiamente supportato e applicato su vari dispositivi e sistemi di rete, inclusi router, switch, punti di accesso wireless e altro ancora.
Gestione centralizzata: RADIUS gestisce centralmente l'autenticazione degli utenti e il controllo degli accessi tramite server dedicati, offrendo un framework coerente per il monitoraggio e la registrazione delle attività degli utenti. Questo approccio centralizzato semplifica l'amministrazione e la manutenzione della rete, garantendo al contempo supervisione e controllo uniformi.
Flessibilità: RADIUS offre elevata flessibilità, consentendo agli amministratori di personalizzare le autorizzazioni in base ai ruoli degli utenti, ai tipi di dispositivi o a circostanze specifiche. Supporta vari metodi di autenticazione e dispositivi di rete, consentendo una gestione adattiva e precisa dell'accesso alla rete.
Universalità: RADIUS supporta un'ampia gamma di dispositivi su diversi sistemi operativi e supporta il protocollo RADIUS, indipendentemente da fornitori specifici. Ciò garantisce l'interoperabilità tra i dispositivi, rendendolo una soluzione standard ampiamente adottata.
Svantaggi di RADIUS
Singolo punto di guasto: A causa della sua architettura tipicamente centralizzata, RADIUS si affida a un server centrale per l'autenticazione. Pertanto, quando un server RADIUS si guasta, potrebbe impedire agli utenti di accedere alla rete, causando interruzioni nei servizi di autenticazione e autorizzazione.
Complessità di implementazione: L'implementazione e la configurazione dei server RADIUS richiedono un certo livello di competenza tecnica. Di conseguenza, RADIUS viene solitamente implementato nelle grandi reti aziendali e dai provider di servizi Internet. L'implementazione può essere più complessa per le reti più piccole.
Colli di bottiglia delle prestazioni: Nelle reti su larga scala, ogni richiesta di autenticazione deve passare attraverso un singolo server, il che può potenzialmente portare a colli di bottiglia nelle prestazioni.
Che cos'è TACACS+
TACACS+ è un protocollo di autenticazione e autorizzazione di rete progettato per fornire servizi centralizzati di autenticazione, autorizzazione e accounting ai server di accesso remoto. È una versione migliorata del protocollo TACACS (Terminal Access Controller Access-Control System) ed è un protocollo proprietario sviluppato da Cisco. TACACS+ separa le funzioni di autenticazione, autorizzazione e accounting, offrendo un meccanismo di controllo dell'accesso alla rete più robusto e flessibile. Rispetto al protocollo RADIUS, offre una maggiore sicurezza e un controllo degli accessi dettagliato, rendendolo ampiamente adottato da molte organizzazioni del settore.

Come funziona TACACS+
Il principio di funzionamento di TACACS+ è che il client avvia una richiesta al server di accesso remoto della rete. Il server TACACS+ è responsabile della verifica dell'identità dell'utente e dell'autorizzazione delle autorizzazioni di accesso. Il processo specifico è il seguente:
Iniziazione: L'utente invia una richiesta al server TACACS+ tramite il server di accesso remoto del dispositivo di rete per verificare l'identità dell'utente.
Verifica: Dopo aver ricevuto la richiesta, il server TACACS+ confronta le credenziali fornite con il proprio database per verificare l'identità dell'utente.
Autorizzazione: Se le credenziali dell'utente sono valide e l'autenticazione ha esito positivo, il server TACACS+ prende decisioni di autorizzazione in base a criteri preconfigurati per determinare a quali risorse l'utente può accedere.
Risposta: Il server di autenticazione genera una risposta e la invia al dispositivo di rete originale. Se l'autenticazione ha esito positivo, la risposta includerà informazioni di autorizzazione e altri parametri di configurazione. Se la richiesta di accesso dell'utente viene negata, l'utente non potrà accedere alle risorse richieste.
Vantaggi e svantaggi di TACACS+
Vantaggi di TACACS+
Sicurezza rafforzata: TACACS+ offre un livello di sicurezza più elevato crittografando tutto il traffico tra client e server e fornendo meccanismi di autenticazione rigorosi, contribuendo a proteggere le credenziali degli utenti e il traffico di rete da accessi non autorizzati.
Scalabilità: TACACS+ è adatto a reti di grandi aziende e provider di servizi, con gestione centralizzata e configurazioni flessibili delle autorizzazioni, adattabile ad ambienti di rete complessi.
Controllo degli accessi granulare: TACACS+ offre un controllo dell'autorizzazione più preciso, consentendo agli amministratori di effettuare regolazioni precise delle autorizzazioni in base ai ruoli degli utenti, ai tipi di dispositivi e ad altri fattori per controllare l'accesso degli utenti alle risorse.
Registro di controllo: TACACS+ può registrare tracce di audit dettagliate di tutti gli eventi di autenticazione, autorizzazione e accounting, aiutando a monitorare le attività degli utenti e ad affrontare tempestivamente i problemi di sicurezza.
Svantaggi di TACACS+
Dipendenza dal supporto del fornitore: Poiché TACACS+ è un protocollo proprietario sviluppato da Cisco, si basa principalmente sul supporto e sulla manutenzione di Cisco. Non tutti i dispositivi di rete e i server supportano TACACS+, il che può limitarne l'utilizzo in determinati ambienti.
Singolo punto di guasto: Analogamente a RADIUS, TACACS+ segue un'architettura centralizzata. In caso di guasto del server centrale, può verificarsi un'interruzione dell'accesso alla rete. Questo è un rischio che deve essere preso in considerazione.
Limitazioni: L'implementazione e la configurazione di TACACS+ richiedono elevate competenze tecniche e costi, rendendo spesso necessario il coinvolgimento di personale specializzato per la gestione e la manutenzione. Pertanto, TACACS+ viene in genere implementato in reti complesse e di grandi dimensioni che richiedono una sicurezza robusta. Per reti più piccole o più semplici, il costo dell'implementazione di TACACS+ può essere proibitivo, il che rappresenta una limitazione da tenere presente.
RADIUS vs TACACS+: qual è la differenza
Porte protocollo: RADIUS opera utilizzando il protocollo UDP, un protocollo senza connessione noto per velocità di trasmissione più elevate poiché non richiede connessioni formali tra dispositivi. Tuttavia, UDP non offre l'affidabilità necessaria per garantire la trasmissione dei dati. Al contrario, TACACS+ funziona sul protocollo TCP, orientato alla connessione. TCP garantisce una consegna affidabile dei pacchetti, ma a scapito della velocità di trasmissione.
Sicurezza: RADIUS crittografa solo i pacchetti delle password all'interno delle richieste di accesso, crittografando solo le password stesse e lasciando altre parti dei pacchetti non crittografate e suscettibili di intercettazione. Al contrario, TACACS+ crittografa l'intero contenuto di tutti i pacchetti durante il processo di autenticazione e autorizzazione, fornendo una soluzione di sicurezza più completa rispetto a RADIUS.
Flessibilità: RADIUS combina autenticazione e autorizzazione in un unico processo unificato che, pur essendo efficiente, rende difficile controllare finemente le autorizzazioni di ciascun utente. TACACS+, invece, separa autenticazione, autorizzazione e accounting in tre processi distinti. Ciò consente agli amministratori di regolare finemente le autorizzazioni in base a fattori come i ruoli degli utenti e i tipi di dispositivo, permettendo un controllo preciso sull'accesso di ciascun utente.
Applicabilità: RADIUS è un protocollo standard aperto originariamente progettato per l'autenticazione e l'autorizzazione degli utenti dial-up, definito dall'IETF. In quanto tale, trova ampia applicazione in vari ambienti di rete, incluse aziende e provider di servizi. TACACS+, sviluppato da Cisco, è un protocollo proprietario utilizzato principalmente per l'autenticazione e l'autorizzazione tra dispositivi Cisco, il che lo rende più comune negli ambienti di rete Cisco.
RADIUS e TACACS+: come scegliere
RADIUS e TACACS+, come scegliere tra i due? Questo dipende dai requisiti specifici della tua applicazione e dalla scala della tua rete:
Compatibilità più ampia: Se la tua rete utilizza dispositivi di vari fornitori, allora RADIUS è senza dubbio la scelta migliore per te. Rispetto a TACACS+, RADIUS gode di un supporto più ampio da parte dei fornitori, poiché TACACS+ è un protocollo proprietario Cisco con un ambito di applicazione più limitato.
Maggiore sicurezza: Se la tua rete richiede un livello di sicurezza più elevato, allora TACACS+ è senza dubbio la scelta migliore. TACACS+ non solo cripta le password degli utenti, ma cripta anche tutti i pacchetti di dati scambiati durante l'intero processo di autenticazione e autorizzazione. Al contrario, RADIUS cripta solo le password stesse, lasciando non criptate altre parti del pacchetto di dati, come i nomi degli account.
Scala della rete: Se la tua rete è relativamente semplice e non complessa, allora RADIUS è più adatto. Grazie alla sua implementazione più semplice, RADIUS non richiede una gestione del controllo granulare degli utenti. Al contrario, l'implementazione di TACACS+ è complessa e richiede personale dedicato per la manutenzione e la configurazione granulare degli utenti. Pertanto, TACACS+ è più adatto a reti aziendali su larga scala e a settori con requisiti di sicurezza più elevati, come il settore finanziario.
Conclusione
RADIUS e TACACS+ sono due dei protocolli AAA più rinomati. Sebbene condividano funzionalità simili, esistono comunque alcune differenze tra loro. Ad esempio, differiscono in termini di sicurezza, protocolli che utilizzano e rispettivi livelli di applicabilità. Da questo articolo puoi ottenere informazioni sui loro vantaggi, svantaggi e differenze, selezionando così il protocollo AAA più adatto alle tue esigenze. Se hai ulteriori domande su RADIUS e TACACS+, non esitare a contattare gli ingegneri CCIE/HCIE di QSFPTEK all'indirizzo [email protected]. I nostri ingegneri ti forniranno un supporto completo.


Condividi
