


ARPの基本原理と動作
著者 Leslie
日付 04/02/2024

ARPは、ローカルエリアネットワークにおいて、変動するIPアドレスを固定された物理アドレス(MACアドレス)に対応付けるために使用されるプロトコルで、アドレス解決プロトコル(ARP)とも呼ばれます。ARPはネットワーク通信において重要な役割を果たし、デバイス同士の通信を可能にします。この記事では、ARPプロトコルへの理解を深めるために、ネットワーク通信におけるARPの定義、動作原理、重要性について説明します。
ARP: その概要を探る
ARPとは何ですか
ARP は、IPアドレスをMACアドレスに対応付け、ネットワークに接続されたデバイス間の通信を円滑にするために使用される通信プロトコルです。ほとんどのネットワークデバイスは、メッセージの送受信にIPアドレスを使用します。そして、これらのIPパケットをLAN経由で伝送する際には、カプセル化にMACアドレスが使用されます。円滑な伝送を確保するため、ARPを使用してパケット伝送先デバイスのIPアドレスを取得します。

ARPの種類
ARP は主に 4 つの種類で構成されています: Proxy ARP、Gratuitous ARP、Reverse ARP、Inverse ARP。それぞれの詳細を見ていきましょう:
Proxy ARP: Proxy ARPは、あるサブネットから別のサブネットへデータを転送するために使用される技術です。あるサブネット上のデバイスが別のサブネット上のデバイスとの通信を要求すると、Proxy ARPを使用するデバイスが応答し、データパケットを受信してターゲットデバイスへ転送します。Proxy ARPを使用すると、ルーターによる転送を必要とせずに、異なるサブネット上のデバイス間で通信できます。
Gratuitous ARP: Gratuitous ARPは管理ツールとして機能し、ネットワーク上のすべてのデバイスにARPリクエストを送信して、特定のIPアドレスとそれに対応するMACアドレスを通知します。標準のARPリクエストとは異なり、Gratuitous ARPはMACアドレスを取得することを目的とするのではなく、ネットワーク上の他のデバイスのARPキャッシュを更新することを目的としています。
Reverse ARP: Reverse ARPは、標準のARPとは異なり、MACアドレスをIPアドレスに解決するプロトコルです。通常、デバイスが自身のMACアドレスしか知らず、Reverse ARPを使用して自身のIPアドレスを取得する必要がある場合など、特定のシナリオで使用されます。デバイスはReverse ARPリクエストを送信し、他のデバイスに自身のIPアドレスの提供を求め、応答するデバイスがそのIPアドレスを返します。
Inverse ARP: Inverse ARPは通常、フレーム内のネットワーク層アドレスとデータリンク層アドレス間のマッピングを確立するために使用されます。これにより、デバイスはDLCIsを使用してリモートデバイスのIPアドレスを検出し、データリンク層とネットワーク層の間のマッピングを確立できます。
ARPの仕組み
デバイスがLocal Area Network (LAN)に参加すると、ネットワークシステムは、ネットワーク内での識別と通信のために、一意のIPアドレスを自動的に割り当てます。Address Resolution Protocol (ARP) は、IPアドレスをMACアドレスにマッピングするために使用されるネットワークプロトコルであり、デバイス間の通信を容易にします。その動作は次のとおりです:
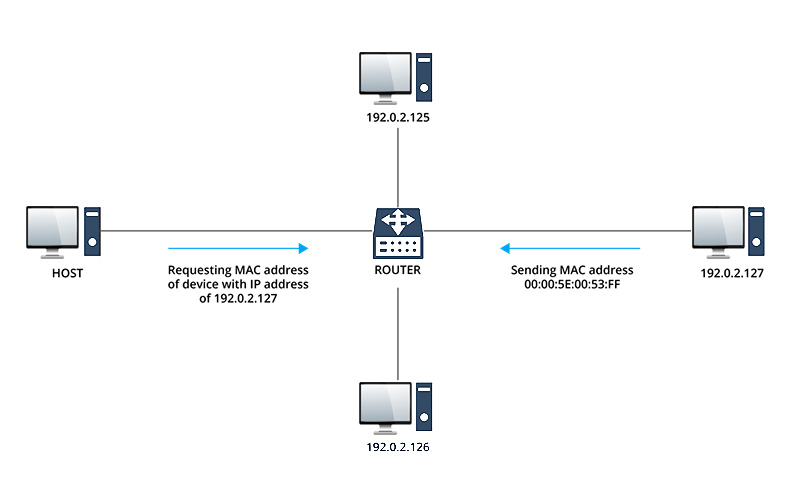
ARPリクエスト: デバイスが別のデバイスと通信する必要がある場合、まずARPキャッシュを確認し、宛先IPアドレスが対応するMACアドレスにすでにマッピングされているかどうかを判断します。キャッシュに一致するエントリが見つからない場合、デバイスはLAN上のすべてのデバイスにARPリクエストをブロードキャストし、宛先IPアドレスに対応するMACアドレスを要求します。
ARP応答: ARPリクエストを受信すると、ネットワーク上の他のデバイスは、ターゲットIPアドレスが自身のものと一致するかどうかを確認します。一致する場合、デバイスは自身のMACアドレスを含むARP応答メッセージをリクエスト元のデバイスに送信します。ARP応答を受信すると、リクエスト元のデバイスは、今後の通信に備えて、新しいIPアドレスとMACアドレスの対応関係でARPキャッシュを更新します。
ARPキャッシュの更新: ARP応答を受信すると、デバイスは新しいIPアドレスとMACアドレスのマッピングをARPキャッシュに保存し、タイムアウト期間を設定します。このタイムアウト期間中、デバイスは通信にこのマッピングを引き続き使用します。マッピングの有効期限が切れると、デバイスは新しいARPリクエストを送信してマッピングを更新します。
ARPプロトコルは、LAN内のターゲットデバイスを特定するという問題を効果的に解決し、デバイス間の通信をより効率的かつ信頼性の高いものにします。ARPプロトコルは、IPアドレスとMACアドレス間のマッピングを確立して定期的に更新することで、ネットワーク内のデバイスが互いを正確かつ迅速に特定できるようにし、シームレスなデータ伝送と通信を実現します。

ARP: 利点とは
ネットワーク通信効率の向上: ARPはIPアドレスをMACアドレスに対応付け、ネットワーク通信の効率を向上させます。デバイスがローカルエリアネットワーク(LAN)上の別のデバイスにデータを送信する必要がある場合、ARPは宛先IPアドレスに関連付けられたMACアドレスを直接取得し、通信を円滑にします。
ネットワーク構成の簡素化: ARPプロトコルはIPアドレスをMACアドレスに自動的にマッピングするため、それらの対応関係を手動で設定する必要がありません。この自動化により、ネットワーク設定が簡素化されます。
ネットワークトラフィックの削減: ARPは、解決済みのアドレスマッピングをキャッシュすることでネットワークトラフィックを削減します。デバイスがターゲットデバイスのMACアドレスを学習すると、今後の通信に備えてそのマッピングをローカルARPキャッシュに保存し、ARP要求を頻繁にブロードキャストすることを回避します。
迅速なトラブルシューティング: ARPは、IPからMACアドレスへのマッピングを検証することで、ネットワークの問題を迅速にトラブルシューティングします。不正または欠落しているマッピングを特定することで、管理者は問題を速やかに診断して解決し、ネットワークの信頼性を確保できます。
ARPスプーフィング/ARPポイズニング攻撃とは
ARPスプーフィングは、ARPポイズニング攻撃とも呼ばれ、ARPプロトコルの脆弱性を悪用してネットワーク内のデバイスを欺き、ネットワークデータを誤った宛先に送信させるネットワーク攻撃手法の一種です。この攻撃では、攻撃者が偽造したARP応答メッセージを標的のLANに送信し、正規のIPアドレスを誤ったMACアドレスに関連付けるようネットワークデバイスを欺きます。IPアドレスとMACアドレスの間に偽のマッピングが確立されると、ネットワークデータは本来の宛先デバイスではなく、攻撃者のコンピューターにルーティングされます。ARPスプーフィング攻撃は、攻撃者が被害者に気付かれることなく機密情報を密かに盗み取る可能性があるため、重大なリスクをもたらします。
さらに、ARPスプーフィングは、次のような他の形態のネットワーク攻撃へ発展する可能性があります:
中間者(MITM)攻撃: MITM攻撃は、攻撃者が通信の2つのエンドポイント間に割り込み、通信当事者に互いに直接通信していると思わせる盗聴型の攻撃です。しかし実際には、すべての通信が攻撃者によって改ざんまたは監視されています。この攻撃により、ユーザー名、パスワード、クレジットカード情報などの機密情報が盗まれる可能性があります。MITM攻撃の軽減策には、暗号化通信プロトコルの使用、仮想プライベートネットワーク(VPN)の利用、信頼できない公共WiFiネットワークへの接続回避などがあります。
サービス拒否攻撃(DoS攻撃): DoS攻撃は、標的のシステム、サーバー、またはネットワークに大量のトラフィックを送り込み、ユーザーがこれらのリソースにアクセスできないようにします。攻撃者は大量の悪意あるトラフィックやリクエストを送信して標的システムのリソースを枯渇させ、システムのクラッシュやサービスの中断を引き起こします。この種の攻撃により、標的システムはサービスを提供できなくなり、利用不能や遅延が発生します。予防策には、ファイアウォール、侵入検知システム、および侵入防止システムの使用が含まれます。
セッションハイジャック: セッションハイジャックとは、攻撃者がユーザーのセッションIDを盗み、正規ユーザーになりすましてユーザーのWebセッションを乗っ取ることです。攻撃者はセッションIDを盗むことで、アプリケーション、メール、インスタントメッセージングなど、許可されたネットワーク上でユーザーの操作になりすますことができます。この攻撃により、攻撃者がユーザーの機密情報にアクセスしたり、不正な操作を実行したり、ユーザーの身元になりすまして制限されたリソースにアクセスしたりする可能性があります。一般的な予防策には、暗号化通信の使用、セッション管理と監視の実施、多要素認証の使用などがあります。
結論
要約すると、ARPはIPアドレスをMACアドレスに対応付けることで、LAN通信において重要な役割を果たします。ネットワーク効率を高める一方で、ARPスプーフィング攻撃に対して脆弱であり、データが不正な宛先へ転送される可能性があります。これらの攻撃は、中間者攻撃、サービス拒否攻撃、セッションハイジャックなど、より深刻な脅威へと発展する可能性があります。リスクを軽減するには、暗号化や侵入検知システムなどの堅牢なセキュリティ対策が不可欠です。ARPについてさらにご質問がある場合は、QSFPTEKのCCIE/HCIEエンジニアまでお気軽にお問い合わせください [email protected]. 当社のエンジニアが包括的なサポートを提供します。


共有
