


VLANとSVIの違いとは
著者 Leslie
日付 05/24/2024

VLANとSVIは、あらゆる企業およびIT環境の最新ネットワークアーキテクチャにおいて重要な役割を果たします。どちらもトラフィック管理とネットワークセグメンテーションに不可欠ですが、機能、用途、利点は異なります。この記事では、仮想LANとSVIを詳しく掘り下げ、詳細に理解できるようご案内します。
VLANについて知っておくべきことすべて
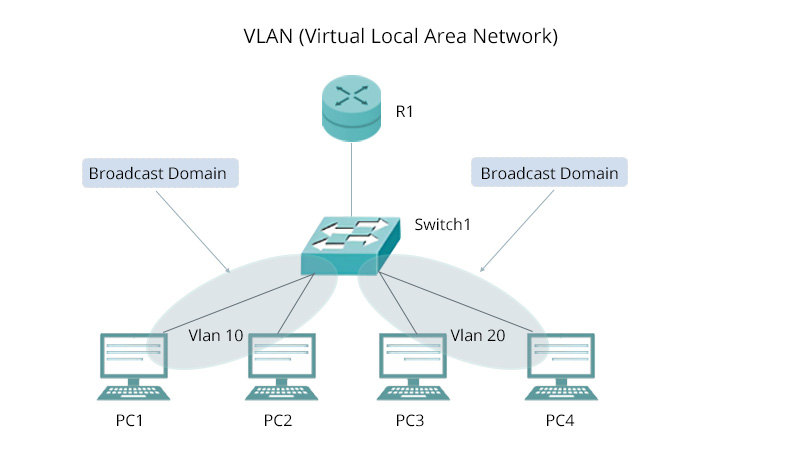
仮想ローカルエリアネットワークは、ユーザーやデバイスの物理的な場所に関係なく、論理分割技術によって物理LANを複数の仮想ネットワークに分割するネットワークセグメンテーション技術です。VLANは、企業の異なる部門を個別の仮想ネットワークに分割するなど、ネットワークアクセスを制限することでネットワークセキュリティを向上させることもできます。使用することで VLANスイッチ, ブロードキャストトラフィックがネットワーク性能に与える影響も軽減でき、ネットワーク管理を簡素化できます。データリンク層(レイヤー2)で動作します。
VLANの利点
ネットワークセキュリティを強化: 仮想LANはネットワークを複数の仮想ネットワークに分割できるため、企業は機密情報やその他のデータを隔離し、機密情報の漏洩を防ぐことができます。
ネットワークパフォーマンスを最適化する: VLANは、大規模なブロードキャストドメインを複数の小規模なブロードキャストドメインに分割できるため、ブロードキャストトラフィックが伝播する際のネットワークパフォーマンスへの影響を軽減できます。
ネットワーク管理を簡素化: 仮想LANでは、物理的に接続を変更することなく、ネットワークトポロジーを簡単に調整できます。ネットワーク管理者は、VLANを簡単に作成、変更、削除できます。
仮想ローカルエリアネットワークは次に類似しています VXLAN, どちらもネットワークトラフィックの分離と管理に使用されるネットワーク仮想化技術です。
SVIとは
SVIはLayer 3スイッチの重要な論理インターフェイスです。その機能は、特定の仮想ローカルエリアネットワークにLayer 3機能を提供することです。SVIは各仮想LANにデフォルトゲートウェイを提供し、VLAN間でトラフィックをルーティングできるようにします。さらに、SVIはブリッジングおよびルーティングプロトコルもサポートし、スイッチにLayer 3 IP接続を提供します。これはルーターの物理インターフェイスとは異なります。SVIを使用すると、複数のVLANがスイッチ上の同じ物理インターフェイスを共有でき、各仮想LANは独自の論理インターフェイスとブロードキャストドメインを持ちます。

SVIのメリット
ネットワークリソースの利用率を向上: SVIは単一デバイス上のVLAN間ルーティングをサポートし、同じ物理インターフェースを共有できるため、ネットワークのボトルネックを軽減します。
セキュリティの強化: SVIは、ACL、VLANアクセス制御、VLAN間ファイアウォールなどのセキュリティポリシーと組み合わせて使用することで、よりきめ細かなトラフィック制御とセキュリティ保護を実現できます。
ネットワークを簡素化: SVIにより、スイッチはレイヤー2スイッチングとレイヤー3ルーティングを同時に処理できるため、ネットワークデバイスの数を削減し、ネットワーク構成を最適化できます。
VLAN VS SVI:違いは何か
VLANとSVIの主な違いは、SVIが仮想ローカルエリアネットワークにレイヤー3機能を提供する仮想インターフェースであるのに対し、仮想LANはデバイスにレイヤー2機能を提供する論理ネットワークセグメントであることです。SVIは仮想的なもので物理ポートを持ちませんが、VLANはさまざまなスイッチ上の複数の物理ポートにまたがることができます。SVIは、レイヤー2スイッチの仮想LANバインディングに適しています。そのサブインターフェースはレイヤー3インターフェースの一部であり、レイヤー2スイッチングには関与しません。各VLANは1つのSVIにのみマッピングできます。以下の図に、それぞれの具体的な違いを示します。
VLANとSVIの応用
VLAN
空港やショッピングモールなどの公共ネットワーク環境では、通常、顧客に無料のWIFIサービスが提供されています。しかし、提供されるネットワークは内部ネットワークに接続されています。この場合、VLANを使用して複数の独立した隔離仮想ネットワークを作成し、ゲストに隔離されたネットワークアクセスを提供できます。QSFPTEKのS5300シリーズ仮想LANスイッチを使用することで、顧客に無料Wi-Fiを提供しながら、機密データのセキュリティを容易に確保でき、そして config VLAN 簡単になります。
SVI
たとえば、企業ネットワークでは、業務上の要件や部門内の機密情報を保護するために、ネットワークのセキュリティとデータの分離を確保できるよう、異なる部門にそれぞれ異なるVLANが割り当てられることがよくあります。このとき、営業部門が技術部門と通信する必要がある場合は、仮想ローカルエリアネットワーク以外を介して実現する必要があります。SVIを設定すると、仮想LANごとに仮想レイヤー3インターフェースが作成されます。これらのインターフェースを介して、スイッチは異なるVLAN間でデータパケットをルーティングできるため、部門間通信の問題を解決できます。
結論
VLANとSVIは、ネットワーク管理に不可欠な2つの要素です。これらはネットワークセキュリティの向上、ネットワーク管理の簡素化、ネットワークアーキテクチャの簡素化に貢献します。SVIと仮想LANを使用することで、機密性の高い内部データを保護でき、スイッチを介してレイヤー2とレイヤー3の両方の機能を実装できます。仮想ローカルエリアネットワークとSVIについてご質問がございましたら、どうぞお気軽に、どうぞお気軽にQSFPTEKのCCIE/HCIEエンジニアまでお問い合わせください。連絡先: [email protected]. 当社のエンジニアが包括的なサポートを提供します。


共有
