


ファイアウォールデバイスとは何ですか?また、企業に必要なのはなぜですか?
著者 Moore
日付 11/17/2023

広範な接続性を特徴とする現代のデジタル環境において、デジタル資産を保護することは最も重要です。ファイアウォールは主要な防御機構として機能し、サイバー脅威からデバイスを守るために綿密に設計された高度なネットワークセキュリティシステムを構成します。この包括的なガイドでは、ファイアウォールの細部に踏み込み、その多様な種類、機能、そして堅牢なネットワークセキュリティを維持するうえでの重要な役割を明らかにします。
ファイアウォールとは?
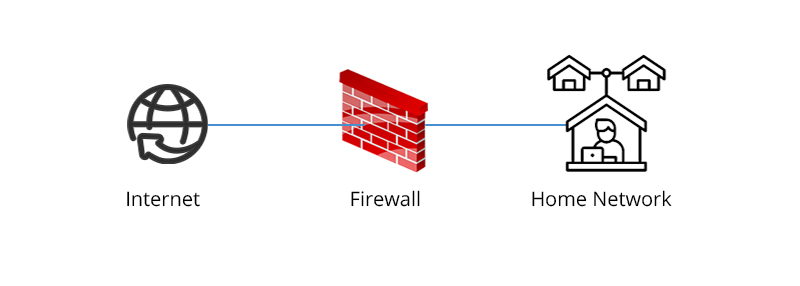
ファイアウォールは警戒を怠らない守護者として機能し、ユーザーのコンピューターと広大なネットワークの間に障壁を築きます。これはデジタル世界の用心棒のようなもので、デバイスに出入りしようとするあらゆるデータを慎重に検査します。最初の防御線として機能し、不正アクセスを阻止するとともに、サイバー侵入者に対する障壁を強化します。
ファイアウォールの種類
パケットフィルタリングファイアウォール:
これらのファイアウォールは、事前定義されたルールに基づいてデータパケットを検査し、それに応じてトラフィックを許可またはブロックします。シンプルであるため効率が高く、個人利用で一般的に選ばれています。
ステートフルインスペクションファイアウォール:
パケット検査にとどまらず、これらのファイアウォールはアクティブな接続の状態を追跡します。これにより、データ伝送のコンテキストを理解して、よりきめ細かな判断を行い、セキュリティを強化できます。
プロキシサービスファイアウォール:
このファイアウォールはアプリケーション層で動作します。プロキシファイアウォールは、ユーザーとインターネットの間の仲介役として機能します。ユーザーに代わってデータ要求を処理することで、匿名性とセキュリティの追加レイヤーを提供します。
次世代ファイアウォール(NGFW):
NGFWsは最新の進化形です。このファイアウォール技術には、侵入防止、ディープパケットインスペクション、アプリケーション認識など、複数の高度な機能が統合されています。ネットワークセキュリティへの包括的なアプローチを提供し、現代のサイバー脅威の複雑さに巧みに対処します。
統合脅威管理(UTM)ファイアウォール:
統合脅威管理(UTM)デバイスは通常、ステートフルインスペクションファイアウォール、侵入防止、アンチウイルスの各機能を緩やかに連携させて統合しています。補助的なサービスが含まれる場合もあり、多くの場合、クラウド管理も組み込まれています。UTMの設計思想では、シンプルさと使いやすさが重視されています。
ファイアウォールはどのように機能しますか?
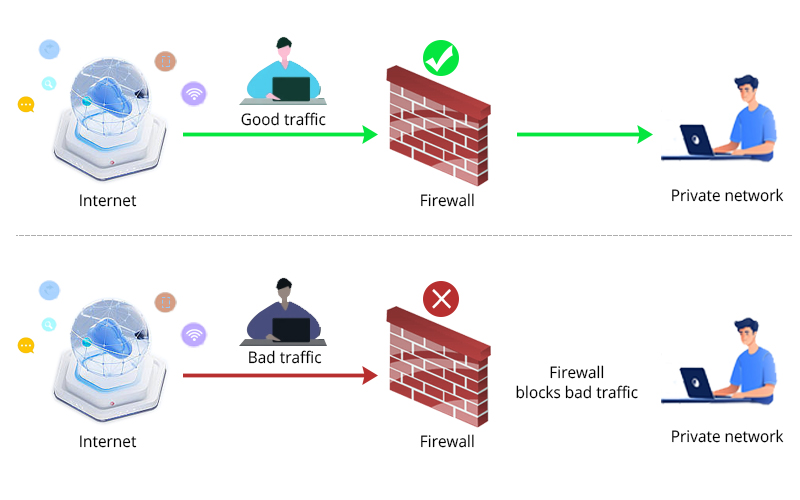
ファイアウォールの複雑な仕組みを理解することは極めて重要です—それは、国境で情報パケットを一つひとつ精査する厳密な税関検査に似ています。ファイアウォールは、あらかじめ定められたルールに従ってデータパケットを評価し、異常や潜在的な脅威を特定します。検査に合格したパケットは通過を許可される一方、問題があると判断されたコンテンツは直ちにブロックされ、安全かつ許可されたデータだけがネットワークを通過できるようにします。
ファイアウォールが重要なのはなぜですか?
サイバー脅威がますます高度化する時代において、ファイアウォールは不可欠なものとなっています。堅牢な盾として機能し、不正アクセスの阻止や機密情報の保護において重要な役割を果たすとともに、マルウェアやハッカーを含むさまざまなデジタル上の脅威に対する警戒を怠らない番人として立ちはだかります。
ファイアウォールの主な用途
マルウェア防止:
ファイアウォールは、マルウェアがシステムに侵入するのを阻止するうえで重要な役割を果たします。受信データに既知の悪意あるパターンがないかを精査し、デバイスが侵害されるのを防ぎます。
アクセス制御:
アクセス制御ポリシーを適用することで、ファイアウォールはネットワークにアクセスできるユーザーを制限します。これは、機密情報を権限のない人員から保護しなければならない組織環境では特に重要です。
プライバシー保証:
ファイアウォールは、ネットワーク内外へのデータの流れを制御することでプライバシーに貢献します。これは、個人と企業の双方にとって、機密データをのぞき見から保護するために不可欠です。
ファイアウォールの機能
パケットフィルタリング:
パケットフィルタリングの基本的な機能は、個々のデータパケットを検査し、あらかじめ定義されたルールに基づいて許可するかブロックするかを決定することです。
ネットワークアドレス変換 (NAT):
NATは、内部IPアドレスをマスキングし、潜在的な攻撃者が特定のデバイスを識別して標的にすることをより困難にすることで、セキュリティの強化に重要な役割を果たします。
仮想プライベートネットワーク (VPN) のサポート:
ファイアウォールにはVPNサポートが組み込まれていることが多く、暗号化されたトンネルを確立することで、インターネット経由の安全な通信を可能にします。この機能は、データ伝送の機密性と完全性を維持するために不可欠です。
ファイアウォールデバイスを使用する利点
セキュリティの強化:
ファイアウォールの主な利点はセキュリティが強化され、多くのサイバー脅威から保護できることです。
プライバシー保護:
ファイアウォールは、データフローを制御して機密情報の機密性を維持することで、プライバシーの保護に貢献します。
安心感:
堅牢なファイアウォールが導入されているとわかることで安心感が得られ、ユーザーは自信を持ってデジタル環境を利用できます。
ファイアウォール保護の使用方法は?
ファイアウォールによる保護を効果的に実施するには、ソフトウェアをインストールします。最適なセキュリティを維持するには、定期的なアップデート、特定のニーズに応じた設定の調整、ファイアウォールログのプロアクティブな監視が不可欠です。
アプリケーション層ファイアウォールとプロキシファイアウォール
アプリケーション層ファイアウォール:
これらの高度なファイアウォールはOSIモデルのアプリケーション層で動作し、より詳細なデータ検査を提供します。これにより、悪意のある活動をより効果的に検出できます。
プロキシファイアウォール:
プロキシファイアウォールは仲介役として機能し、ユーザーに代わってデータ要求を傍受して精査することで、特に企業環境において、セキュリティと匿名性をさらに強化します。
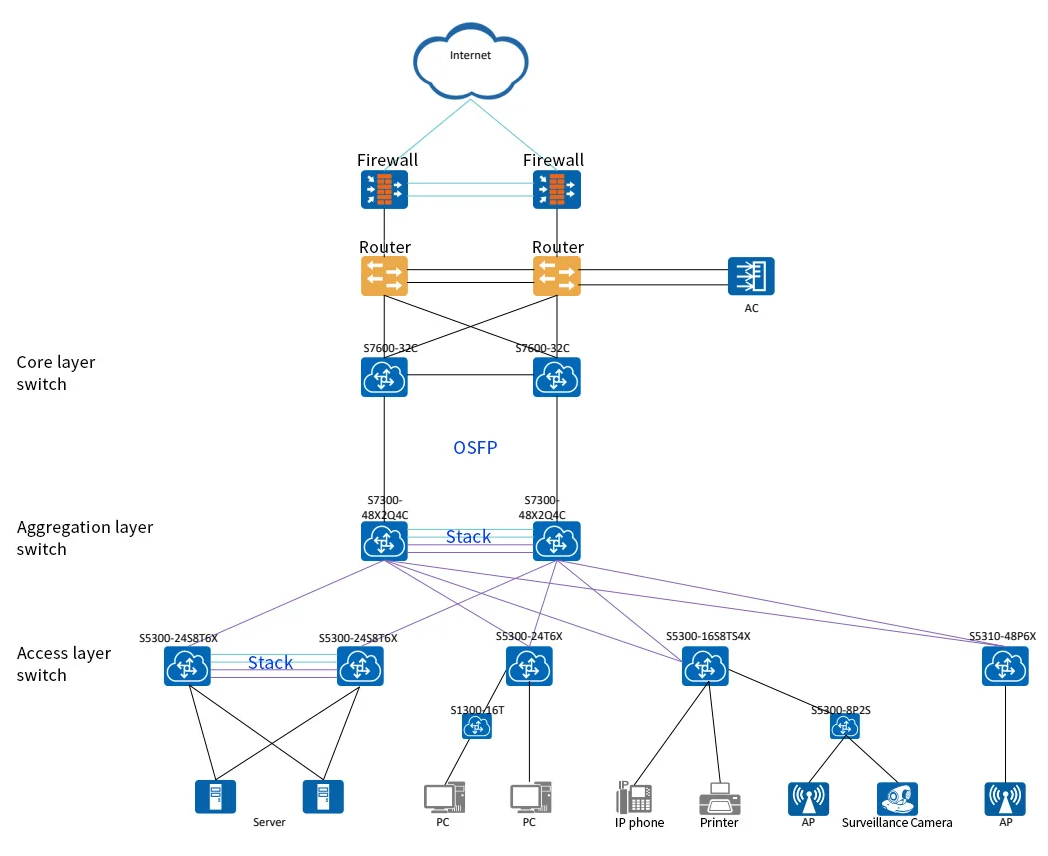
以下は、企業ネットワークにおけるQSFPTEKのファイアウォールアプリケーション設計に関する顧客成功事例です:
関連製品:


NATとVPNの重要性
ネットワークアドレス変換 (NAT):
NATは、内部IPアドレスを隠蔽し、潜在的な攻撃対象領域を縮小するとともに、悪意のある攻撃者が特定のデバイスを突き止めることをより困難にするうえで極めて重要です。
仮想プライベートネットワーク(VPN):
ファイアウォールのVPNサポートは、暗号化されたトンネルを作成することで安全な通信を確保します。これは、リモートワーカーや地理的に分散したオフィスを持つ組織にとって特に重要です。
ネットワークセキュリティの未来
今後、ネットワークセキュリティの未来は、人工知能と機械学習をファイアウォールシステムに統合することにあります。これらの技術により、適応的かつプロアクティブな防御が可能になり、新たな脅威をリアルタイムで特定して軽減できます。
ファイアウォールとウイルス対策ソフトウェアの違いを明確にすることが重要です。ファイアウォールがネットワークトラフィックの制御と監視に重点を置く一方、ウイルス対策ソフトウェアは個々のデバイスから悪意のあるソフトウェアを検出して削除するように設計されています。
ファイアウォールはネットワークセキュリティの重要な構成要素ですが、限界があります。特定の攻撃に対しては効果を発揮しない場合があり、内部脅威も依然としてリスクとなり得ます。ファイアウォールとその他のセキュリティ対策を組み合わせた、多層防御アプローチの必要性を強調します。
結論
結論として、ファイアウォールはデジタル領域の縁の下の力持ちであり、無数のサイバー脅威から私たちのデバイスやネットワークを絶え間なく保護しています。その種類、機能、ネットワークセキュリティの状況を理解することで、個人や組織はデジタル要塞を強化し、自信を持ってオンライン世界を進むことができます。常に情報を入手し、安全を維持しましょう。


共有
