


DHCPスヌーピングとは何か、どのように機能するのか?
著者 Leslie
日付 03/22/2023

DHCP Snoopingは、不正なDHCP(Dynamic Host Configuration Protocol)サーバーやその他のDHCPベースの攻撃からネットワークを保護するのに役立つセキュリティ機能です。認証されたデバイスだけがIPアドレスを動的に取得できるようにすることで、ネットワークインフラストラクチャに追加の保護層を提供する技術です。この記事では、DHCP Snoopingとは何か、どのように機能するのか、どのような攻撃を防御できるのかを詳しく解説します。
Cisco Systems.(発行年不明)。DHCPスヌーピング設定ガイド、Cisco IOS Release 12.2SX。参照元 www.Cisco.com
DHCPとは?
DHCP Snoopingについて詳しく説明する前に、まずDHCPとは何かを理解しましょう。DHCP (Dynamic Host Configuration Protocol) は、ネットワーク上のデバイスにIPアドレスを自動的に割り当てるネットワークプロトコルです。DHCPサーバーは、IPアドレス、サブネットマスク、デフォルトゲートウェイ、およびその他のネットワーク構成パラメーターをネットワークデバイスに動的に割り当てます。DHCPは、必要に応じてIPアドレスを自動的に割り当てることで、ネットワーク上のIPアドレス管理を簡素化します。
Leslie. (日付なし). DHCPの意味. QSFPTEK. 2023年4月12日取得、 PPPoE vs DHCP
DHCPスヌーピングとは何ですか?
DHCPスヌーピングは、Dynamic Host Configuration Protocol(DHCP)を介した悪意のある攻撃を防止するネットワークセキュリティ技術です。スイッチで有効にすると、ネットワークの各ポートにおけるDHCP通信を記録し、どのMACアドレスにどのIPアドレスがリースされ、その期限がいつ切れるかを示すDHCPスヌーピングテーブルに保存します。また、DHCPサーバースプーフィング攻撃を防止することもでき、さまざまな悪意のある攻撃を効果的に防ぐことで、ネットワークのセキュリティと信頼性を向上させます。
IP DHCP Snoopingはどのように機能しますか?
DHCPスプーフィング攻撃とは何ですか?
DHCPプロトコルを使用してネットワーク内のホストにIPアドレスを割り当てる際、攻撃者はDHCP Spoofing攻撃を悪用して偽のDHCPメッセージを送信し、攻撃者が制御する悪意のあるDHCPサーバーに接続するようホストを欺くことができます。これにより、ホストがネットワークに接続できなくなったり、さらなる攻撃を行うために悪意のあるWebサイトへリダイレクトされたりする可能性があります。
DHCPスプーフィング攻撃を防ぐ方法
この問題に対処するため、DHCP Snooping技術が開発されました。ネットワークスイッチでDHCP Snoopingを有効にし、DHCPポートをTrustedポートとUntrustedポートに分け、Trustedポートを通過するすべてのMACアドレスとIPアドレスを学習します。DHCPメッセージがUntrustedポートに到着すると、スイッチはその送信元MACアドレスとIPアドレスが動的データベース内のものと一致するかどうかを確認します。一致しない場合、スイッチはそのメッセージを破棄し、DHCP Spoofing攻撃を防止します。DHCP Snoopingでは通常、スイッチ上のインターフェースをtrustedポートとuntrustedポートに分けます。
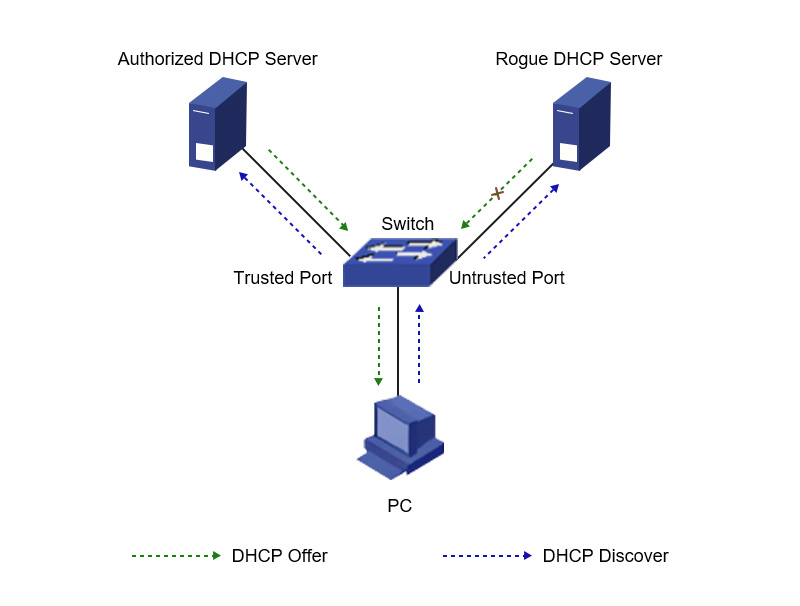
DHCPサーバーポイズニングを防止する方法
さらに、DHCP Snooping技術はDHCPサーバーがポイズニングされることも防止できます。スイッチはTrustedポートを通過するDHCPサーバーのすべてのMACアドレスとIPアドレスを学習し、動的データベースに保存します。DHCPメッセージに、動的データベース内の既知のDHCPサーバーIPアドレスと一致しないDHCPサーバーIPアドレスが含まれている場合、スイッチはそのメッセージを破棄し、攻撃者がDHCPサーバーをポイズニングしてネットワーク内のホストに偽のIPアドレスを送信するのを防ぎます。
最後に、スイッチは検証を通過しなかったすべての DHCP メッセージを DHCP Snooping ログに記録し、管理者がそれらを確認して必要な措置を講じられるようにします。これにより、ネットワークのセキュリティを効果的に保護し、DHCP 攻撃を防止できます。

DHCPスヌーピングはどのような攻撃を防御できますか?
不正なDHCPサーバー
DHCP Snoopingは、主に不正なDHCPサーバーから防御するために設計されています。不正なDHCPサーバーとは、ネットワーク上のクライアントに許可なくIPアドレスを配布するよう設定されたデバイスです。これらのデバイスは、ネットワークトラフィックの傍受やその他の種類の攻撃に使用される可能性があるため、深刻なセキュリティ問題を引き起こすおそれがあります。
DHCPスヌーピングは、信頼できない送信元から送信されたDHCPメッセージをブロックすることで、不正なDHCPサーバーからネットワークを保護できます。信頼されていないホストがDHCPメッセージを送信すると、スイッチはそのメッセージを検査し、DHCPバインディングテーブルと照合します。送信元MACアドレスがDHCPバインディングテーブルに存在しない場合、スイッチはそのメッセージを破棄します。これにより、許可されていないホストがネットワーク上でIPアドレスを配布するのを防止します。
DHCPスプーフィングとDHCPスターベーション
DHCP Snoopingは、DHCPスプーフィングやDHCPスタベーションなど、DHCPを利用した攻撃を防御することもできます。DHCPスプーフィングとは、攻撃者がIPアドレスを乗っ取ろうとして、偽のDHCPメッセージをネットワークに送信する攻撃の一種です。DHCPスタベーションとは、攻撃者が大量のDHCPリクエストをネットワークに送り付け、DHCPサーバーで利用可能なIPアドレスを枯渇させる攻撃です。
DHCPスヌーピングを有効にする方法とその利点
DHCPを有効にする
ネットワークでDHCP Snoopingを有効にするには、まず有効なIPアドレスやその他のネットワーク構成パラメーターを提供するようDHCPサーバーを構成する必要があります。次に、DHCP Snoopingを有効にし、信頼できるDHCPサーバーとインターフェースを指定するようスイッチを構成する必要があります。ネットワークセキュリティをさらに強化するため、DHCPレート制限やDHCPオプションフィルタリングなど、その他のDHCP Snooping機能も構成できます。
DHCPの利点
ネットワーク環境でDHCP Snoopingを使用することには、いくつかの利点があります。特に重要な利点には、以下が含まれます。
強化されたネットワークセキュリティ
不正なDHCPサーバーが未承認のデバイスにIPアドレスを配布するのを防ぎ、ネットワークセキュリティの強化に役立ちます。
ネットワーク信頼性の向上
許可されたDHCPサーバーのみがIPアドレスの割り当てに使用されるようにすることで、IPアドレスの競合やネットワーク停止のリスクを軽減します。
簡素化されたネットワーク管理
デバイスへのIPアドレスの割り当てプロセスを自動化することで、IPアドレスとネットワーク設定の管理が容易になります。
QSFPTEK DHCPスヌーピングデバイス
QSFPTEKは、S7600シリーズのS7600-48Y8C、S7600-24Y4C、S7600-24X2C、およびS7300シリーズのスイッチを含む、DHCP Snooping機能を備えたさまざまなネットワークデバイスを提供しています。これらのデバイスは、DHCPサポートに加えて、Quality of Service (QoS)やAccess Control Lists (ACL)などの追加機能を備え、安全なデータ伝送を確保します。QoSおよびACL機能に加えて、S7300シリーズのスイッチには、ネットワークセキュリティを強化するためのDDoS保護機能も搭載されています。
結論
結論として、DHCP Snoopingは、不正なDHCPサーバーやその他のDHCPベースの攻撃からネットワークを保護するために不可欠なセキュリティ機能です。QSFPTEKは、DHCP Snooping機能をサポートするさまざまなデバイスを提供しており、ネットワーク管理者がこの技術を容易に導入し、その多くのメリットを享受できるようにしています。これにより、ネットワークを潜在的な攻撃から保護しながら円滑に運用でき、データを安全かつ効率的に伝送できます。


共有
