


RADIUSとTACACS+の違いとは
著者 Leslie
日付 03/25/2024

RADIUSとTACACS+は、AAAフレームワークで最もよく知られている2つのプロトコルであり、ネットワークセキュリティの代名詞ともいえる存在です。どちらもネットワークの認証、認可、アカウンティングに使用されるプロトコルです。表面的には似ているように見えますが、機能と設計にはいくつかの違いがあります。この記事では、RADIUSとTACACS+の概念を紹介し、それらの違いを解説します。
RADIUSとTACACS+の一般的な説明
RADIUSとは
RADIUS は、ネットワークの認証、認可、およびアカウンティング(AAA)に使用されるプロトコルであり、AAAプロトコルのアクセスサーバーを利用して、ネットワークとネットワークサービスを不正アクセスから保護することを目的としています。一般に企業やインターネットサービスプロバイダーのネットワークで使用され、ユーザーは単一の認証サーバーを通じて認証を受け、ネットワークリソースにアクセスできます。RADIUSは、認証サーバー、クライアント(ネットワークデバイス)、アカウンティングサーバーという3つの主要コンポーネントで構成されます。認証サーバーとネットワークデバイス間の通信により、これらの機能を実現します。
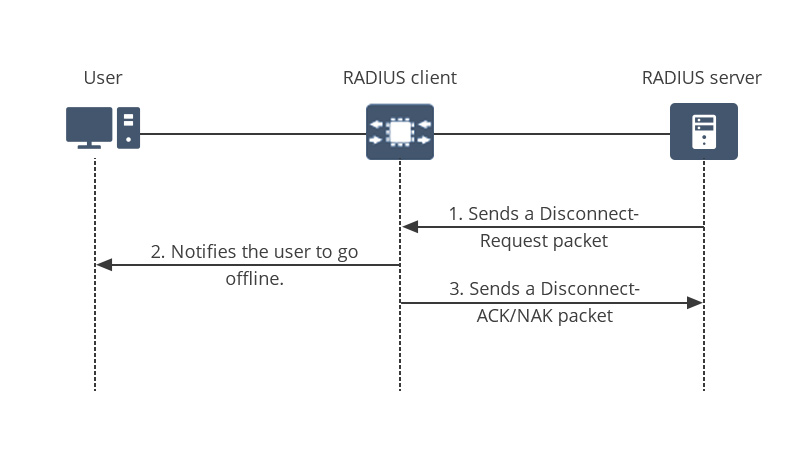
RADIUSの仕組み
RADIUS の動作原理は、認証サーバーを通じてネットワークユーザーのアイデンティティを管理および検証し、事前定義されたポリシーに基づいてネットワークリソースへのアクセスを認可することです。具体的な手順は次のとおりです:
開始: まず、ユーザーのデバイスがRADIUSクライアントとして機能し、ネットワークアクセスサーバーに接続要求を送信します。
転送: 次に、ネットワークアクセスサーバー(NAS)は、ユーザーのデバイスからのリクエストをRADIUSサーバーに転送します。
認証:要求がRADIUSサーバーに転送されると、提供された認証情報が、事前定義されたポリシーおよび認可済みユーザーデータベースと照合して評価されます。
応答: 認証に成功すると、RADIUSサーバーは認証応答をネットワークデバイスに送信します。この応答には認可情報やその他の設定パラメータが含まれており、ユーザーのデバイスが必要なリソースにアクセスできるようになります。認証に失敗した場合、アクセスは拒否されます。
RADIUSの利点と欠点
RADIUSの利点
標準化: RADIUSは標準化されたプロトコルであり、ルーター、スイッチ、無線アクセスポイントなど、さまざまなネットワーク機器やシステムで広くサポートされ、利用されています。
集中管理: RADIUSは、専用サーバーを通じてユーザー認証とアクセス制御を一元管理し、ユーザーアクティビティの監視とログ記録のための一貫したフレームワークを提供します。この一元化されたアプローチにより、統一的な監視と制御を確保しながら、ネットワークの管理と保守を簡素化できます。
柔軟性: RADIUSは高い柔軟性を備えており、管理者はユーザーの役割、デバイスの種類、または特定の状況に基づいて権限をカスタマイズできます。さまざまな認証方式とネットワークデバイスをサポートし、適応性の高い正確なネットワークアクセス管理を可能にします。
普遍性: RADIUSは、さまざまなオペレーティングシステムにわたる幅広いデバイスに対応し、特定のベンダーに依存せずRADIUSプロトコルをサポートします。これによりデバイス間の相互運用性が確保され、標準ソリューションとして広く採用されています。
RADIUSの欠点
単一障害点:通常は一元化されたアーキテクチャを採用しているため、RADIUSは認証を中央サーバーに依存します。そのため、RADIUSサーバーに障害が発生すると、ユーザーがネットワークにアクセスできなくなり、認証および認可サービスが中断される可能性があります。
導入の複雑さ: RADIUSサーバーの導入と設定には、一定レベルの技術的専門知識が必要です。そのため、RADIUSは通常、大規模な企業ネットワークやインターネットサービスプロバイダーで導入されています。小規模なネットワークでは、導入がより複雑になる場合があります。
性能のボトルネック: 大規模ネットワークでは、各認証リクエストが単一のサーバーを経由する必要があり、パフォーマンスのボトルネックにつながる可能性があります。
TACACS+とは
TACACS+ は、リモートアクセスサーバーに一元化された認証、認可、アカウンティングサービスを提供するために設計されたネットワーク認証・認可プロトコルです。TACACS (Terminal Access Controller Access-Control System)プロトコルの拡張版であり、Ciscoが開発した独自プロトコルです。TACACS+は認証、認可、アカウンティングの各機能を分離し、より堅牢で柔軟なネットワークアクセス制御メカニズムを提供します。RADIUSプロトコルと比較して、より高いセキュリティときめ細かなアクセス制御を実現するため、業界の多くの組織で広く採用されています。

TACACS+の仕組み
TACACS+の動作原理は、クライアントがネットワークのリモートアクセスサーバーにリクエストを開始することです。TACACS+サーバーは、ユーザーの身元確認とアクセス権限の承認を担当します。具体的なプロセスは以下のとおりです。
開始:ユーザーは、ユーザーの身元を確認するために、ネットワークデバイスのリモートアクセスサーバーを介してTACACS+サーバーにリクエストを送信します。
検証: リクエストを受信すると、TACACS+サーバーは提供された認証情報をデータベースと照合し、ユーザーの身元を確認します。
認可: ユーザーの認証情報が有効で認証に成功した場合、TACACS+サーバーは事前設定されたポリシーに基づいて認可を決定し、ユーザーがアクセスできるリソースを判断します。
応答: 認証サーバーは応答を生成し、元のネットワークデバイスに送り返します。認証が成功した場合、応答には認可情報やその他の設定パラメータが含まれます。ユーザーのアクセス要求が拒否された場合、必要なリソースにアクセスできなくなります。
TACACS+の長所と短所
TACACS+の利点
より強固なセキュリティ: TACACS+は、クライアントとサーバー間のすべてのトラフィックを暗号化し、厳格な認証メカニズムを提供することで、より高いレベルのセキュリティを実現し、ユーザー認証情報やネットワークトラフィックを不正アクセスから保護するのに役立ちます。
拡張性: TACACS+は、一元管理と柔軟な権限設定を特徴とし、複雑なネットワーク環境に適応できるため、大規模企業やサービスプロバイダーのネットワークに適しています。
きめ細かなアクセス制御: TACACS+はより正確な認可制御を提供し、管理者がユーザーの役割、デバイスタイプ、その他の要因に基づいて権限を正確に調整し、リソースへのユーザーアクセスを制御できるようにします。
監査証跡: TACACS+は、すべての認証、認可、アカウンティングイベントの詳細な監査証跡を記録できるため、ユーザーアクティビティの監視やセキュリティ問題への迅速な対処に役立ちます。
TACACS+の欠点
ベンダーサポートへの依存: TACACS+はCiscoが開発した独自プロトコルであるため、主にCiscoのサポートとメンテナンスに依存しています。すべてのネットワークデバイスやサーバーがTACACS+をサポートしているわけではないため、特定の環境ではその使用が制限される場合があります。
単一障害点: RADIUSと同様に、TACACS+は集中型アーキテクチャを採用しています。中央サーバーに障害が発生した場合、ネットワークアクセスが中断される可能性があります。これは考慮する必要があるリスクです。
制限事項: TACACS+の導入と設定には高度な技術的専門知識とコストが必要であり、管理と保守のために専門スタッフの関与が必要になることも少なくありません。そのため、TACACS+は通常、強固なセキュリティを必要とする複雑で大規模なネットワークに導入されます。小規模または単純なネットワークでは、TACACS+の導入コストが高すぎる可能性があり、これは認識しておくべき制約です。
RADIUSとTACACS+の違いとは
プロトコルポート: RADIUSはUDPプロトコルを使用して動作します。UDPは、デバイス間で正式な接続を確立する必要がないため、伝送速度が速いことで知られるコネクションレス型プロトコルです。ただし、UDPにはデータ伝送を保証する信頼性がありません。これに対し、TACACS+はコネクション型のTCPプロトコル上で動作します。TCPは信頼性の高いパケット配信を保証しますが、その代わりに伝送速度が低下します。
セキュリティ: RADIUSはアクセス要求内のパスワードパケットのみを暗号化します。つまり、パスワード自体のみが暗号化され、パケットのその他の部分は暗号化されないため、傍受される可能性があります。一方、TACACS+は認証および認可プロセス中にすべてのパケットの内容全体を暗号化するため、RADIUSと比較して、より包括的なセキュリティソリューションを提供します。
柔軟性: RADIUSは認証と認可を単一の統合プロセスにまとめています。これは効率的である一方、各ユーザーの権限をきめ細かく制御することが困難になります。一方、TACACS+は認証、認可、アカウンティングを3つの個別プロセスに分離します。これにより、管理者はユーザーの役割やデバイスの種類などの要因に基づいて権限を細かく調整し、各ユーザーのアクセスを正確に制御できます。
適用性: RADIUSは、もともとダイヤルアップユーザーの認証と認可のために設計され、IETFによって定義されたオープン標準プロトコルです。そのため、企業やサービスプロバイダーを含むさまざまなネットワーク環境で広く利用されています。Ciscoによって開発されたTACACS+は、主にCiscoデバイス間の認証と認可に使用される独自プロトコルであり、Ciscoネットワーク環境でより一般的に利用されています。
RADIUSとTACACS+:選び方
RADIUSとTACACS+のどちらを選択すべきでしょうか?これは、具体的なアプリケーション要件とネットワークの規模によって異なります:
より幅広い互換性: ネットワークにさまざまなベンダーのデバイスを導入している場合、RADIUSは間違いなく最適な選択肢です。TACACS+と比較すると、RADIUSはベンダーからより幅広くサポートされています。これは、TACACS+がCisco独自のプロトコルであり、適用範囲がより限定されているためです。
より高いセキュリティ: ネットワークにより高いセキュリティが求められる場合、TACACS+が間違いなくより優れた選択肢です。TACACS+はユーザーのパスワードだけでなく、認証および認可プロセス全体で交換されるすべてのデータパケットも暗号化します。これに対して、RADIUSはパスワード自体のみを暗号化し、アカウント名など、データパケットのその他の部分は暗号化されません。
ネットワーク規模: ネットワークが比較的シンプルで複雑でない場合は、RADIUSの方が適しています。導入がより簡単であるため、RADIUSではユーザーのきめ細かな制御管理は必要ありません。逆に、TACACS+の導入は複雑で、保守およびユーザーのきめ細かな設定には専任担当者が必要です。そのため、TACACS+は、大規模な企業ネットワークや、金融分野など、より高いセキュリティ要件を持つ業界に適しています。
結論
RADIUSとTACACS+は、最もよく知られているAAAプロトコルの2つです。両者は類似した機能を備えていますが、いくつかの相違点もあります。たとえば、セキュリティ、使用するプロトコル、およびそれぞれの適用範囲が異なります。この記事では、両者の利点、欠点、相違点について理解を深め、ニーズに最適なAAAプロトコルを選択できます。RADIUSとTACACS+についてさらにご質問がある場合は、[email protected]までQSFPTEKのCCIE/HCIEエンジニアにお気軽にお問い合わせください。当社のエンジニアが包括的なサポートを提供いたします。


共有
