


Apakah Penghala VPN dalam Rangkaian Peribadi Maya?
Pengarang Aiyden
Tarikh 02/25/2022

Apabila jumlah perniagaan rangkaian perusahaan berkembang, lebih banyak peranti akan disambungkan dan memerlukan lebih banyak data pada kelajuan yang lebih tinggi, maka rangkaian anda perlu mengendalikan trafik yang besar. Pada masa yang sama, kawalan dan perlindungan akses jauh titik akhir juga penting, kerana akses tanpa kebenaran yang mungkin berlaku boleh menimbulkan ancaman besar terhadap privasi perusahaan. Penghala VPN biasanya digunakan dalam pengurusan keselamatan siber perusahaan. Apakah VPN? Apakah penghala VPN? Apakah yang perlu dipertimbangkan semasa membeli penghala VPN terbaik untuk perniagaan saya? Bagaimanakah cara menyediakan VPN pada penghala? Siaran ini akan menjawab soalan lazim tersebut.
Apakah VPN?
Rangkaian Persendirian Maya (VPN) ialah teknologi komunikasi yang disulitkan, yang membolehkan peranti mengakses rangkaian persendirian dengan selamat melalui rangkaian awam (iaitu Internet). Daripada menggunakan medium penghantaran fizikal seperti rangkaian biasa, VPN mewujudkan saluran rangkaian yang disulitkan (juga dikenali sebagai terowong) merentasi Internet supaya trafik data dapat melaluinya dengan selamat. Dengan ciri keselamatan dan akses jarak jauh, VPN lazim digunakan dalam perusahaan.
Bagaimanakah VPN Berfungsi?
Untuk membolehkan sambungan VPN melalui Internet awam ke rangkaian kawasan setempat (LAN) syarikat, pelayan VPN atau penghala mesti dikonfigurasikan dalam LAN perusahaan. Di satu pihak, pelayan VPN disambungkan kepada rangkaian persendirian dalaman perusahaan, dan di pihak yang lain, ia disambungkan kepada Internet atau rangkaian persendirian lain.
Sehubungan itu, pelayan VPN mesti mempunyai alamat IP awam, yang bermaksud bahawa perusahaan tersebut mesti terlebih dahulu mempunyai nama domain Internet yang sah atau domain peribadi. Apabila klien berkomunikasi dengan komputer dalam rangkaian peribadi melalui sambungan VPN, NSP (Penyedia Perkhidmatan Rangkaian) terlebih dahulu menghantar semua data kepada pelayan VPN, kemudian pelayan VPN menghantar semua data kepada peranti hujung sasaran seperti komputer, telefon, TV pintar, Xbox dan sebagainya.
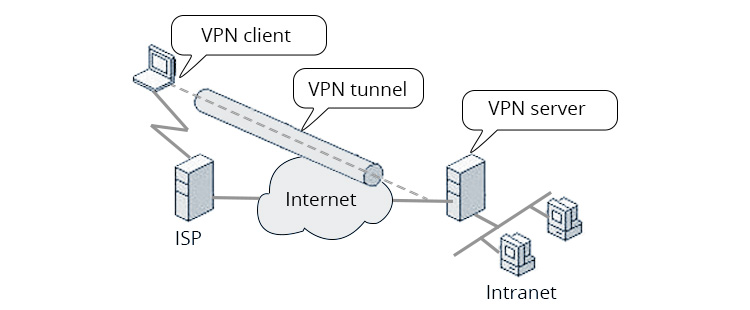
Secara umum, keseluruhan proses komunikasi VPN boleh dipermudahkan kepada enam langkah berikut:
1. Klien menghantar permintaan kepada pelayan VPN
2. Pelayan membalas permintaan tersebut dan mengeluarkan pertanyaan identiti kepada klien.
3. Klien membalas pelayan VPN dengan maklumat pengesahan pengguna yang disulitkan.
4. Pelayan VPN menyemak respons berdasarkan pangkalan data pengguna. Jika akaun itu sah, pelayan akan menyemak sama ada pengguna mempunyai kebenaran akses jauh; jika ya, pelayan akan menerima permintaan akses tersebut.
5. Seterusnya, pelayan yang didayakan VPN akan menggunakan kunci awam klien dan pelayan yang dijana dalam proses pengesahan untuk menyulitkan data.
6. Akhir sekali, pelayan VPN akan merangkum, menyulitkan dan menghantarnya ke rangkaian dalaman destinasi melalui teknologi terowong VPN.
Apakah Penghala VPN?
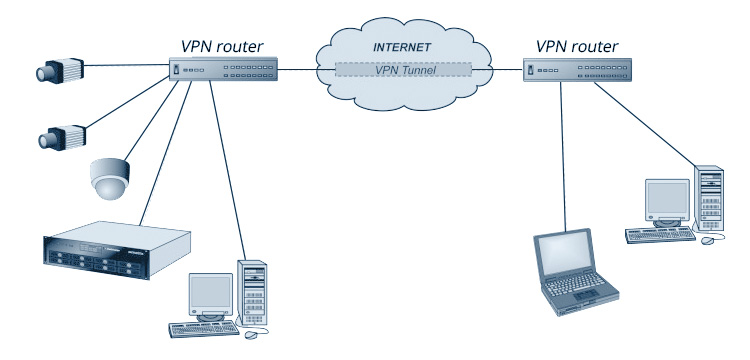
Penghala VPN ialah penghala dengan keupayaan VPN terbina dalam. Dengan penghala yang menyokong VPN, semua peranti yang disambungkan kepada penghala tersebut berada di bawah perlindungan VPN dan tiada konfigurasi tambahan diperlukan untuk setiap peranti akses. Dalam istilah mudah, mengkonfigurasi penghala VPN dalam rangkaian boleh menyediakan perlindungan VPN titik ke berbilang titik dan kawalan akses jauh.
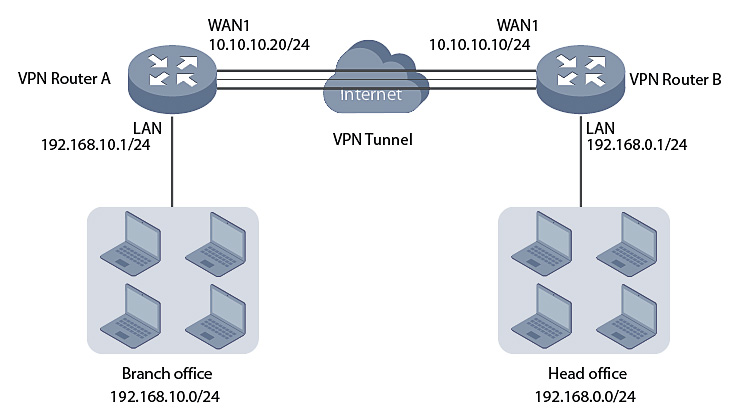
Berikut ialah contoh tipikal Topologi VPN LAN-ke-LAN, yang menunjukkan senario dua cawangan berasingan disambungkan dari jauh melalui Internet.
Mengapa menggunakan Penghala VPN dalam Rangkaian Peribadi Maya?
Apabila berbilang peranti disambungkan ke rangkaian yang sama, pemasangan VPN berasingan pada setiap titik akhir akan mengambil masa. Pada ketika inilah anda memerlukan penghala VPN, yang mengurus dan melindungi peranti dalam satu unit.
Kelebihan
1. Urus dan lindungi berbilang titik akhir dalam satu unit
2. Sambungan sentiasa aktif ke perkhidmatan VPN
3. Lindungi peranti bukan asli seperti TV pintar
4. Akses kandungan yang disekat mengikut lokasi geografi
Keburukan
VPN mungkin menjejaskan kelajuan internet jika terdapat lebih banyak peranti yang disambungkan
Apakah Jenis Penghala VPN?
Berdasarkan kaedah mengaktifkan VPN apabila penghala VPN berada dalam tangan, terdapat tiga jenis penghala VPN.
Penghala VPN prakonfigurasi
Ini ialah penghala VPN yang telah dipasang perisian VPN natif (perisian tegar) sebelum dihantar kepada pelanggan. Maklumkan kepada pembekal anda tentang perkhidmatan VPN tepat yang perlu digunakan, kemudian mereka akan memasang fail yang sepadan. Walaupun menyediakan VPN terus dari kotak, penghala VPN dengan keupayaan VPN natif agak mahal.
Penghala Serasi VPN
Penghala yang serasi dengan VPN menggunakan perisian tegar pihak ketiga ( katakan DD-WRT) untuk membolehkan keupayaan VPN. Bagi pengguna yang pada masa ini tidak menggunakan VPN tetapi tidak menolak kemungkinan peningkatan pada masa hadapan, penghala VPN yang serasi memberikan penyelesaian yang lebih murah untuk memenuhi keperluan semasa dan masa hadapan.
Anda harus berunding dengan pembekal untuk menyemak keserasiannya dengan perkhidmatan VPN yang anda pilih. Secara amnya, harga penghala VPN jenis ini lebih rendah daripada jenis sebelumnya. Walau bagaimanapun, jaminan dan sokongan yang diberikan oleh pembekal adalah lebih terhad.
Penghala VPN yang Dipasang Perisian Tegar Secara Manual
Murah tetapi tidak disyorkan untuk pemula. Pemasangan perisian VPN memerlukan proses teknikal yang kompleks. Walau bagaimanapun, pengurus rangkaian yang mempunyai sedikit pengetahuan asas mungkin mendapati tugas ini mudah untuk diselesaikan.
Sesetengah pengeluar turut menyediakan penghala yang telah dipancarkan firmware terlebih dahulu, yang menjimatkan kesukaran anda untuk melakukan firmware. Perkara yang perlu anda ketahui ialah jenis firmware yang perlu anda gunakan.
Panduan ringkas membeli penghala VPN terbaik
Untuk mendapatkan penghala VPN terbaik berdasarkan keperluan dan bajet anda, lihat panduan ringkas di bawah. Panduan ini menyenaraikan faktor paling penting yang perlu dipertimbangkan semasa membeli penghala VPN.
1. Pertimbangkan jenis perisian tegar untuk memilih jenis penghala VPN: dikonfigurasikan awal secara natif, serasi dengan VPN, dipasang perisian tegar awal, atau dipasang perisian tegar secara manual.
2. Utamakan penghala mesh VPN jika anda perlu membina rangkaian mesh Wi-Fi.
3. Semak spesifikasi prestasi penghala VPN.
4. Kelajuan Maksimum: jika boleh, pilih penghala 802.11ac.
5. Beli sekurang-kurangnya penghala dwijalur atau malah tribjalur untuk aplikasi kritikal misi.
6. Pertimbangkan nombor port WAN dan LAN router.
7. Pertimbangkan fungsi Router seperti integrasi tembok api untuk menangani serangan DDoS, IPsec untuk membenarkan sambungan tempatan dan jauh, dsb.
Bagaimana untuk Menyediakan VPN pada Penghala?
Untuk menyediakan VPN pada penghala, anda perlu mengikuti beberapa langkah yang agak mudah:
• Langgan perkhidmatan VPN yang serasi dengan penghala anda
• Mengkonfigurasi VPN pada penghala anda dengan bantuan arahan khusus penyedia
• Masukkan kelayakan log masuk yang diberikan kepada anda oleh penyedia VPN anda
Ringkasan
VPN ialah rangkaian persendirian yang diwujudkan pada rangkaian awam untuk komunikasi yang disulitkan. Penghala VPN digunakan apabila berbilang peranti disambungkan dalam rangkaian untuk perlindungan VPN. Ia boleh mengurus semua titik akhir secara berpusat dan mengkonfigurasi VPN sekali sahaja, sekali gus menjimatkan kesukaran menyediakan VPN pada setiap peranti. Penghala VPN yang berbeza bergantung pada sama ada VPN tersedia terus atau tidak. Seseorang perlu mempertimbangkan belanjawan, fungsi dan kes penggunaan untuk memilih penghala VPN yang terbaik.


Kongsi
