


Apakah Perbezaan antara RADIUS dan TACACS+
Pengarang Leslie
Tarikh 03/25/2024

RADIUS dan TACACS+ ialah dua protokol yang paling terkenal dalam rangka kerja AAA, hampir sinonim dengan keselamatan rangkaian. Kedua-duanya ialah protokol yang digunakan untuk pengesahan, kebenaran dan perakaunan rangkaian. Walaupun kelihatan serupa pada zahirnya, terdapat beberapa perbezaan dari segi fungsi dan reka bentuk. Artikel ini akan memperkenalkan konsep RADIUS dan TACACS+ serta meneroka perbezaannya.
Penjelasan Umum tentang RADIUS dan TACACS+
Apakah RADIUS
RADIUS ialah protokol yang digunakan untuk pengesahan, pemberian kuasa dan perakaunan rangkaian (AAA), menggunakan pelayan akses protokol AAA, yang bertujuan memastikan rangkaian dan perkhidmatan rangkaian dilindungi daripada akses tanpa kebenaran. Ia biasanya digunakan dalam rangkaian perusahaan dan penyedia perkhidmatan internet, membolehkan pengguna mengesahkan identiti dan mengakses sumber rangkaian melalui satu pelayan pengesahan. RADIUS terdiri daripada tiga komponen utama: pelayan pengesahan, klien (peranti rangkaian) dan pelayan perakaunan. Ia melaksanakan fungsi-fungsi ini melalui komunikasi antara pelayan pengesahan dan peranti rangkaian.
Cara RADIUS Berfungsi
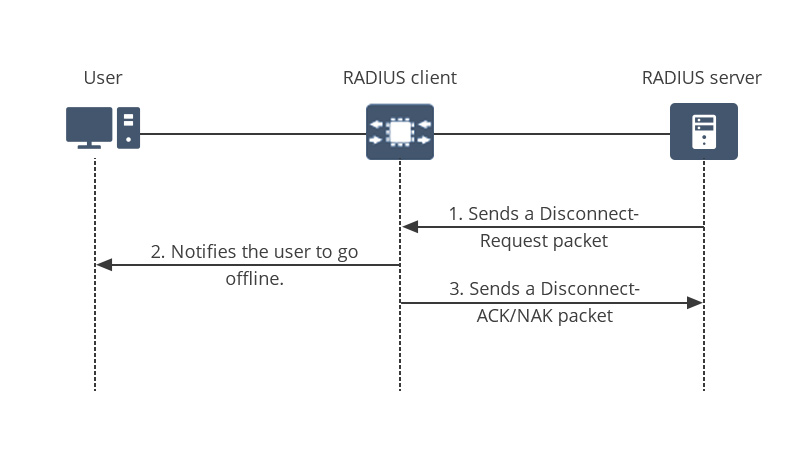
Prinsip kerja RADIUS melibatkan pengurusan dan pengesahan identiti pengguna rangkaian melalui pelayan pengesahan serta membenarkan akses mereka kepada sumber rangkaian berdasarkan dasar yang telah ditetapkan. Langkah-langkah khusus adalah seperti berikut:
Permulaan: Pertama sekali, peranti pengguna bertindak sebagai klien RADIUS dan menghantar permintaan sambungan kepada pelayan akses rangkaian.
Pemajuan: Kemudian, Pelayan Akses Rangkaian (NAS) memajukan permintaan peranti pengguna kepada pelayan RADIUS.
Pengesahan: Apabila permintaan dimajukan kepada pelayan RADIUS, pelayan tersebut menilai bukti kelayakan yang diberikan berdasarkan dasar yang telah ditetapkan dan pangkalan data pengguna yang dibenarkan.
Respons: Jika pengesahan berjaya, pelayan RADIUS menghantar respons pengesahan kepada peranti rangkaian yang mengandungi maklumat kebenaran dan parameter konfigurasi lain, yang membenarkan peranti pengguna mengakses sumber yang diperlukan. Jika tidak berjaya, akses ditolak.
Kelebihan dan Kekurangan RADIUS
Kelebihan RADIUS
Piawaian: RADIUS ialah protokol piawai yang disokong dan digunakan secara meluas merentas pelbagai peranti dan sistem rangkaian, termasuk penghala, suis, titik akses tanpa wayar dan banyak lagi.
Pengurusan Berpusat: RADIUS mengurus pengesahan pengguna dan kawalan akses secara berpusat melalui pelayan khusus, serta menawarkan rangka kerja yang konsisten untuk memantau dan mencatat aktiviti pengguna. Pendekatan berpusat ini memudahkan pentadbiran dan penyelenggaraan rangkaian sambil memastikan penyeliaan dan kawalan yang seragam.
Fleksibiliti: RADIUS menawarkan fleksibiliti yang tinggi, membolehkan pentadbir menyesuaikan kebenaran berdasarkan peranan pengguna, jenis peranti atau keadaan tertentu. Ia menyokong pelbagai kaedah pengesahan dan peranti rangkaian, sekali gus membolehkan pengurusan akses rangkaian yang adaptif dan tepat.
Sejagat: RADIUS memenuhi keperluan pelbagai peranti merentasi sistem pengendalian yang berbeza dan menyokong protokol RADIUS, tanpa bergantung pada vendor tertentu. Ini memastikan kebolehoperasian antara peranti, menjadikannya penyelesaian standard yang diterima pakai secara meluas.
Kelemahan RADIUS
Titik Kegagalan Tunggal: Disebabkan oleh seni bina yang biasanya berpusat, RADIUS bergantung pada pelayan pusat untuk pengesahan. Oleh itu, apabila pelayan RADIUS gagal, ia mungkin menghalang pengguna daripada mengakses rangkaian, lalu menyebabkan gangguan pada perkhidmatan pengesahan dan kebenaran.
Kerumitan Penggunaan: Menggunakan dan mengkonfigurasi pelayan RADIUS memerlukan tahap kepakaran teknikal tertentu. Oleh itu, RADIUS biasanya digunakan dalam rangkaian perusahaan besar dan oleh penyedia perkhidmatan Internet. Penggunaan mungkin lebih kompleks untuk rangkaian yang lebih kecil.
Bottleneck Prestasi: Dalam rangkaian berskala besar, setiap permintaan pengesahan mesti melalui satu pelayan tunggal, yang berpotensi menyebabkan kesesakan prestasi.
Apakah TACACS+
TACACS+ ialah protokol pengesahan dan kebenaran rangkaian yang direka untuk menyediakan perkhidmatan pengesahan, kebenaran dan perakaunan berpusat kepada pelayan akses jauh. Ia merupakan versi dipertingkatkan protokol TACACS (Terminal Access Controller Access-Control System) dan ialah protokol proprietari yang dibangunkan oleh Cisco. TACACS+ memisahkan fungsi pengesahan, kebenaran dan perakaunan, sekali gus menawarkan mekanisme kawalan akses rangkaian yang lebih teguh dan fleksibel. Berbanding protokol RADIUS, ia menawarkan keselamatan yang lebih tinggi dan kawalan akses terperinci, menjadikannya digunakan secara meluas oleh banyak organisasi dalam industri.

Cara TACACS+ Berfungsi
Prinsip kerja TACACS+ ialah klien memulakan permintaan kepada pelayan akses jauh rangkaian. Pelayan TACACS+ bertanggungjawab mengesahkan identiti pengguna dan membenarkan keizinan akses. Proses khususnya adalah seperti berikut:
Permulaan: Pengguna menghantar permintaan kepada pelayan TACACS+ melalui pelayan akses jauh peranti rangkaian untuk mengesahkan identiti pengguna.
Pengesahan: Setelah menerima permintaan tersebut, pelayan TACACS+ membandingkan bukti kelayakan yang diberikan dengan pangkalan datanya untuk mengesahkan identiti pengguna.
Pemberian kuasa: Jika kelayakan pengguna adalah sah dan pengesahan berjaya, pelayan TACACS+ membuat keputusan kebenaran berdasarkan dasar yang telah diprakonfigurasi untuk menentukan sumber yang boleh diakses oleh pengguna.
Respons: Pelayan pengesahan menjana respons dan menghantarnya kembali kepada peranti rangkaian asal. Jika pengesahan berjaya, respons tersebut akan mengandungi maklumat kebenaran dan parameter konfigurasi lain. Jika permintaan akses pengguna ditolak, mereka tidak akan dapat mengakses sumber yang diperlukan.
Kelebihan dan Kekurangan TACACS+
Kelebihan TACACS+
Keselamatan Lebih Kukuh: TACACS+ menawarkan tahap keselamatan yang lebih tinggi dengan menyulitkan semua trafik antara klien dan pelayan serta menyediakan mekanisme pengesahan yang ketat, sekali gus membantu melindungi kelayakan pengguna dan trafik rangkaian daripada akses tanpa kebenaran.
Kebolehskalaan: TACACS+ sesuai untuk rangkaian perusahaan besar dan penyedia perkhidmatan, dengan pengurusan berpusat dan konfigurasi kebenaran yang fleksibel serta boleh disesuaikan dengan persekitaran rangkaian yang kompleks.
Kawalan Akses Berbutir Halus: TACACS+ menyediakan kawalan kebenaran yang lebih tepat, membolehkan pentadbir membuat pelarasan keizinan yang tepat berdasarkan peranan pengguna, jenis peranti dan faktor lain untuk mengawal akses pengguna kepada sumber.
Jejak Audit: TACACS+ boleh merekod jejak audit terperinci bagi semua peristiwa pengesahan, kebenaran dan perakaunan, membantu dalam memantau aktiviti pengguna serta menangani isu keselamatan dengan segera.
Kelemahan TACACS+
Kebergantungan pada Sokongan Vendor: Memandangkan TACACS+ ialah protokol proprietari yang dibangunkan oleh Cisco, ia bergantung terutamanya pada sokongan dan penyelenggaraan Cisco. Tidak semua peranti rangkaian dan pelayan menyokong TACACS+, yang mungkin mengehadkan penggunaannya dalam persekitaran tertentu.
Titik Kegagalan Tunggal: Sama seperti RADIUS, TACACS+ menggunakan seni bina berpusat. Sekiranya berlaku kegagalan pelayan pusat, gangguan akses rangkaian mungkin berlaku. Ini ialah risiko yang perlu dipertimbangkan.
Had: Penggunaan dan konfigurasi TACACS+ memerlukan kepakaran teknikal dan kos yang tinggi, serta sering memerlukan penglibatan kakitangan khusus untuk pengurusan dan penyelenggaraan. Oleh itu, TACACS+ biasanya digunakan dalam rangkaian yang kompleks dan berskala besar yang memerlukan keselamatan yang kukuh. Bagi rangkaian yang lebih kecil atau ringkas, kos penggunaan TACACS+ mungkin terlalu tinggi, yang merupakan batasan yang perlu diberi perhatian.
RADIUS vs TACACS+: Apakah Perbezaannya
Port Protokol: RADIUS beroperasi menggunakan protokol UDP, iaitu protokol tanpa sambungan yang terkenal dengan kelajuan penghantaran yang lebih pantas kerana ia tidak memerlukan sambungan rasmi antara peranti. Walau bagaimanapun, UDP tidak mempunyai kebolehpercayaan untuk menjamin penghantaran data. Sebaliknya, TACACS+ berjalan pada protokol TCP, yang berorientasikan sambungan. TCP memastikan penghantaran paket yang boleh dipercayai tetapi mengorbankan kelajuan penghantaran.
Keselamatan: RADIUS hanya menyulitkan paket kata laluan dalam permintaan akses, dengan hanya menyulitkan kata laluan itu sendiri, manakala bahagian paket yang lain tidak disulitkan dan terdedah kepada pemintasan. Sebaliknya, TACACS+ menyulitkan keseluruhan kandungan semua paket semasa proses pengesahan dan kebenaran, lalu menyediakan penyelesaian keselamatan yang lebih menyeluruh berbanding RADIUS.
Fleksibiliti: RADIUS menggabungkan pengesahan dan kebenaran ke dalam satu proses bersepadu, yang walaupun cekap, menyukarkan kawalan terperinci terhadap kebenaran setiap pengguna. Sebaliknya, TACACS+ memisahkan pengesahan, kebenaran dan perakaunan kepada tiga proses yang berbeza. Hal ini membolehkan pentadbir melaraskan kebenaran dengan terperinci berdasarkan faktor seperti peranan pengguna dan jenis peranti, sekali gus membolehkan kawalan tepat terhadap akses setiap pengguna.
Kebolehgunaan: RADIUS ialah protokol standard terbuka yang pada asalnya direka untuk pengesahan dan kebenaran pengguna dail masuk, yang ditakrifkan oleh IETF. Oleh itu, ia digunakan secara meluas dalam pelbagai persekitaran rangkaian, termasuk perusahaan dan penyedia perkhidmatan. TACACS+, yang dibangunkan oleh Cisco, ialah protokol proprietari yang digunakan terutamanya untuk pengesahan dan kebenaran antara peranti Cisco, menjadikannya lebih biasa dalam persekitaran rangkaian Cisco.
RADIUS dan TACACS+: Cara Memilih
RADIUS dan TACACS+, bagaimana hendak memilih antara kedua-duanya? Ini bergantung pada keperluan aplikasi khusus dan skala rangkaian anda:
Keserasian yang lebih luas: Jika rangkaian anda menggunakan peranti daripada pelbagai vendor, maka RADIUS sememangnya pilihan terbaik untuk anda. Berbanding TACACS+, RADIUS mendapat sokongan yang lebih meluas daripada vendor, kerana TACACS+ ialah protokol proprietari Cisco dengan skop aplikasi yang lebih terhad.
Keselamatan lebih tinggi: Jika rangkaian anda meletakkan permintaan yang lebih tinggi terhadap keselamatan, maka TACACS+ sememangnya pilihan yang lebih baik. TACACS+ bukan sahaja menyulitkan kata laluan pengguna tetapi juga menyulitkan semua paket data yang ditukar sepanjang keseluruhan proses pengesahan dan kebenaran. Sebaliknya, RADIUS hanya menyulitkan kata laluan itu sendiri, manakala bahagian lain paket data, seperti nama akaun, kekal tidak disulitkan.
Skala rangkaian: Jika rangkaian anda agak ringkas dan tidak rumit, RADIUS lebih sesuai. Disebabkan penggunaan yang lebih mudah, RADIUS tidak memerlukan pengurusan kawalan pengguna yang terperinci. Sebaliknya, penggunaan TACACS+ adalah kompleks, memerlukan kakitangan khusus untuk penyelenggaraan dan konfigurasi pengguna yang terperinci. Oleh itu, TACACS+ lebih sesuai untuk rangkaian perusahaan berskala besar dan industri dengan keperluan keselamatan yang lebih tinggi, seperti sektor kewangan.
Kesimpulan
RADIUS dan TACACS+ ialah dua protokol AAA yang paling terkenal. Walaupun kedua-duanya berkongsi fungsi yang serupa, masih terdapat beberapa perbezaan antara kedua-duanya. Sebagai contoh, kedua-duanya berbeza dari segi keselamatan, protokol yang digunakan dan tahap kebolehgunaan masing-masing. Melalui artikel ini, anda boleh memperoleh pandangan tentang kelebihan, kekurangan dan perbezaannya, sekali gus memilih protokol AAA yang paling sesuai dengan keperluan anda. Jika anda mempunyai soalan lanjut berkaitan RADIUS dan TACACS+, sila hubungi jurutera CCIE/HCIE QSFPTEK di [email protected]. Jurutera kami akan memberikan sokongan yang menyeluruh kepada anda.


Kongsi
