


Основные принципы и принцип работы ARP
Автор Leslie
Дата 04/02/2024

ARP — это протокол, используемый в локальных сетях для сопоставления изменяющихся IP-адресов с фиксированными физическими адресами (MAC-адресами), также известный как протокол разрешения адресов (ARP). Он играет важнейшую роль в сетевой коммуникации, обеспечивая взаимодействие устройств друг с другом. В этой статье мы рассмотрим определение, принципы работы и значение ARP в сетевой коммуникации, чтобы глубже понять протокол ARP.
ARP: узнайте, что это такое
Что такое ARP
ARP — это протокол связи, используемый для сопоставления IP-адресов с MAC-адресами, что облегчает взаимодействие между устройствами, подключенными к сети. Большинство сетевых устройств используют IP-адреса для отправки или получения сообщений. Затем при передаче этих IP-пакетов по LAN для инкапсуляции используются MAC-адреса. Для обеспечения бесперебойной передачи ARP используется для получения IP-адреса целевого устройства, которому необходимо передать пакет.

Тип ARP
ARP в основном включает четыре типа: Proxy ARP, Gratuitous ARP, Reverse ARP и Inverse ARP. Давайте подробно рассмотрим каждый из них:
Прокси-ARP: Proxy ARP — это технология, используемая для пересылки данных из одной подсети в другую. Когда устройство в одной подсети запрашивает связь с устройством в другой подсети, устройство, использующее Proxy ARP, отвечает, принимая и пересылая пакет данных целевому устройству. Proxy ARP обеспечивает связь между устройствами в разных подсетях без необходимости пересылки маршрутизатором.
Gratuitous ARP: Gratuitous ARP выполняет функцию инструмента управления, отправляя запрос ARP всем устройствам в сети, чтобы сообщить им об определенном IP-адресе и соответствующем MAC-адресе. В отличие от стандартных запросов ARP, Gratuitous ARP предназначен не для получения MAC-адресов, а для обновления ARP-кэша других устройств в сети.
Обратный ARP: Reverse ARP — это протокол, который, в отличие от стандартного ARP, сопоставляет MAC-адреса с IP-адресами. Обычно он используется в особых сценариях, например когда устройство знает только свой MAC-адрес и должно получить свой IP-адрес с помощью Reverse ARP. Устройство отправляет запрос Reverse ARP, запрашивая у других устройств предоставление его IP-адреса, а отвечающее устройство возвращает его IP-адрес.
Обратный ARP: Inverse ARP обычно используется для установления соответствий между адресами сетевого уровня и адресами канального уровня внутри кадров. Он позволяет устройствам использовать DLCI для обнаружения IP-адресов удалённых устройств, тем самым устанавливая соответствия между канальным и сетевым уровнями.
Как работает ARP
Когда устройство подключается к локальной сети (LAN), сетевая система автоматически назначает ему уникальный IP-адрес для идентификации и обмена данными внутри сети. Протокол разрешения адресов (ARP) — это сетевой протокол, используемый для сопоставления IP-адресов с MAC-адресами, что облегчает обмен данными между устройствами. Его работа заключается в следующем:
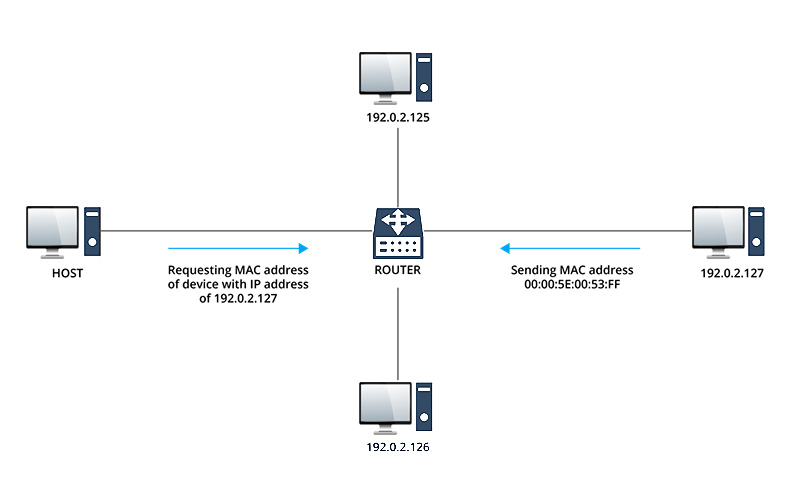
Запрос ARP: Когда устройству необходимо связаться с другим устройством, оно сначала проверяет свой кэш ARP, чтобы определить, сопоставлен ли целевой IP-адрес с соответствующим MAC-адресом. Если в кэше не найдено совпадающей записи, устройство рассылает запрос ARP всем устройствам в локальной сети, запрашивая MAC-адрес, соответствующий целевому IP-адресу.
Ответ ARP: После получения ARP-запроса другие устройства в сети проверяют, совпадает ли целевой IP-адрес с их собственным. Если адрес совпадает, устройство отправляет ARP-ответ запрашивающему устройству, содержащий его собственный MAC-адрес. После получения ARP-ответа запрашивающее устройство обновляет свой ARP-кэш новым соответствием IP- и MAC-адресов для последующей связи.
Обновление ARP-кэша: После получения ответа ARP устройство сохраняет новое соответствие IP-адреса MAC-адресу в своём ARP-кэше и устанавливает период ожидания. В течение этого периода ожидания устройство продолжает использовать это соответствие для связи. После истечения срока действия соответствия устройство отправляет новый ARP-запрос для его обновления.
Протокол ARP эффективно решает проблему обнаружения целевых устройств в локальной сети, делая взаимодействие между устройствами более эффективным и надежным. Устанавливая и периодически обновляя соответствия между IP-адресами и MAC-адресами, протокол ARP обеспечивает возможность точного и быстрого обнаружения устройств в сети друг другом, что позволяет беспрепятственно передавать данные и осуществлять коммуникацию.

ARP: каковы преимущества
Повышение эффективности сетевых коммуникаций: ARP сопоставляет IP-адреса с MAC-адресами для повышения эффективности сетевого обмена данными. Когда устройству необходимо отправить данные другому устройству в локальной сети (LAN), ARP может напрямую получить MAC-адрес, связанный с целевым IP-адресом, что облегчает обмен данными.
Упрощение настройки сети: Протокол ARP автоматически сопоставляет IP-адреса с MAC-адресами, устраняя необходимость в ручной настройке таких сопоставлений. Эта автоматизация упрощает настройку сети.
Снижение сетевого трафика: ARP снижает сетевой трафик за счет кэширования сопоставлений разрешенных адресов. После того как устройство узнает MAC-адрес целевого устройства, оно сохраняет это сопоставление в локальном кэше ARP для последующего обмена данными, избегая частых широковещательных рассылок запросов ARP.
Быстрое устранение неполадок: ARP быстро устраняет неполадки в сети, проверяя соответствия IP-адресов MAC-адресам. Он выявляет неправильные или отсутствующие соответствия, позволяя администраторам оперативно диагностировать и устранять проблемы, обеспечивая надежность сети.
Атака ARP Spoofing/ARP Poisoning: что это такое
ARP-спуфинг, также известный как атака ARP-poisoning, — это разновидность сетевой атаки, использующая уязвимости протокола ARP для обмана устройств в сети и перенаправления сетевых данных не по назначению. В ходе этой атаки злоумышленник отправляет в целевую локальную сеть поддельные ответы ARP, заставляя сетевые устройства связывать корректные IP-адреса с неверными MAC-адресами. После установления ложного соответствия между IP- и MAC-адресами сетевые данные направляются на компьютер злоумышленника вместо исходного устройства назначения. Атаки ARP-спуфинга представляют значительную опасность, поскольку злоумышленники могут тайно красть конфиденциальную информацию без ведома жертвы.
Кроме того, подмена ARP может перерасти в другие формы сетевых атак, например:
Атака типа «человек посередине» (MITM): Атака MITM представляет собой разновидность атаки с прослушиванием, при которой злоумышленник внедряется между двумя конечными точками связи, заставляя взаимодействующие стороны считать, что они напрямую обмениваются данными друг с другом, хотя на самом деле все сообщения изменяются или отслеживаются злоумышленником. Такая атака может привести к краже конфиденциальной информации, например имен пользователей, паролей и данных кредитных карт. Стратегии защиты от атак MITM включают использование зашифрованных протоколов связи, применение виртуальных частных сетей (VPN) и отказ от подключения к ненадежным общедоступным сетям WiFi.
Атака типа «отказ в обслуживании» (DoS-атака): Атака DoS заполняет целевую систему, сервер или сеть трафиком, чтобы не дать пользователям получить доступ к этим ресурсам. Злоумышленники отправляют большие объемы вредоносного трафика или запросов, чтобы исчерпать ресурсы целевой системы, что приводит к сбоям системы или перебоям в обслуживании. В результате такой атаки целевая система не может предоставлять услуги, что вызывает недоступность или задержки. Меры защиты включают использование межсетевых экранов, систем обнаружения вторжений и систем предотвращения вторжений.
Перехват сеанса: Перехват сеанса включает кражу злоумышленниками идентификатора сеанса пользователя и получение контроля над его веб-сеансом с выдачей себя за законного пользователя. Завладев идентификатором сеанса, злоумышленники могут имитировать действия пользователя в авторизованных сетях, включая приложения, электронную почту и службы мгновенного обмена сообщениями. В результате этой атаки злоумышленники могут получить доступ к конфиденциальной информации пользователя, выполнять несанкционированные действия или выдавать себя за пользователей для доступа к ресурсам с ограниченным доступом. К распространенным мерам профилактики относятся использование зашифрованного соединения, реализация управления сеансами и мониторинга, а также многофакторная аутентификация.
Заключение
Таким образом, ARP играет жизненно важную роль в обмене данными в LAN, сопоставляя IP-адреса с MAC-адресами. Хотя он повышает эффективность сети, он уязвим для атак ARP spoofing, перенаправляющих данные к неавторизованным адресатам. Эти атаки могут перерасти в более серьёзные угрозы, такие как атаки «человек посередине», атаки типа «отказ в обслуживании» и перехват сеансов. Для снижения рисков необходимы надёжные меры безопасности, такие как шифрование и системы обнаружения вторжений. Если у вас есть дополнительные вопросы об ARP, свяжитесь с инженерами QSFPTEK с квалификациями CCIE/HCIE по адресу [email protected]. Наши инженеры предоставят вам комплексную поддержку.


Поделиться
