


WEP против WPA, WPA2 и WPA3: сравнение типов безопасности Wi-Fi
Автор Yana
Дата 08/30/2024

Безопасность Wi-Fi защищает нашу конфиденциальность и данные от несанкционированного доступа и прослушивания. Термины WEP, WPA, WPA2 и WPA3 часто встречаются при использовании беспроводных продуктов, таких как Точки доступа и маршрутизаторов, но в чем разница между WEP, WPA, WPA2 и WPA3? В этой статье объясняются различия между этими четырьмя протоколами безопасности Wi-Fi, чтобы помочь читателям лучше понять свои сети и обеспечить их безопасность.
Что такое WEP?
Определение Wired Equivalent Privacy
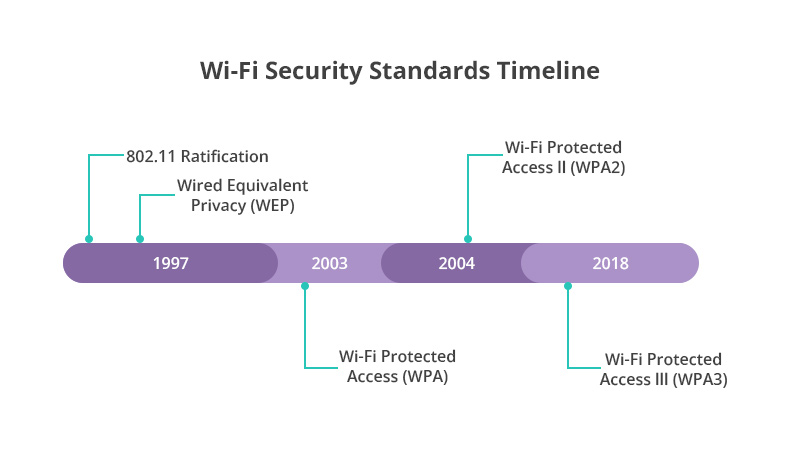
WEP, сокращение от Wired Equivalent Privacy (эквивалент конфиденциальности проводной сети), впервые был представлен в 1997 году как способ шифрования данных, передаваемых по беспроводной сети между двумя устройствами, чтобы предотвратить подслушивание или проникновение в беспроводную сеть неавторизованных пользователей. Принцип работы WEP заключается в использовании алгоритмов шифрования для защиты данных, передаваемых по беспроводной сети. Для шифрования данных используются ключи длиной 64 и 128 бит, которые также применяются для аутентификации и расшифровки пакетов данных. В то время технология Wi-Fi находилась еще на начальном этапе развития, и люди начинали осознавать необходимость протокола безопасности для предотвращения несанкционированного доступа и подслушивания. WEP считается важной вехой, поскольку это был первый стандарт, обеспечивший безопасность сетей Wi-Fi.
Недостатки безопасности WEP
Одним из наиболее существенных недостатков WEP является уязвимость ключей к атакам. Поскольку WEP использует статические ключи и имеет недостатки в алгоритме шифрования, хакеры могут применять простые инструменты и методы для взлома шифрования WEP и получения легкого доступа к защищенным сетям Wi-Fi.
Кроме того, WEP также имеет уязвимости, такие как атаки повторного воспроизведения и словарные атаки, которые угрожают безопасности сети.
Что такое WPA?
Определение защищённого доступа Wi-Fi
Wi-Fi Protected Access (WPA) был представлен в 2003 году в качестве непосредственной реакции на все более очевидные уязвимости стандарта шифрования WEP и его замены. WEP был одним из первых стандартов шифрования, принятых сетями Wi-Fi, однако статические ключи и уязвимые алгоритмы шифрования делали сетевые данные подверженными краже и изменению. Появление WPA устранило пробелы в безопасности WEP и обеспечило более надежную защиту беспроводных сетей.
Усовершенствования по сравнению с протоколом безопасности WEP
Протокол временного распределения ключей (TKIP): WPA использует протокол TKIP для создания нового ключа для каждого передаваемого пакета. В отличие от WEP, использующего один и тот же статический ключ, TKIP регулярно изменяет ключ, уменьшая объем информации, доступной злоумышленнику, и затрудняя перехват пакетов.
Проверка разрешений сообщения (MIC): WPA включает проверку разрешений сообщения, чтобы определить, перехватил ли злоумышленник пакет данных и изменил ли его. Эта функция помогает предотвращать атаки и фальсификацию данных.
Что такое WPA2?
Определение Wi-Fi Protected Access 2
WPA2 — это усовершенствованная версия протокола WPA. Он был представлен в 2004 году для обеспечения более безопасных подключений к беспроводным сетям. WPA2 защищает сети Wi-Fi с помощью механизмов шифрования и аутентификации. Когда устройство подключается к защищенной сети Wi-Fi, оно сначала проходит аутентификацию, чтобы гарантировать доступ только авторизованным пользователям. Затем данные шифруются с использованием алгоритма шифрования AES для обеспечения безопасности данных во время передачи. Одновременно WPA2 использует режим счетчика протокола проверки сообщений с цепочкой блоков шифротекста (CCMP) для проверки целостности данных и предотвращения их подделки или повреждения.
Улучшения по сравнению с протоколом безопасности WPA
Надёжное шифрование: WPA2 использует стандарт шифрования Advanced Encryption Standard (AES), который является более безопасным и надёжным по сравнению с ранними алгоритмами шифрования WEP и TKIP. В алгоритме AES используется ключ длиной 128 или 256 бит, что обеспечивает более высокий уровень защиты и эффективно предотвращает различные атаки на сети Wi-Fi.
Надежная аутентификация: WPA2 поддерживает два режима аутентификации: WPA2-Personal и WPA2-Enterprise. В персональном режиме обычно используется предварительно согласованный ключ (PSK), то есть пароль сети Wi-Fi предоставляется точке доступа и подключенному устройству. В корпоративном режиме используется более сложный Extensible Authentication Protocol (EAP), который предоставляет отдельные учетные данные для каждого пользователя или устройства через отдельный сервер аутентификации.
Что такое WPA3?
Определение Wi-Fi Protected Access 3
WPA3 — это новейший протокол безопасности Wi-Fi, выпущенный Wi-Fi Alliance в 2018 году. Будучи преемником WPA2, WPA3 разработан для обеспечения более надежной защиты, устранения некоторых уязвимостей и тактик атак в WPA2, а также предоставления более безопасного Wi-Fi-соединения для частных и корпоративных пользователей.
Улучшения по сравнению с протоколом безопасности WPA 2
Более надежное шифрование данных
WPA3 использует персонализированный механизм шифрования данных, который предоставляет уникальный ключ шифрования для каждой передачи данных. По сравнению с WPA2, WPA3 использует более длинные ключи шифрования: 192-битный ключ в персональном режиме и 256-битный ключ в корпоративном режиме, что значительно повышает безопасность и конфиденциальность данных.
Повышенная сетевая безопасность
В WPA3 алгоритм шифрования AES реализуется через протокол SAE, который использует более надёжные алгоритмы шифрования и более безопасные методы обмена ключами, эффективно предотвращая офлайн-атаки и попытки подбора паролей и повышая безопасность сети.
Улучшенная защита от атак методом полного перебора
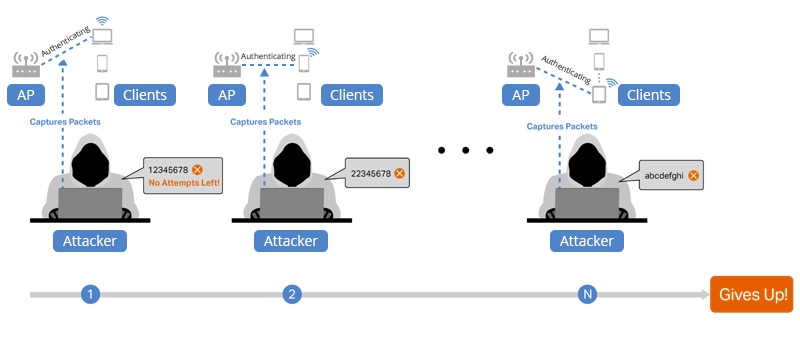
WPA3 обеспечивает улучшенную защиту от атак методом полного перебора, защищая пользователей от словарных атак и взлома методом полного перебора. Ограничивая количество попыток и используя более сложные ключи шифрования, WPA3 не позволяет хакерам взламывать пароли и учетные данные Wi-Fi методом полного перебора.
Защита уровня предприятия
WPA3-Enterprise дополнительно повышает безопасность по сравнению с WPA2-Enterprise благодаря внедрению 192-битного режима WPA3-Enterprise, повышающего надежность защиты паролей. Кроме того, WPA3-Enterprise использует более безопасный алгоритм HMAC-SHA-384 для экспорта и подтверждения ключей, усиливая защиту данных.
Открытая защита сети
WPA3 внедряет OWE (Opportunistic Wireless Encryption), обеспечивающее более надежную защиту передачи пользовательских данных через открытые сети. OWE использует алгоритм обмена ключами Диффи — Хеллмана для обмена ключами и шифрует передачу пользовательских данных, эффективно предотвращая незаконный доступ злоумышленников к данным и их кражу.
Нужен ли вам тип безопасности Wi-Fi WPA3?
Безопасность WPA3 значительно выше, чем у WPA2, поэтому при наличии соответствующих технических условий рекомендуется использовать WPA3 для защиты сети Wi-Fi. Однако переход с WPA2 на WPA3 происходит постепенно, и в период перехода могут возникнуть проблемы, связанные с обновлением оборудования или программного обеспечения. Перед переходом на WPA3 можно установить актуальные исправления безопасности, повысить сложность пароля и принять другие меры для повышения безопасности текущей сети Wi-Fi.
WEP vs. WPA vs. WPA2 vs. WPA3: безопасность беспроводных сетей, в чем различия?
Различия между WEP, WPA, WPA2 и WPA3 показаны в таблице ниже.
Как выбрать подходящие протоколы безопасности беспроводной сети?
WEP — это устаревший протокол безопасности Wi-Fi, которого следует избегать. WPA является альтернативой WEP и использует более надежное шифрование. В настоящее время WPA2 является доминирующим протоколом безопасности беспроводных сетей. Большинство современных устройств, включая смартфоны, ноутбуки и беспроводные точки доступа, имеют встроенную поддержку WPA2. Хотя WPA3 является наиболее современным протоколом безопасности, он пока не так популярен, как WPA2, из-за проблем совместимости.
Поэтому рекомендуется выбирать подходящий протокол безопасности Wi-Fi в следующем порядке.
Рекомендуется: если возможно, выберите WPA3, обеспечивающий самый высокий уровень безопасности.
Второй лучший выбор: если WPA3 не поддерживается, WPA2 является наиболее безопасным и широко поддерживаемым вариантом.
Избегайте использования WEP и WPA, если нет другого выбора, и применяйте их только в сетях, не связанных с конфиденциальными данными.
Заключение
Безопасность Wi-Fi была улучшена от WEP до WPA3, при этом каждое новое поколение протоколов совершенствовало технологии шифрования и безопасности. WEP был первым протоколом безопасности, но WPA заменил его, поскольку его было легко взломать. WPA повысил безопасность сети благодаря внедрению динамического управления ключами и более стойкого шифрования. WPA2 ещё больше усилил шифрование и стал широко используемым стандартом, а WPA3 развивает эту основу, предоставляя более продвинутые функции безопасности и механизмы защиты.


Поделиться
