


Что такое DHCP Snooping и как он работает?
Автор Leslie
Дата 03/22/2023

DHCP Snooping — это функция безопасности, которая помогает защитить сеть от несанкционированных DHCP-серверов (Dynamic Host Configuration Protocol) и других атак на основе DHCP. Эта технология обеспечивает дополнительный уровень защиты сетевой инфраструктуры, позволяя только авторизованным устройствам динамически получать IP-адреса. В этой статье подробно рассматривается, что такое DHCP Snooping, как он работает и от каких типов атак он может защищать.
Cisco Systems. (б. д.). Руководство по настройке DHCP Snooping, Cisco IOS Release 12.2SX. Получено из www.Cisco.com
Что такое DHCP?
Прежде чем перейти к DHCP Snooping, разберемся, что такое DHCP. DHCP (Dynamic Host Configuration Protocol) — это сетевой протокол, который автоматически назначает IP-адреса устройствам в сети. DHCP-сервер динамически назначает сетевым устройствам IP-адреса, маски подсети, шлюзы по умолчанию и другие параметры сетевой конфигурации. DHCP упрощает управление IP-адресами в сети, автоматически назначая IP-адреса по мере необходимости.
Leslie. (б. д.). Значение DHCP. QSFPTEK. Дата обращения: April 12, 2023, источник PPPoE и DHCP
Что такое DHCP Snooping?
DHCP Snooping — это метод защиты сети, предотвращающий атаки через протокол динамической конфигурации хоста (DHCP). При включении на коммутаторе он записывает обмен данными DHCP на каждом порту сети и сохраняет эти данные в таблице DHCP Snooping, в которой указано, какие MAC-адреса арендовали какие IP-адреса и когда истекает срок аренды. Этот механизм также предотвращает атаки с подменой DHCP-сервера, повышая безопасность и надежность сети за счет эффективного предотвращения различных вредоносных атак.
Как работает DHCP Snooping для IP?
Что такое атаки с подменой DHCP?
При использовании протокола DHCP для назначения IP-адресов хостам в сети злоумышленники могут осуществлять атаки с подменой DHCP, отправляя поддельные сообщения DHCP и обманом заставляя хосты подключаться к вредоносным DHCP-серверам, контролируемым злоумышленником. Это может привести к невозможности подключения хостов к сети или перенаправить их на вредоносные веб-сайты для дальнейших атак.
Как предотвратить атаки с подменой DHCP
Для решения этой проблемы была разработана технология DHCP Snooping. При включении DHCP Snooping коммутатор разделяет порты DHCP на доверенные и недоверенные, а также изучает все MAC- и IP-адреса, проходящие через доверенные порты. Когда сообщение DHCP поступает на недоверенный порт, коммутатор проверяет, совпадают ли его исходные MAC- и IP-адреса с адресами в динамической базе данных. Если они не совпадают, коммутатор отбрасывает сообщение, предотвращая тем самым атаки DHCP Spoofing. DHCP Snooping обычно разделяет интерфейсы коммутаторов на доверенные и недоверенные порты.
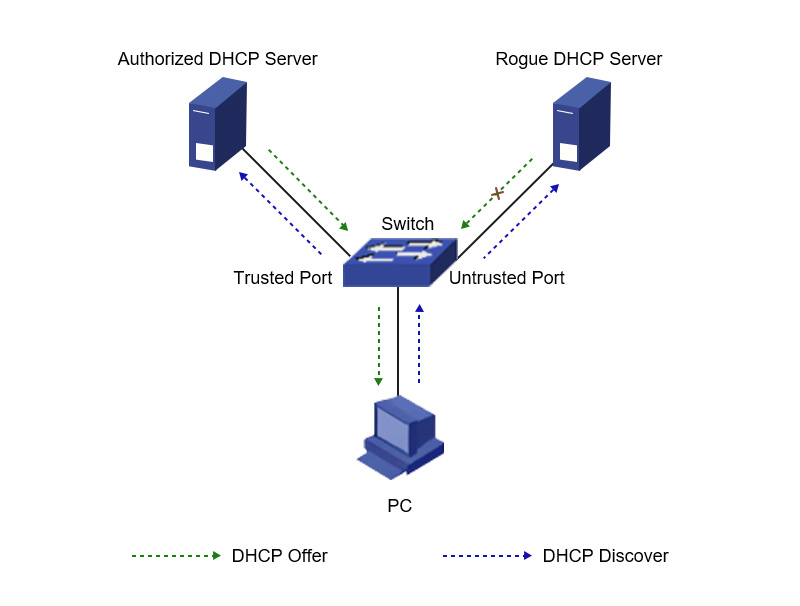
Как предотвратить отравление DHCP-сервера
Кроме того, технология DHCP Snooping также может предотвращать подмену DHCP-серверов. Коммутатор изучает все MAC- и IP-адреса DHCP-серверов, проходящие через доверенные порты, и сохраняет их в динамической базе данных. Если сообщение DHCP содержит IP-адрес DHCP-сервера, который не совпадает с IP-адресом известного DHCP-сервера в динамической базе данных, коммутатор отбрасывает это сообщение, чтобы предотвратить подмену DHCP-серверов злоумышленниками и отправку хостам в сети ложных IP-адресов.
Наконец, коммутатор записывает все сообщения DHCP, не прошедшие проверку, в журнал DHCP Snooping, чтобы администраторы могли просматривать их и принимать необходимые меры. Таким образом, он эффективно защищает безопасность сети и предотвращает атаки DHCP.

От каких атак может защитить DHCP Snooping?
Нелегитимные DHCP-серверы
DHCP Snooping в первую очередь предназначен для защиты от несанкционированных DHCP-серверов. Несанкционированные DHCP-серверы представляют собой устройства, настроенные для распределения IP-адресов клиентам в сети без разрешения. Эти устройства могут создавать серьезные проблемы безопасности, поскольку их можно использовать для перехвата сетевого трафика или проведения других типов атак.
DHCP Snooping может защищать от несанкционированных DHCP-серверов, блокируя сообщения DHCP, поступающие из ненадежных источников. Когда ненадежный хост отправляет сообщение DHCP, коммутатор проверяет это сообщение и сравнивает его с таблицей привязок DHCP. Коммутатор отбрасывает сообщение, если исходный MAC-адрес отсутствует в таблице привязок DHCP. Это предотвращает распространение IP-адресов в сети неавторизованными хостами.
Подмена DHCP и истощение DHCP
DHCP Snooping также может защищать от атак на основе DHCP, таких как подмена DHCP и истощение DHCP. Подмена DHCP представляет собой тип атаки, при котором злоумышленник отправляет поддельные сообщения DHCP в сеть, пытаясь перехватить IP-адреса. Истощение DHCP представляет собой атаку, при которой злоумышленник перегружает сеть запросами DHCP, в результате чего на DHCP-сервере заканчиваются доступные IP-адреса.
Как включить DHCP Snooping и каковы его преимущества
Включить DHCP
Чтобы включить DHCP Snooping в сети, сначала необходимо настроить DHCP-сервер на предоставление действительных IP-адресов и других параметров конфигурации сети. Затем необходимо настроить коммутатор, включить DHCP Snooping и указать доверенные DHCP-серверы и интерфейсы. Также можно настроить другие функции DHCP Snooping, такие как ограничение скорости DHCP и фильтрация опций DHCP, чтобы дополнительно повысить безопасность сети.
Преимущества DHCP’s
Использование DHCP Snooping в сетевой среде дает несколько преимуществ. К наиболее значимым преимуществам относятся:
Повышенная сетевая безопасность
Это предотвращает распространение неавторизованными DHCP-серверами IP-адресов среди несанкционированных устройств, что помогает повысить безопасность сети.
Повышенная надежность сети
Это гарантирует использование только авторизованных DHCP-серверов для назначения IP-адресов, что снижает риск конфликтов IP-адресов и простоев сети.
Упрощенное управление сетью
Это упрощает управление IP-адресами и сетевыми настройками за счет автоматизации процесса назначения IP-адресов устройствам.
Устройства QSFPTEK с поддержкой DHCP Snooping
QSFPTEK предлагает ряд сетевых устройств с функцией DHCP Snooping, включая S7600-48Y8C, S7600-24Y4C и S7600-24X2C из серии S7600, а также коммутаторы серии S7300. Эти устройства предоставляют дополнительные функции помимо поддержки DHCP, такие как Quality of Service (QoS) и Access Control Lists (ACL), для обеспечения безопасной передачи данных. Помимо возможностей QoS и ACL, коммутаторы серии S7300 также оснащены защитой от DDoS для повышения безопасности сети.
Заключение
В заключение, DHCP Snooping является важной функцией безопасности, которая защищает сети от несанкционированных DHCP-серверов и других атак на основе DHCP. QSFPTEK предлагает ряд устройств с поддержкой функции DHCP Snooping, благодаря чему сетевым администраторам легко внедрить эту технологию и воспользоваться ее многочисленными преимуществами. С ее помощью сети можно защитить от потенциальных атак и обеспечить их стабильную работу, гарантируя безопасную и эффективную передачу данных.


Поделиться
