


В чем разница между RADIUS и TACACS+
Автор Leslie
Дата 03/25/2024

RADIUS и TACACS+ — два наиболее известных протокола в рамках AAA, практически ставшие синонимами сетевой безопасности. Оба протокола используются для аутентификации, авторизации и учета в сети. Хотя на первый взгляд они могут показаться похожими, между ними существуют различия в функциональности и архитектуре. В этой статье представлены концепции RADIUS и TACACS+ и рассмотрены их различия.
Общее объяснение RADIUS и TACACS+
Что такое RADIUS
RADIUS является протоколом, используемым для аутентификации, авторизации и учета (AAA) в сети. Он использует серверы доступа протокола AAA и предназначен для защиты сетей и сетевых служб от несанкционированного доступа. Он широко применяется в корпоративных сетях и сетях интернет-провайдеров, позволяя пользователям проходить аутентификацию и получать доступ к сетевым ресурсам через единый сервер аутентификации. RADIUS состоит из трех основных компонентов: сервера аутентификации, клиента (сетевых устройств) и сервера учета. Эти функции реализуются путем обмена данными между сервером аутентификации и сетевыми устройствами.
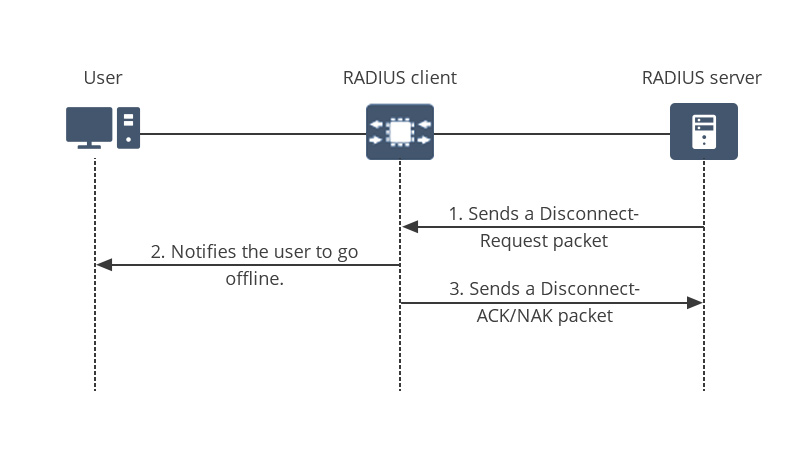
Как работает RADIUS
Принцип работы RADIUS заключается в управлении идентификационными данными пользователей сети и их проверке через сервер аутентификации, а также в предоставлении им доступа к сетевым ресурсам на основе заранее определенных политик. Конкретные шаги следующие:
Инициация: Во-первых, устройство пользователя действует как клиент RADIUS и отправляет запрос на подключение к серверу сетевого доступа.
Перенаправление: Затем Network Access Server (NAS) перенаправляет запрос устройства пользователя на сервер RADIUS.
Аутентификация: Когда запрос перенаправляется на сервер RADIUS, он проверяет предоставленные учетные данные на соответствие заранее определенным политикам и базе данных авторизованных пользователей.
Ответ: Если аутентификация прошла успешно, сервер RADIUS отправляет сетевому устройству ответ аутентификации, содержащий информацию об авторизации и другие параметры конфигурации, предоставляя устройству пользователя доступ к необходимым ресурсам. При неудачной аутентификации доступ запрещается.
Преимущества и недостатки RADIUS
Преимущества RADIUS
Стандартизация: RADIUS — это стандартизированный протокол, который широко поддерживается и применяется в различных сетевых устройствах и системах, включая маршрутизаторы, коммутаторы, беспроводные точки доступа и другие устройства.
Централизованное управление: RADIUS централизованно управляет аутентификацией пользователей и контролем доступа через выделенные серверы, обеспечивая единообразную структуру для мониторинга и регистрации действий пользователей. Такой централизованный подход упрощает администрирование и обслуживание сети, обеспечивая единообразный надзор и контроль.
Гибкость: RADIUS обеспечивает высокую гибкость, позволяя администраторам настраивать разрешения на основе ролей пользователей, типов устройств или конкретных обстоятельств. Он поддерживает различные методы аутентификации и сетевые устройства, обеспечивая адаптивное и точное управление сетевым доступом.
Универсальность: RADIUS поддерживает широкий спектр устройств в различных операционных системах и работает по протоколу RADIUS независимо от конкретного производителя. Это обеспечивает совместимость между устройствами, благодаря чему RADIUS широко применяется как стандартное решение.
Недостатки RADIUS
Единая точка отказа: Из-за обычно централизованной архитектуры RADIUS relies на центральный сервер для аутентификации. Поэтому при отказе сервера RADIUS пользователи могут потерять доступ к сети, что приведёт к перебоям в работе служб аутентификации и авторизации.
Сложность развертывания: Развертывание и настройка серверов RADIUS требуют определенного уровня технической экспертизы. Поэтому RADIUS обычно развертывается в крупных корпоративных сетях и интернет-провайдерами. В небольших сетях развертывание может быть более сложным.
Узкие места производительности: В крупномасштабных сетях каждый запрос аутентификации должен проходить через один сервер, что потенциально может привести к снижению производительности.
Что такое TACACS+
TACACS+ это протокол сетевой аутентификации и авторизации, предназначенный для предоставления серверам удаленного доступа централизованных услуг аутентификации, авторизации и учета. Он представляет собой усовершенствованную версию протокола TACACS (Terminal Access Controller Access-Control System) и является проприетарным протоколом, разработанным Cisco. TACACS+ разделяет функции аутентификации, авторизации и учета, предлагая более надежный и гибкий механизм контроля доступа к сети. По сравнению с протоколом RADIUS он обеспечивает более высокий уровень безопасности и детализированный контроль доступа, поэтому широко используется многими организациями в отрасли.

Как работает TACACS+
Принцип работы TACACS+ заключается в том, что клиент инициирует запрос к серверу удаленного доступа сети. Сервер TACACS+ отвечает за проверку личности пользователя и предоставление разрешений на доступ. Конкретный процесс выглядит следующим образом:
Инициация: Пользователь отправляет запрос на сервер TACACS+ через сервер удаленного доступа сетевого устройства, чтобы проверить личность пользователя.
Проверка: После получения запроса сервер TACACS+ сравнивает предоставленные учетные данные со своей базой данных, чтобы проверить личность пользователя.
Авторизация: Если учетные данные пользователя действительны и аутентификация выполнена успешно, сервер TACACS+ принимает решения об авторизации на основе предварительно настроенных политик, чтобы определить, к каким ресурсам пользователь может получить доступ.
Ответ: Сервер аутентификации формирует ответ и отправляет его обратно исходному сетевому устройству. Если аутентификация прошла успешно, ответ будет содержать информацию об авторизации и другие параметры конфигурации. Если запрос пользователя на доступ отклонён, он не сможет получить доступ к необходимым ресурсам.
Преимущества и недостатки TACACS+
Преимущества TACACS+
Повышенная безопасность: TACACS+ обеспечивает более высокий уровень безопасности, шифруя весь трафик между клиентами и серверами и предоставляя строгие механизмы аутентификации, что помогает защитить учетные данные пользователей и сетевой трафик от несанкционированного доступа.
Масштабируемость: TACACS+ подходит для крупных корпоративных сетей и сетей поставщиков услуг, обеспечивая централизованное управление и гибкую настройку прав доступа, адаптируемую к сложным сетевым средам.
Детализированный контроль доступа: TACACS+ обеспечивает более точный контроль авторизации, позволяя администраторам точно настраивать разрешения с учётом ролей пользователей, типов устройств и других факторов для управления доступом пользователей к ресурсам.
Журнал аудита: TACACS+ может записывать подробные журналы аудита всех событий аутентификации, авторизации и учёта, помогая контролировать действия пользователей и оперативно устранять проблемы безопасности.
Недостатки TACACS+
Зависимость от поддержки поставщика: Поскольку TACACS+ является проприетарным протоколом, разработанным Cisco, он в основном зависит от поддержки и обслуживания со стороны Cisco. Не все сетевые устройства и серверы поддерживают TACACS+, что может ограничивать его использование в определённых средах.
Единая точка отказа: Подобно RADIUS, TACACS+ использует централизованную архитектуру. В случае отказа центрального сервера может произойти прерывание доступа к сети. Это риск, который необходимо учитывать.
Ограничения: Развертывание и настройка TACACS+ требуют высокой технической квалификации и значительных затрат, а для управления и обслуживания часто необходимо привлечение специализированного персонала. Поэтому TACACS+ обычно развертывают в сложных крупномасштабных сетях, которым требуется надежная безопасность. Для небольших или более простых сетей стоимость развертывания TACACS+ может быть непомерно высокой, что является ограничением, которое следует учитывать.
RADIUS и TACACS+: в чем разница
Порты протоколов: RADIUS работает с использованием протокола UDP, протокола без установления соединения, известного более высокой скоростью передачи, поскольку он не требует формального установления соединений между устройствами. Однако UDP не обладает надежностью, гарантирующей передачу данных. В отличие от него, TACACS+ работает по протоколу TCP, ориентированному на установление соединения. TCP обеспечивает надежную доставку пакетов, но за счет скорости передачи.
Безопасность: RADIUS шифрует только пакеты с паролями в запросах доступа, шифруя только сами пароли, в то время как остальные части пакета остаются незашифрованными и уязвимыми для перехвата. В отличие от этого, TACACS+ шифрует все содержимое всех пакетов в процессе аутентификации и авторизации, обеспечивая более комплексное решение для безопасности по сравнению с RADIUS.
Гибкость: RADIUS объединяет аутентификацию и авторизацию в единый унифицированный процесс, что, несмотря на эффективность, затрудняет детальное управление разрешениями каждого пользователя. TACACS+, с другой стороны, разделяет аутентификацию, авторизацию и учет на три отдельных процесса. Это позволяет администраторам точно настраивать разрешения с учетом таких факторов, как роли пользователей и типы устройств, обеспечивая точный контроль доступа каждого пользователя.
Применимость: RADIUS — это протокол открытого стандарта, первоначально разработанный для аутентификации и авторизации пользователей коммутируемого доступа и определённый IETF. Поэтому он широко применяется в различных сетевых средах, включая предприятия и поставщиков услуг. TACACS+, разработанный Cisco, является проприетарным протоколом, используемым главным образом для аутентификации и авторизации между устройствами Cisco, поэтому он чаще встречается в сетевых средах Cisco.
RADIUS и TACACS+: как выбрать
RADIUS и TACACS+: как выбрать между ними? Это зависит от конкретных требований вашего приложения и масштаба вашей сети:
Более широкая совместимость: Если в вашей сети используются устройства различных производителей, то RADIUS, несомненно, станет для вас лучшим выбором. По сравнению с TACACS+ протокол RADIUS поддерживается большим числом производителей, поскольку TACACS+ является проприетарным протоколом Cisco с более ограниченной областью применения.
Повышенная безопасность: Если ваша сеть предъявляет повышенные требования к безопасности, то TACACS+ несомненно является лучшим выбором. TACACS+ шифрует не только пароли пользователей, но и все пакеты данных, которыми обмениваются в ходе всего процесса аутентификации и авторизации. В отличие от этого, RADIUS шифрует только сами пароли, оставляя другие части пакета данных, например имена учетных записей, незашифрованными.
Масштаб сети: Если ваша сеть относительно проста и несложна, RADIUS подойдет лучше. Благодаря более простому развертыванию RADIUS не требует детального управления пользователями. Напротив, развертывание TACACS+ является сложным и требует выделенного персонала для обслуживания и детальной настройки пользователей. Поэтому TACACS+ лучше подходит для крупномасштабных корпоративных сетей и отраслей с повышенными требованиями к безопасности, таких как финансовый сектор.
Заключение
RADIUS и TACACS+ являются двумя наиболее известными протоколами AAA. Хотя они обладают схожими функциями, между ними все же есть некоторые различия. Например, они отличаются с точки зрения безопасности, используемых протоколов и соответствующих уровней применимости. Из этой статьи вы сможете узнать об их преимуществах, недостатках и различиях и выбрать протокол AAA, который лучше всего соответствует вашим потребностям. Если у вас возникнут дополнительные вопросы относительно RADIUS и TACACS+, свяжитесь с инженерами QSFPTEK с сертификатами CCIE/HCIE по адресу [email protected]. Наши инженеры предоставят вам всестороннюю поддержку.


Поделиться
