


Grundprinzipien und Funktionsweise von ARP
Autor Leslie
Datum 04/02/2024

ARP ist ein Protokoll, das in lokalen Netzwerken verwendet wird, um sich ändernde IP-Adressen festen physischen Adressen (MAC-Adressen) zuzuordnen, auch bekannt als Address Resolution Protocol (ARP). Es spielt eine entscheidende Rolle in der Netzwerkkommunikation und stellt sicher, dass Geräte miteinander kommunizieren können. In diesem Artikel erläutern wir die Definition, die Funktionsprinzipien und die Bedeutung von ARP in der Netzwerkkommunikation, um ein tieferes Verständnis des ARP-Protokolls zu vermitteln.
ARP: Erfahren Sie, was es ist
Was ist ARP
ARP ist ein Kommunikationsprotokoll, das verwendet wird, um IP-Adressen MAC-Adressen zuzuordnen und dadurch die Kommunikation zwischen mit dem Netzwerk verbundenen Geräten zu erleichtern. Die meisten Netzwerkgeräte verwenden IP-Adressen, um Nachrichten zu senden oder zu empfangen. Bei der Übertragung dieser IP-Pakete über ein LAN werden dann MAC-Adressen zur Kapselung verwendet. Um eine reibungslose Übertragung sicherzustellen, wird ARP verwendet, um die IP-Adresse des Zielgeräts für die Paketübertragung zu erhalten.

ARP-Typ
ARP besteht hauptsächlich aus vier Typen: Proxy ARP, Gratuitous ARP, Reverse ARP und Inverse ARP. Sehen wir uns die Einzelheiten jedes Typs an:
Proxy ARP: Proxy ARP ist eine Technologie, die verwendet wird, um Daten von einem Subnetz in ein anderes weiterzuleiten. Wenn ein Gerät in einem Subnetz die Kommunikation mit einem Gerät in einem anderen Subnetz anfordert, antwortet ein Gerät, das Proxy ARP verwendet, indem es das Datenpaket empfängt und an das Zielgerät weiterleitet. Proxy ARP erleichtert die Kommunikation zwischen Geräten in verschiedenen Subnetzen, ohne dass eine Weiterleitung durch einen Router erforderlich ist.
Gratuitous ARP: Gratuitous ARP fungiert als Verwaltungstool, indem es eine ARP-Anfrage an alle Geräte im Netzwerk sendet, um sie über eine bestimmte IP-Adresse und die dazugehörige MAC-Adresse zu informieren. Im Gegensatz zu standardmäßigen ARP-Anfragen dient Gratuitous ARP nicht dazu, MAC-Adressen zu ermitteln, sondern vielmehr dazu, den ARP-Cache anderer Geräte im Netzwerk zu aktualisieren.
Reverse ARP: Reverse ARP ist ein Protokoll, das im Gegensatz zu standardmäßigem ARP MAC-Adressen in IP-Adressen auflöst. Es wird typischerweise in bestimmten Szenarien verwendet, etwa wenn ein Gerät nur seine MAC-Adresse kennt und seine IP-Adresse mithilfe von Reverse ARP erhalten muss. Das Gerät sendet eine Reverse-ARP-Anfrage und bittet andere Geräte, seine IP-Adresse bereitzustellen, und das antwortende Gerät gibt seine IP-Adresse zurück.
Inverse ARP: Inverse ARP wird häufig verwendet, um Zuordnungen zwischen Netzwerkadressen und Sicherungsschichtadressen innerhalb von Frames herzustellen. Es ermöglicht Geräten, DLCIs zu verwenden, um die IP-Adressen entfernter Geräte zu ermitteln und dadurch Zuordnungen zwischen der Sicherungsschicht und der Netzwerkschicht herzustellen.
Wie funktioniert ARP
Wenn ein Gerät einem Local Area Network (LAN) beitritt, weist das Netzwerksystem ihm automatisch eine eindeutige IP-Adresse zur Identifizierung und Kommunikation innerhalb des Netzwerks zu. Das Address Resolution Protocol (ARP) ist ein Netzwerkprotokoll, das verwendet wird, um IP-Adressen MAC-Adressen zuzuordnen und so die Kommunikation zwischen Geräten zu erleichtern. Seine Funktionsweise ist wie folgt:
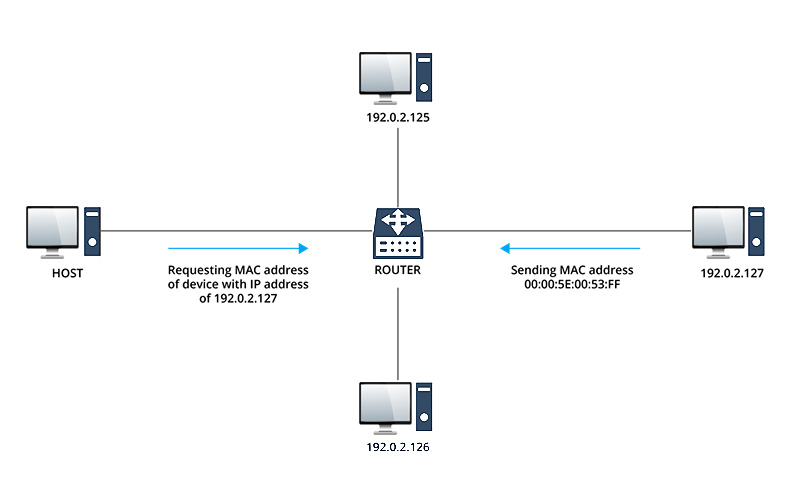
ARP-Anfrage: Wenn ein Gerät mit einem anderen Gerät kommunizieren muss, prüft es zunächst seinen ARP-Cache, um festzustellen, ob die Ziel-IP-Adresse bereits einer entsprechenden MAC-Adresse zugeordnet ist. Wenn kein passender Eintrag im Cache gefunden wird, sendet das Gerät eine ARP-Anfrage per Broadcast an alle Geräte im LAN und fordert die zur Ziel-IP-Adresse gehörende MAC-Adresse an.
ARP-Antwort: Nach dem Empfang einer ARP-Anfrage prüfen andere Geräte im Netzwerk, ob die Ziel-IP-Adresse mit ihrer eigenen übereinstimmt. Wenn eine Übereinstimmung vorliegt, sendet ein Gerät eine ARP-Antwortnachricht an das anfragende Gerät, die seine eigene MAC-Adresse enthält. Nach dem Empfang der ARP-Antwort aktualisiert das anfragende Gerät seinen ARP-Cache mit der neuen IP-zu-MAC-Adresszuordnung für zukünftige Kommunikation.
ARP-Cache-Aktualisierung: Nach dem Empfang einer ARP-Antwort speichert das Gerät die neue Zuordnung von IP- zu MAC-Adresse in seinem ARP-Cache und legt eine Timeout-Periode fest. Während dieser Timeout-Periode verwendet das Gerät diese Zuordnung weiterhin für die Kommunikation. Sobald die Zuordnung abläuft, sendet das Gerät eine neue ARP-Anfrage, um die Zuordnung zu aktualisieren.
Das ARP-Protokoll löst effektiv das Problem der Lokalisierung von Zielgeräten innerhalb eines LAN und macht die Kommunikation zwischen Geräten effizienter und zuverlässiger. Durch die Einrichtung und regelmäßige Aktualisierung von Zuordnungen zwischen IP-Adressen und MAC-Adressen stellt das ARP-Protokoll sicher, dass Geräte im Netzwerk einander präzise und schnell lokalisieren können, wodurch eine nahtlose Datenübertragung und Kommunikation ermöglicht wird.

ARP: Was sind die Vorteile
Verbesserung der Effizienz der Netzwerkkommunikation: ARP ordnet IP-Adressen MAC-Adressen zu, um die Effizienz der Netzwerkkommunikation zu verbessern. Wenn ein Gerät Daten an ein anderes Gerät im lokalen Netzwerk (LAN) senden muss, kann ARP direkt die mit der Ziel-IP-Adresse verknüpfte MAC-Adresse abrufen und so die Kommunikation erleichtern.
Vereinfachung der Netzwerkkonfiguration: Das ARP-Protokoll ordnet IP-Adressen automatisch MAC-Adressen zu und macht so eine manuelle Konfiguration ihrer Zuordnungen überflüssig. Diese Automatisierung vereinfacht die Netzwerkkonfiguration.
Reduzierung des Netzwerkverkehrs: ARP reduziert den Netzwerkverkehr durch Zwischenspeichern aufgelöster Adresszuordnungen. Sobald ein Gerät die MAC-Adresse eines Zielgeräts erlernt, speichert es die Zuordnung für die zukünftige Kommunikation in seinem lokalen ARP-Cache, wodurch häufige Broadcasts von ARP-Anfragen vermieden werden.
Schnelle Fehlerbehebung: ARP behebt Netzwerkprobleme schnell, indem es IP-zu-MAC-Adresszuordnungen überprüft. Es identifiziert falsche oder fehlende Zuordnungen, sodass Administratoren Probleme umgehend diagnostizieren und beheben können, wodurch die Netzwerkzuverlässigkeit gewährleistet wird.
ARP-Spoofing/ARP-Poisoning-Angriff: Was es ist
ARP-Spoofing, auch bekannt als ARP-Poisoning-Angriff, ist eine Art von Netzwerkangriffstechnik, die Schwachstellen im ARP-Protokoll ausnutzt, um Geräte in einem Netzwerk zu täuschen und sie dazu zu bringen, Netzwerkdaten an das falsche Ziel zu senden. Bei diesem Angriff sendet der Angreifer gefälschte ARP-Antwortnachrichten an das Ziel-LAN und bringt Netzwerkgeräte dazu, legitime IP-Adressen mit falschen MAC-Adressen zu verknüpfen. Sobald die falsche Zuordnung zwischen IP-Adressen und MAC-Adressen hergestellt ist, werden Netzwerkdaten an den Computer des Angreifers statt an das ursprünglich vorgesehene Zielgerät weitergeleitet. ARP-Spoofing-Angriffe stellen erhebliche Risiken dar, da Angreifer unbemerkt vom Opfer sensible Informationen heimlich stehlen können.
Darüber hinaus kann sich ARP-Spoofing zu anderen Formen von Netzwerkangriffen entwickeln, wie zum Beispiel:
Man-in-the-Middle-Angriff (MITM): Ein MITM-Angriff ist eine Art Abhörangriff, bei dem sich der Angreifer zwischen die beiden Endpunkte der Kommunikation schaltet, sodass die kommunizierenden Parteien glauben, direkt miteinander zu kommunizieren, obwohl tatsächlich die gesamte Kommunikation vom Angreifer manipuliert oder überwacht wird. Dieser Angriff kann zum Diebstahl sensibler Informationen wie Benutzernamen, Passwörtern und Kreditkartendaten führen. Zu den Strategien zur Abwehr von MITM-Angriffen gehören die Verwendung verschlüsselter Kommunikationsprotokolle, der Einsatz virtueller privater Netzwerke (VPNs) und das Vermeiden von Verbindungen zu nicht vertrauenswürdigen öffentlichen WLAN-Netzwerken.
Denial-of-Service-Angriff (DoS-Angriff): Ein DoS-Angriff überflutet das Zielsystem, den Server oder das Netzwerk mit Datenverkehr, um Benutzer daran zu hindern, auf diese Ressourcen zuzugreifen. Angreifer senden große Mengen bösartigen Datenverkehrs oder Anfragen, um die Ressourcen des Zielsystems zu erschöpfen, was zu Systemabstürzen oder Dienstunterbrechungen führt. Diese Art von Angriff macht das Zielsystem unfähig, Dienste bereitzustellen, was zu Nichtverfügbarkeit oder Verzögerungen führt. Zu den Präventionsmaßnahmen gehören der Einsatz von Firewalls, Intrusion-Detection-Systemen und Intrusion-Prevention-Systemen.
Session-Hijacking: Beim Session-Hijacking stehlen Angreifer die Sitzungs-ID eines Benutzers und übernehmen die Kontrolle über die Websitzung des Benutzers, wobei sie sich als legitimer Benutzer ausgeben. Durch den Diebstahl der Sitzungs-ID können Angreifer die Aktivitäten des Benutzers in autorisierten Netzwerken imitieren, wie z. B. Anwendungen, E-Mails und Instant Messaging. Dieser Angriff kann dazu führen, dass Angreifer Zugriff auf vertrauliche Benutzerinformationen erhalten, nicht autorisierte Aktionen ausführen oder Benutzeridentitäten imitieren, um auf eingeschränkte Ressourcen zuzugreifen. Zu den gängigen Präventionsmaßnahmen gehören die Verwendung verschlüsselter Kommunikation, die Implementierung von Sitzungsverwaltung und -überwachung sowie die Verwendung von Multi-Faktor-Authentifizierung.
Fazit
Zusammenfassend lässt sich sagen, dass ARP eine entscheidende Rolle in der LAN-Kommunikation spielt, indem es IP-Adressen MAC-Adressen zuordnet. Während es die Netzwerkeffizienz verbessert, ist es anfällig für ARP-Spoofing-Angriffe, bei denen Daten an nicht autorisierte Ziele umgeleitet werden. Diese Angriffe können sich zu schwerwiegenderen Bedrohungen wie Man-in-the-Middle-Angriffen, Denial-of-Service-Angriffen und Session Hijacking ausweiten. Um Risiken zu mindern, sind robuste Sicherheitsmaßnahmen wie Verschlüsselung und Intrusion-Detection-Systeme unerlässlich. Wenn Sie weitere Fragen zu ARP haben, wenden Sie sich bitte gerne an die CCIE/HCIE-Ingenieure von QSFPTEK unter [email protected]. Unsere Ingenieure bieten Ihnen umfassenden Support.


Teilen
