


WEP vs. WPA vs. WPA2 vs. WPA3: Vergleich von Wi-Fi-Sicherheitstypen
Autor Yana
Datum 08/30/2024

Wi-Fi-Sicherheit schützt unsere Privatsphäre und Daten vor unbefugtem Zugriff und Abhören. Die Begriffe WEP, WPA, WPA2 und WPA3 tauchen häufig bei der Verwendung drahtloser Produkte auf, wie z. B. APs und Routern, aber worin besteht der Unterschied zwischen WEP vs. WPA vs. WPA2 vs. WPA3? Dieser Artikel erläutert die Unterschiede zwischen diesen vier Wi-Fi-Sicherheitsprotokollen, um Lesern zu helfen, ihre Netzwerke besser zu verstehen und zu schützen.
Was ist WEP?
Definition von Wired Equivalent Privacy
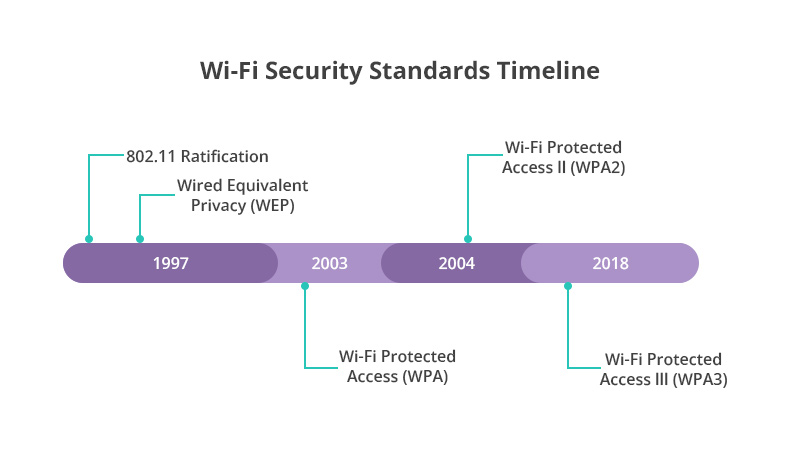
WEP, kurz für Wired Equivalent Privacy, wurde erstmals 1997 eingeführt, um drahtlos zwischen zwei Geräten übertragene Daten zu verschlüsseln und zu verhindern, dass unbefugte Benutzer ein drahtloses Netzwerk abhören oder in dieses eindringen. Das Funktionsprinzip von WEP besteht darin, Verschlüsselungsalgorithmen zu verwenden, um über das drahtlose Netzwerk übertragene Daten zu verschlüsseln. Es verwendet 64-Bit- und 128-Bit-Schlüssel zur Verschlüsselung von Daten und nutzt diese Schlüssel zur Authentifizierung und Entschlüsselung von Datenpaketen. Zu dieser Zeit steckte die Wi-Fi-Technologie noch in den Kinderschuhen, und man begann zu erkennen, dass ein Sicherheitsprotokoll erforderlich war, um unbefugten Zugriff und Abhören zu verhindern. WEP gilt als Meilenstein, da es der erste Standard war, der Sicherheit für Wi-Fi-Netzwerke bot.
Nachteile der WEP-Sicherheit
Einer der bedeutendsten Nachteile von WEP ist, dass die Schlüssel anfällig für Angriffe sind. Da WEP statische Schlüssel verwendet und Schwächen in seinem Verschlüsselungsalgorithmus aufweist, können Hacker einfache Tools und Techniken verwenden, um die WEP-Verschlüsselung zu knacken und leicht auf geschützte Wi-Fi-Netzwerke zuzugreifen.
Darüber hinaus weist WEP auch Schwachstellen auf, wie Replay-Angriffe und Wörterbuchangriffe, die die Netzwerksicherheit gefährden.
Was ist WPA?
Definition von Wi-Fi Protected Access
Wi-Fi Protected Access (WPA) wurde 2003 als direkte Reaktion auf und als Ersatz für die zunehmend offensichtlichen Schwachstellen der Wi-Fi Alliance im WEP-Verschlüsselungsstandard eingeführt. WEP war einer der frühesten Verschlüsselungsstandards, die von Wi-Fi-Netzwerken übernommen wurden, doch seine statischen Schlüssel und anfälligen Verschlüsselungsalgorithmen machten Netzwerkdaten anfällig für Diebstahl und Manipulation. Das Aufkommen von WPA schloss die Sicherheitslücken von WEP und bot einen zuverlässigeren Schutz für drahtlose Netzwerke.
Verbesserungen gegenüber dem WEP-Sicherheitsprotokoll
Temporal Key Authority Protocol (TKIP): WPA verwendet das TKIP-Protokoll, um für jedes übertragene Paket einen neuen Schlüssel zu generieren. Im Gegensatz zu WEP, das denselben statischen Schlüssel verwendet, reduziert TKIP die dem Angreifer verfügbaren Informationen, indem der Schlüssel regelmäßig geändert wird, wodurch es schwieriger wird, Pakete zu kapern.
Message Permission Check (MIC): WPA beinhaltet eine Nachrichtenberechtigungsprüfung, um festzustellen, ob ein Angreifer das Datenpaket abgefangen und verändert hat. Diese Funktion hilft, Angriffe und Datenmanipulation zu verhindern.
Was ist WPA2?
Definition von Wi-Fi Protected Access 2
WPA2 ist eine aktualisierte Version des WPA-Protokolls. Es wurde 2004 eingeführt, um sicherere drahtlose Netzwerkverbindungen bereitzustellen. WPA2 schützt Wi-Fi-Netzwerke durch Verschlüsselungs- und Authentifizierungsmechanismen. Wenn ein Gerät eine Verbindung zu einem geschützten Wi-Fi-Netzwerk herstellt, wird es zunächst authentifiziert, um sicherzustellen, dass nur autorisierte Benutzer darauf zugreifen können. Anschließend werden die Daten mit dem AES-Verschlüsselungsalgorithmus verschlüsselt, um die Datensicherheit während der Übertragung zu gewährleisten. Gleichzeitig verwendet WPA2 auch den Counter Mode des Cipher Block Chain Message Verification Code Protocol (CCMP), um die Integrität der Daten zu überprüfen und zu verhindern, dass die Daten manipuliert oder beschädigt werden.
Verbesserungen gegenüber dem WPA-Sicherheitsprotokoll
Starke Verschlüsselung: WPA2 verwendet den Advanced Encryption Standard (AES), der sicherer und zuverlässiger ist als die frühen Verschlüsselungsalgorithmen WEP und TKIP. Der AES-Algorithmus verwendet eine Schlüssellänge von 128 Bit oder 256 Bit, bietet einen höheren Verschlüsselungsschutz und verhindert effektiv verschiedene Angriffe auf Wi-Fi-Netzwerke.
Robuste Authentifizierung: WPA2 unterstützt zwei Authentifizierungsmodi: WPA2-Personal und WPA2-Enterprise. Im individuellen Modus wird in der Regel ein Pre-Shared Key (PSK) verwendet, d. h., das Passwort für das Wi-Fi-Netzwerk wird zwischen dem Access Point und dem verbundenen Gerät geteilt. Der Enterprise-Modus verwendet das komplexere Extensible Authentication Protocol (EAP), um über einen separaten Authentifizierungsserver individuelle Anmeldedaten für jeden Benutzer oder jedes Gerät bereitzustellen.
Was ist WPA3?
Definition von Wi-Fi Protected Access 3
WPA3 ist das neueste Wi-Fi-Sicherheitsprotokoll, das 2018 von der Wi-Fi Alliance veröffentlicht wurde. Als Nachfolger von WPA2 wurde WPA3 entwickelt, um robustere Sicherheitsvorkehrungen bereitzustellen, einige der Sicherheitslücken und Angriffsmethoden in WPA2 zu beheben und privaten sowie geschäftlichen Nutzern eine sicherere Wi-Fi-Verbindung zu bieten.
Verbesserungen gegenüber dem WPA 2-Sicherheitsprotokoll
Stärkere Datenverschlüsselung
WPA3 verwendet einen personalisierten Datenverschlüsselungsmechanismus, der für jede Datenübertragung einen eindeutigen Verschlüsselungsschlüssel bereitstellt. Im Vergleich zu WPA2 verfügt WPA3 über längere Verschlüsselungsschlüssel und verwendet einen 192-Bit-Schlüssel für den persönlichen Modus sowie einen 256-Bit-Schlüssel für den Unternehmensmodus, wodurch Datensicherheit und Datenschutz erheblich verbessert werden.
Höhere Netzwerksicherheit
In WPA3 wird der AES-Verschlüsselungsalgorithmus über das SAE-Protokoll implementiert, das robustere Verschlüsselungsalgorithmen und sicherere Methoden für den Austausch essenzieller Daten einsetzt, wodurch Offline-Angriffe und Versuche zum Erraten von Passwörtern wirksam verhindert und die Netzwerksicherheit verbessert werden.
Verbesserter Schutz vor Brute-Force-Angriffen
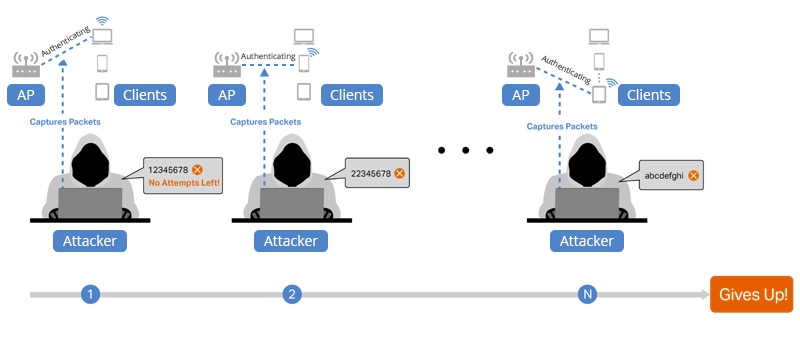
WPA3 bietet verbesserten Schutz vor Brute-Force-Angriffen und schützt Benutzer vor Wörterbuchangriffen und Brute-Force-Cracking. Durch die Begrenzung der Anzahl der Versuche und die Verwendung komplexerer Verschlüsselungsschlüssel verhindert WPA3, dass Hacker Wi-Fi-Passwörter und Zugangsdaten per Brute-Force knacken.
Sicherheitsschutz auf Unternehmensniveau
WPA3-Enterprise verbessert die Sicherheit auf Basis von WPA2-Enterprise weiter, indem der WPA3-Enterprise-192-Bit-Modus eingeführt und die Stärke der Passwortabwehr verbessert wird. Gleichzeitig verwendet WPA3-Enterprise den sichereren HMAC-SHA-384-Algorithmus für Schlüsselexport und -bestätigung und stärkt so den Datenschutz.
Offener Netzwerkschutz
WPA3 führt OWE (Opportunistic Wireless Encryption) ein, das einen sichereren Schutz für die Übertragung von Benutzerdaten über offene Netzwerke bietet. OWE verwendet den Diffie-Hellman-Schlüsselaustauschalgorithmus für den Schlüsselaustausch und verschlüsselt die Übertragung von Benutzerdaten, wodurch wirksam verhindert wird, dass illegale Angreifer auf Daten zugreifen und diese stehlen.
Benötigen Sie den WPA3-Wi-Fi-Sicherheitstyp?
Die Sicherheit von WPA3 ist wesentlich höher als die von WPA2, und es wird empfohlen, WPA3 zum Schutz des Wi-Fi-Netzwerks zu verwenden, sofern die tatsächlichen Bedingungen erfüllt sind. Der Übergang von WPA2 zu WPA3 erfolgt jedoch schrittweise, und es kann aufgrund von Geräteaktualisierungen oder Softwareupdates zu einer Übergangsphase kommen. Vor dem Wechsel zu WPA3 können Sie aktualisierte Sicherheits-Patches verwenden, die Passwortkomplexität erhöhen usw., um die Sicherheit des aktuellen Wi-Fi-Netzwerks zu verbessern.
WEP vs. WPA vs. WPA2 vs. WPA3 Wireless-Netzwerksicherheit: Was sind die Unterschiede?
Die Unterschiede zwischen WEP vs. WPA vs. WPA2 vs. WPA3 sind in der folgenden Tabelle dargestellt.
Wie wählt man die richtigen Sicherheitsprotokolle für drahtlose Netzwerke aus?
WEP ist ein veraltetes Wi-Fi-Sicherheitsprotokoll und sollte vermieden werden. WPA ist eine Alternative zu WEP und verwendet eine robustere Verschlüsselung. Derzeit ist WPA2 das dominierende drahtlose Sicherheitsprotokoll. Die meisten aktuellen Geräte, einschließlich Smartphones, Laptops und Wireless Access Points, haben integrierte Unterstützung für WPA2. Obwohl WPA3 das fortschrittlichste Sicherheitsprotokoll ist, ist es aufgrund von Kompatibilitätsproblemen noch nicht so verbreitet wie WPA2.
Daher wird empfohlen, dass Sie das geeignete Wi-Fi-Sicherheitsprotokoll in dieser Reihenfolge auswählen.
Bevorzugt: Wählen Sie nach Möglichkeit WPA3, das das höchste Sicherheitsniveau bietet.
Zweitbeste Wahl: Wenn WPA3 nicht unterstützt wird, ist WPA2 die sicherste und am breitesten unterstützte Wahl.
Vermeiden Sie die Verwendung von WEP und WPA, es sei denn, es gibt keine andere Wahl, und nur für Netzwerke, die keine sensiblen Daten betreffen.
Fazit
Die Wi-Fi-Sicherheit hat sich von WEP zu WPA3 verbessert, wobei jede Protokollgeneration die Verschlüsselungstechnologie und Sicherheit verbessert hat. WEP war das erste Sicherheitsprotokoll, aber WPA ersetzte es, weil es leicht zu knacken war. WPA verbesserte die Netzwerksicherheit durch die Einführung dynamischer Schlüsselverwaltung und stärkerer Verschlüsselung. WPA2 verstärkte die Verschlüsselung weiter und wurde zu einem heute weit verbreiteten Standard, während WPA3 auf dieser Grundlage aufbaut, indem es fortschrittlichere Sicherheitsfunktionen und Schutzmechanismen bereitstellt.


Teilen
