


Wie konfiguriert man VLAN (Virtual LAN) auf S5300-Switches?
Autor Aiyden
Datum 12/11/2023

Was ist VLAN?
Ein VLAN (Virtual Local Area Network) ist eine Gruppe von Endstationen, die so konfiguriert sind, dass sie kommunizieren, als befänden sie sich in derselben Verbindung. Physisch können sie sich jedoch in einem oder in verschiedenen LAN-Segmenten befinden. Mit anderen Worten: Man kann VLAN verwenden, um das Netzwerk auf der Sicherungsschicht bzw. Schicht 2 in logisch getrennte Einheiten zu segmentieren. Beispielsweise gibt es VLAN 1, VLAN2 und VLAN 3; die Geräte im selben VLAN können miteinander kommunizieren, selbst wenn sie sich physisch in verschiedenen LAN-Segmenten befinden.
Die Segmentierung von VLANs basiert auf einer logischen Verbindung unter Berücksichtigung spezifischer Funktionen oder Anwendungen anstelle eines physischen LANs.
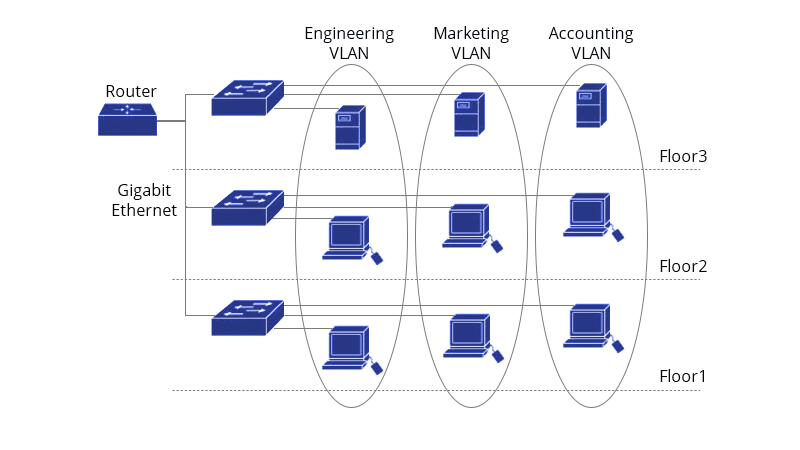
Jeder Switch-Port kann zu einem VLAN mit Broadcast-Segmenten gehören. Die Unicast-, Broadcast- und Multicast-Pakete werden an die dedizierten Endstations-Ports im selben VLAN gesendet. Netzwerkbetreiber sollten für jedes VLAN eine VLAN-Schnittstelle oder Switched Virtual Interface (SVI) auf Layer 3 konfigurieren, um die Kommunikation zwischen VLANs zu ermöglichen. Ein Router oder eine Bridge sollte verwendet werden, um Pakete an Endstations-Ports in verschiedenen VLANs weiterzuleiten.
Was ist Dot1Q?
Dot1Q (IEEE 802.1Q) ist ein Netzwerkstandard, der VLAN im IEEE 802.3 Ethernet-Netzwerk unterstützt. Im Wesentlichen umschließt er das VLAN-Tag eines privaten Netzwerks mit dem eines öffentlichen Netzwerks. Dieses doppelt getaggte Paket durchläuft das Backbone-Netzwerk des ISP und erstellt so einen relativ einfachen Layer-2-(L2)-VPN-Tunnel für Benutzer. Das Dot1Q Tunnel-Protokoll ist einfach zu verwalten. Es ist nicht auf Signalisierungsunterstützung angewiesen und wird häufig in Unternehmensnetzwerken mit L3-Switches oder kleinen Metropolitan Area Networks (MANs) verwendet.
Switches mit Dot1Q-Tunnel-Funktion eignen sich gut für diesen Zweck. Diese Funktion ist ideal für Benutzer, die eine kostengünstige und kompakte Layer-2-VPN-Lösung benötigen. Sie wird bei Kleinanwendern, die VPN-Netzwerke benötigen, zunehmend beliebter. Wichtig ist, dass das P-Gerät innerhalb des Netzes des Netzbetreibers die Dot1Q-Tunnel-Funktion nicht unterstützen muss. Das bedeutet, dass herkömmliche L3-Switches die Anforderungen vollständig erfüllen können und dem Netzbetreiber Kosteneinsparungen ermöglichen.
Wie konfiguriert man VLAN? - Eine Schritt-für-Schritt-Anleitung
Hinzufügen oder Löschen von VLANs
Um VLAN zu konfigurieren, führen Sie die folgenden Befehle aus. Der erste Schritt besteht darin, VLANs zu erstellen. Das GVRP-Protokoll kann verwendet werden, um das VLAN dynamisch hinzuzufügen oder zu löschen.
Konfiguration des Ports zum VLAN des Switches
Nachdem Sie im ersten Schritt die VLANs erstellt haben, sollten Sie nun die Ports dem zugewiesenen VLAN zuordnen. Die folgenden Befehle zeigen Ihnen, wie Sie einen Switch-Port auf Switches der S5300-Serie Layer 2 einem VLAN zuweisen. Jeder Port verfügt über ein Standard-VLAN und eine PVID
Übrigens unterstützen die Switch-Ports fünf Modi: den Zugriffsmodus, den Relaismodus, den VLAN-Tunnelmodus, den VLAN-Übersetzungsmodus und den VLAN-Tunnel-Uplink-Modus.
Der Access-Modus zeigt an, dass der Port nur zu einem VLAN gehört; nur der ungetaggte Ethernet-Frame kann gesendet und empfangen werden.
Der Relay-Modus kann Ports zu mehreren VLANs gruppieren und die weiterzuleitenden Pakettypen sowie die Anzahl der VLANs (getaggter Ethernet-Frame) konfigurieren.
Der VLAN-übersetzende Tunnelmodus ist ein Untermodus, der auf dem Relay-Modus basiert. Der Port durchsucht die VLAN-Übersetzungstabelle anhand des VLAN-Tags der empfangenen Pakete, um das entsprechende SPVLAN zu erhalten, und anschließend ersetzt der Switching-Chip das ursprüngliche Tag durch SPVLAN oder fügt das SPVLAN-Tag der äußeren Schicht des ursprünglichen Tags hinzu. Wenn die Pakete aus dem Port weitergeleitet werden, wird das SPVLAN durch das ursprüngliche Tag ersetzt oder das SPVLAN-Tag wird zwangsweise entfernt. Daher lässt der Switch verschiedene VLAN-Partitionen, die auf das Netzwerk zugreifen, außer Acht und leitet sie dann unverändert an das andere Subnetz weiter, das den anderen Port desselben Clients verbindet, wodurch eine transparente Übertragung realisiert wird.
Der VLAN-Tunnel-Uplink-Modus ist ein Untermodus, der auf dem Relay-Modus basiert. Die SPVLAN sollte gesetzt werden, wenn Pakete aus dem Port weitergeleitet werden. Wenn der Port die Pakete empfängt, werden ihre TPIDs überprüft. Wenn ein Unterschied auftritt oder es sich um ungetaggte Pakete handelt, wird ihnen das SPVLAN-Tag, das ihre eigene TPID enthält, als äußeres Tag hinzugefügt. Wenn der Port die Pakete empfängt, werden ihre TPIDs überprüft. Wenn ein Unterschied auftritt oder es sich um ungetaggte Pakete handelt, wird ihnen das SPVLAN-Tag, das ihre eigene TPID enthält, als äußeres Tag hinzugefügt.
Erstellen oder Löschen der VLAN-Schnittstelle
Sie müssen eine VLAN-Schnittstelle erstellen, um die IP-Adresse festzulegen
und Maske für Netzwerkmanagement oder Layer-3-Routing. Diese VLAN-Schnittstelle kann als zentraler Ausgang verwendet werden, wenn verschiedene VLANs kommunizieren müssen.
Überwachung der VLAN-Konfiguration und des Status
Führen Sie die folgenden Befehle im EXEC-Modus aus, um die Konfiguration und den Zustand von VLAN und Dot1Q-Tunnel zu überwachen.
Dot1Q Tunnel global aktivieren oder deaktivieren
Mit dem folgenden Befehl kann Dot1Q-Tunnel global aktiviert werden. Nach der Aktivierung arbeiten alle Switch-Ports als Downlink-Ports von Dot1Q standardmäßig tunneln und das SPVLAN-Tag auf die eingehenden Pakete setzen.
Alle verwalteten Switches von QSFPTEK mit VLAN-Unterstützung. Die genauen Schritte können je nach Serie variieren. Dieser Leitfaden zur VLAN-Switch-Konfiguration ist eine Kurzfassung, die auf den Layer-2-Switches der Serie S5300 basiert. Wenn Sie mehr über die Konfiguration von VLANs oder anderen Softwarefunktionen auf QSFPTEK-Switches erfahren möchten. Bitte lesen Sie das Konfigurations- und Befehlshandbuch auf der jeweiligen Switch-Produktseite.


Teilen
