


Was ist ein Network Packet Broker im Networking? NPBs erklärt
Autor Yana
Datum 03/29/2024

Network Packet Broker sind wesentliche Elemente, die dazu beitragen, die Ziele der Netzwerktransparenz und -optimierung zu erreichen und eine sichere und effiziente Datenübertragung zu gewährleisten. Angesichts des exponentiellen Wachstums der übertragenen Daten ist die Verwaltung, Überwachung und Sicherung des Netzwerk-Traffics zunehmend anspruchsvoll geworden. Hier kommen Network Packet Broker (NPBs) ins Spiel, die eine Lösung für diese sich entwickelnde Herausforderung bieten. Dieser Artikel bietet eine detaillierte Einführung in NPBs und soll Netzwerkadministratoren dabei unterstützen, fundierte Entscheidungen zu treffen.
Was ist NPB in einem Rechenzentrum, und warum benötigen Sie es?
Definition von Network Packet Brokers
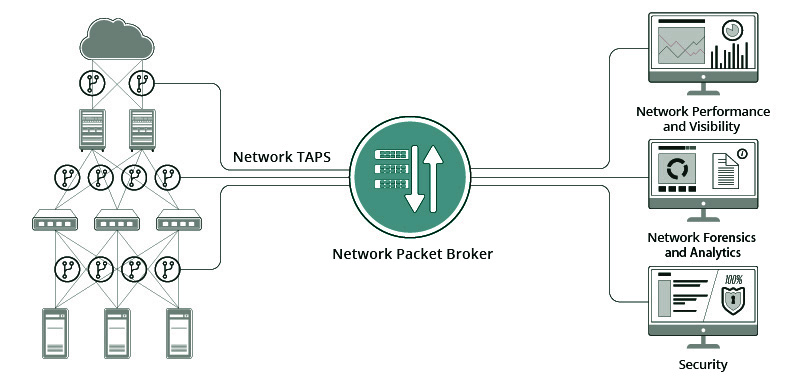
Network Packet Broker (NPB) erleichtert den Zugriff auf und die Analyse von Netzwerkverkehr, auch bekannt als „network packets“. Im Wesentlichen fungieren NPBs als Manager des Netzwerkverkehrs: Sie sammeln Daten von verschiedenen Netzwerkverbindungen, filtern sie und verteilen dann jedes Paket an das entsprechende Überwachungstool. Dieser Prozess steigert die Effizienz von Netzwerküberwachungs- und Sicherheitstools, indem er ihnen aufbereitete Daten aus verschiedenen Teilen des Netzwerks bereitstellt.
Warum benötigen Sie NPBs?
Network Packet Broker (NPBs) spielen eine zentrale Vermittlerrolle innerhalb der Netzwerkinfrastruktur von Rechenzentren. Sie erleichtern den effizienten Datenverkehrsfluss zwischen dem Netzwerk und Monitoring-/Sicherheitstools und stellen sicher, dass Daten zur Verarbeitung entsprechend weitergeleitet werden.
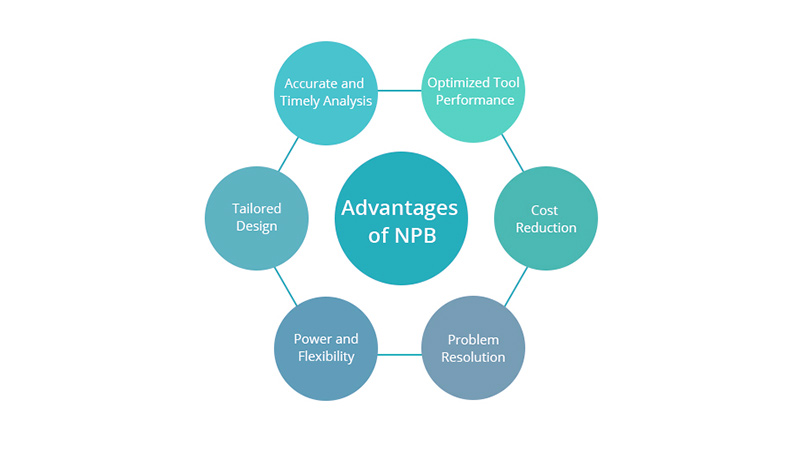
In Rechenzentren, in denen täglich ein beträchtliches Datenverkehrsvolumen verarbeitet wird, sind NPBs unverzichtbar. Sie tragen zum reibungslosen Betrieb des Netzwerks bei und gewährleisten, dass Sicherheits- und Überwachungstools die erforderlichen Daten erhalten. Ohne NPBs könnte es zu Netzwerküberlastungen kommen, was den Datenfluss zu Überwachungs- und Sicherheitstools beeinträchtigen und dadurch deren Fähigkeit gefährden würde, Sicherheitsbedrohungen zu erkennen und zu mindern.
Welche Probleme können Packet Broker lösen?
Network Packet Broker adressieren mehrere häufige Herausforderungen, denen Rechenzentrumsadministratoren begegnen:
Tool-Überlastung: Monitoring- und Sicherheitstools können überfordert werden, wenn sie mit übermäßigen Datenmengen überflutet werden.
Beseitigung von blinden Flecken: Durch die Bereitstellung von Sichtbarkeit des Netzwerkverkehrs beseitigen NPBs blinde Flecken innerhalb des Netzwerks. Diese verbesserte Sichtbarkeit ermöglicht es Administratoren, Sicherheitsvorfälle umgehend zu erkennen und darauf zu reagieren.
Verwaltung von Tool-Wildwuchs: Rechenzentren setzen häufig zahlreiche Monitoring- und Sicherheitstools ein, was eine Herausforderung für die Verwaltung darstellt. Network Packet Broker optimieren diesen Prozess, indem sie Tools konsolidieren und den Datenverkehr an das entsprechende Tool weiterleiten, wodurch die Komplexität reduziert und die Effizienz gesteigert wird.
Verringerung von Datenverkehrsüberlastung: Ohne einen Netzwerk-Paketbroker kann der Netzwerkverkehr überlastet sein, was zu verringerter Leistung und potenziellen Ausfallzeiten führt.
Häufige Anwendungen von NPB
Data-Center-Überwachung: Rechenzentren verarbeiten typischerweise enorme Mengen an Netzwerkverkehr, um Anwendungen und Dienste zu unterstützen. In diesem Umfeld werden NPBs häufig eingesetzt, um den Datenverkehr per Load Balancing zu verteilen, Pakete zu filtern und den Datenverkehr an mehrere Monitoring-Tools weiterzuleiten, um hohe Leistung und Verfügbarkeit sicherzustellen.
Überwachung von Cloud-Umgebungen: Da Unternehmen Workloads in die Cloud migrieren, wird die Überwachung von Cloud-Umgebungen entscheidend. In der Cloud können NPBs genutzt werden, um den Datenverkehr innerhalb der Cloud zu verwalten und zu optimieren und so die Leistung und Sicherheit von Cloud-Anwendungen zu gewährleisten.
Wie funktionieren Network Packet Broker im Networking?
Network Packet Brokers (NPBs) funktionieren, indem sie Netzwerkpakete von verschiedenen Netzwerkverbindungen erfassen, wie z. B. Switches oder Router unter Nutzung ihrer Netzwerkschnittstellen. Diese Geräte können mehrere Netzwerkverbindungen gleichzeitig verwalten und so die Aggregation von Datenverkehr aus verschiedenen Quellen ermöglichen. Nach dem Erfassen von Paketen verwenden NPBs Filter- und Weiterleitungsregeln, um anhand von Kriterien wie Protokolltyp, Quell-/Ziel-IP-Adressen, Portnummern oder Merkmalen auf Anwendungsebene das geeignete Ziel für jedes Paket zu bestimmen.
Neben der Filterung können NPBs zusätzliche Operationen an erfassten Paketen ausführen, darunter Deduplizierung (Beseitigung doppelter Pakete), Packet Slicing (Beibehaltung relevanter Paketsegmente) und Paketmodifikation (Änderung bestimmter Felder innerhalb von Paketen). Diese Operationen dienen dazu, die Effizienz von Monitoring-Tools zu verbessern und ihre Verarbeitungslast zu verringern. Anschließend werden verarbeitete Pakete anhand von Filter- und Manipulationsregeln an die relevanten Monitoring-Tools weitergeleitet. Dies kann durch verschiedene Methoden erfolgen, wie z. B. Load Balancing (Verteilung von Paketen auf mehrere Tools), Tunneling (Kapselung von Paketen in ein bestimmtes Protokoll zur Bereitstellung für Remote-Tools) oder Zeitmultiplexing (sequenzielles Weiterleiten von Paketen an verschiedene Tools).
Im Wesentlichen dienen Network Packet Brokers als zentralisierte und intelligente Traffic-Verteiler und stellen sicher, dass relevante Pakete an geeignete Überwachungs- und Sicherheitstools weitergeleitet werden. Durch die Optimierung des Netzwerkverkehrsflusses verbessern NPBs die Effizienz und Wirksamkeit dieser Tools und ermöglichen es Organisationen, ihre Netzwerkinfrastruktur kompetent zu überwachen und zu schützen.
NPBs vs. TAPs: Was sind die Unterschiede in der Anwendung?
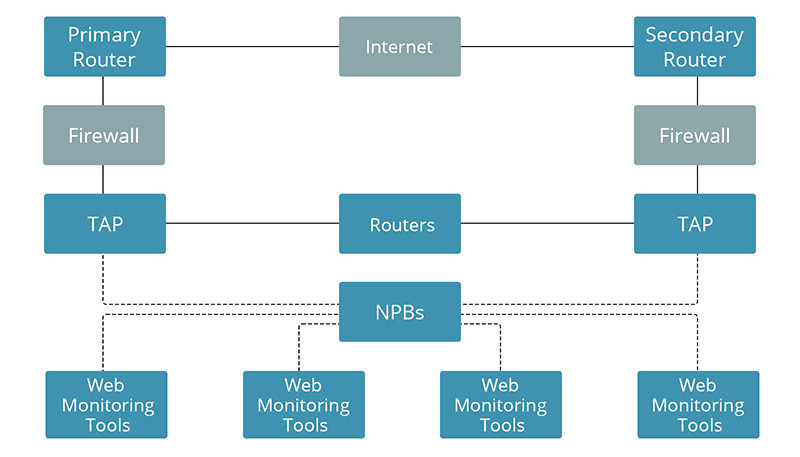
Netzwerksicherheitsteams nutzen TAPs und NPBs, um potenzielle Bedrohungen und Eindringversuche innerhalb des Netzwerks zu überwachen. TAPs werden eingesetzt, um vollständige Transparenz zu gewährleisten, während NPBs für die erweiterte Datenverkehrsverarbeitung und intelligente Verteilung verwendet werden, was effizientere Reaktionen bei der Bedrohungserkennung in Echtzeit ermöglicht. Doch worin bestehen die Unterschiede zwischen TAPs und NPBs?
Zweck und Funktion
NetworkTraffic Access Points sind passive Geräte, die einen nicht intrusiven Vollduplex-Zugriff auf Netzwerkverkehr bieten. Sie replizieren den gesamten Datenverkehr, der eine bestimmte Verbindung oder ein bestimmtes Segment durchläuft, und leiten ihn zur Untersuchung an Überwachungs- oder Analysewerkzeuge weiter.
Im Gegensatz dazu sind NPBs aktive Geräte mit multifunktionalen Fähigkeiten, die Datenverkehrsaggregation, Filterung, Lastverteilung, Paketmodifikation und intelligentes Traffic-Routing umfassen. Sie sammeln Netzwerkverkehr aus verschiedenen Quellen, setzen Richtlinien/Regeln durch und leiten den Datenverkehr an geeignete Überwachungs- oder Sicherheitstools weiter.
Ansatz zum Umgang mit Daten
NPBs verarbeiten den Netzwerkverkehr aktiv und führen Aufgaben wie Aggregation, Filterung, Lastverteilung und die Weiterleitung des Datenverkehrs an verschiedene Zielgeräte oder Tools aus. NPBs können Paketheader ändern, Daten bearbeiten und spezifische Anforderungen erfüllen.
Andererseits verfolgen Netzwerk-TAPs einen passiven Ansatz für das Netzwerk-Traffic-Management. Sie erfassen Netzwerkverkehr durch Duplizierung, ohne die Originaldaten zu verändern. TAPs nehmen keine Änderungen am Traffic vor und leiten ihn ausschließlich zur Analyse an Zielgeräte oder Tools weiter.
Auswirkung auf den Netzwerkverkehr
Network Packet Brokers spielen eine strategische Rolle im Netzwerkverkehrsmanagement und nutzen Methoden wie Verteilung, Lastverteilung und Filterung, um sicherzustellen, dass jedes Tool oder Gerät die erforderlichen Daten erhält. Sie optimieren die Verkehrsverteilung, um die Ressourcennutzung zu verbessern, Überlastungen zu vermeiden und Engpässe zu verringern.
Im Gegensatz dazu sind Netzwerk-Traffic-Access-Points darauf spezialisiert, Netzwerkverkehr zu erfassen, ohne dessen Übertragung zu beeinträchtigen. TAPs bieten umfassende Transparenz des Datenverkehrs und ermöglichen eine unterbrechungsfreie Überwachung und Analyse des gesamten Datenverkehrs ohne nachteilige Auswirkungen.
Einfluss auf das Netzwerkmanagement
Network Packet Broker konzentrieren sich in erster Linie auf die Handhabung und Verwaltung von Netzwerkverkehr sowie auf die Optimierung der Verkehrsverteilung und -verwaltung, während Netzwerk-TAPs darauf ausgerichtet sind, vollständige Transparenz über den Netzwerkverkehr für Überwachung, Sicherheitsanalyse und Compliance bereitzustellen. Sie erfüllen unterschiedliche Aufgaben im Netzwerkmanagement und in der Netzwerküberwachung und ergänzen sich gegenseitig, um einen effizienten Netzwerkbetrieb sowie wirksame Überwachungs- und Sicherheitspraktiken sicherzustellen.
Welche Faktoren sollten Sie bei der Auswahl eines Packet Brokers berücksichtigen?
Bei der Auswahl von Network Packet Brokers (NPBs) spielen mehrere wichtige Überlegungen eine Rolle:
Kapazität zur Verarbeitung von Netzwerkverkehr
Es ist unerlässlich sicherzustellen, dass NPBs das maximale Volumen des Netzwerkverkehrs bewältigen können, ohne Pakete zu verwerfen oder Latenzprobleme zu verursachen.
Filterfunktionalität
NPBs sollten über robuste Filterfunktionen verfügen, die die Klassifizierung des Datenverkehrs anhand verschiedener Kriterien ermöglichen, wie z. B. IP-Adresse, Protokoll oder Anwendung. Darüber hinaus sind Funktionen wie Packet Slicing, Deduplizierung und Maskierung von entscheidender Bedeutung.
Lastverteilung
Effektive NPBs sollten eine gleichmäßige Verteilung des Netzwerkverkehrs auf mehrere Geräte ermöglichen und so eine optimale Auslastung jedes Geräts sicherstellen. Dies verbessert nicht nur die Netzwerkleistung, sondern entlastet auch einzelne Geräte.
Kompatibilität
NPBs müssen sich nahtlos in verschiedene Geräte integrieren lassen, darunter Firewalls, Intrusion-Detection-Systeme und Tools zur Leistungsüberwachung. Sie sollten außerdem eine breite Palette von Protokollen unterstützen, um die Kompatibilität mit unterschiedlichen Netzwerkgeräten und Monitoring-Tools sicherzustellen.
Fazit
Network Packet Broker sind für die effektive Verwaltung, Überwachung und Sicherheit des Netzwerkverkehrs in großen Rechenzentren von entscheidender Bedeutung. Sie bieten unschätzbare Einblicke in den Netzwerkverkehr, verringern Überlastungen, optimieren die Integration von Überwachungs- und Sicherheitstools und verbessern die Gesamtleistung des Netzwerks. Durch die Priorisierung eines hochwertigen Network Packet Brokers können Rechenzentrumsadministratoren einen reibungslosen Netzwerkbetrieb aufrechterhalten und sicherstellen, dass Überwachungs- und Sicherheitstools auf die erforderlichen Daten zum Schutz des Netzwerks zugreifen können. Da die Datenübertragungsvolumina in Netzwerken steigen, dürfte die Bedeutung von NPB weiter zunehmen.


Teilen
