


QinQ vs. VLAN vs. VXLAN
Autor Yana
Datum 08/10/2023

Die VLAN-Technologie (Virtual Local Area Network) hebt Einschränkungen durch Entfernung und physischen Standort auf und vereinfacht das Netzwerkmanagement. Da jedoch die Anzahl der Geräte und Benutzer in großen Netzwerken wächst, stößt VLAN mit maximal 4094 VLANs und ineffizienter Auslastung von Netzwerkverbindungen an Grenzen. Um diese Herausforderungen zu bewältigen, sind VXLAN- (Virtual Extensible LAN) und QinQ-Technologien entstanden. Dieser Artikel wird diese drei Technologien veranschaulichen und vergleichen. In diesem Artikel werden diese drei Technologien, QinQ vs. VLAN vs. VXLAN, veranschaulicht und verglichen.
Übersicht über VLAN, VXLAN und QinQ
Was ist VLAN (Virtual LAN)?
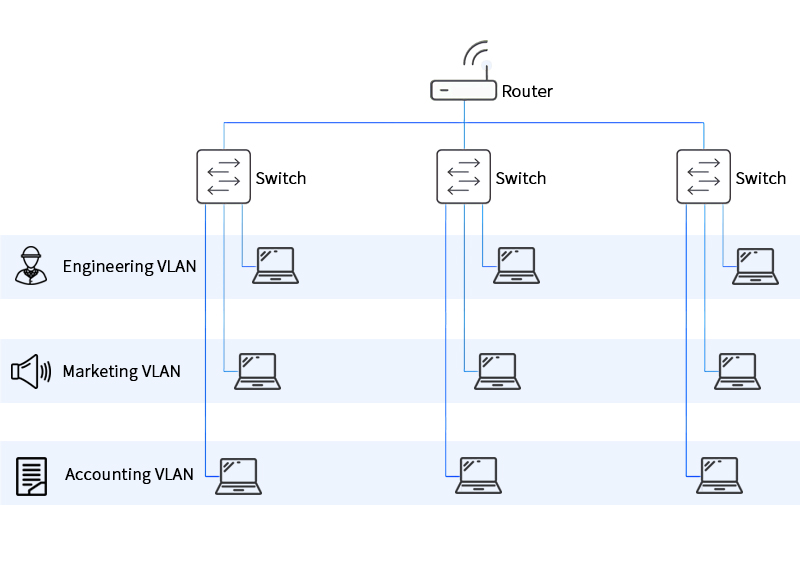
VLAN ist eine Technologie, die ein Netzwerk in mehrere Broadcast-Domänen unterteilt. Innerhalb jeder Broadcast-Domäne können Benutzer frei kommunizieren. Wenn es darum geht, Verbindungen zwischen unterschiedlichen VLANs herzustellen, gibt es zwei grundlegende Konzepte zu verstehen: VLAN-Tagging und Inter-VLAN-Routing.
Beim VLAN-Tagging wird Frames beim Durchlaufen von VLAN-Trunk-Ports eine eindeutige Kennung hinzugefügt, sodass Frames aus verschiedenen VLANs passieren können. Eine der Methoden für das Tagging ist IEEE 802.1Q. Die Konfiguration von VLANs ist unkompliziert und benutzerfreundlich, sowohl über CLI (Command Line Interface) als auch über webbasierte Benutzeroberflächen.
Was ist QinQ(802.1Q-in-802.1Q)?
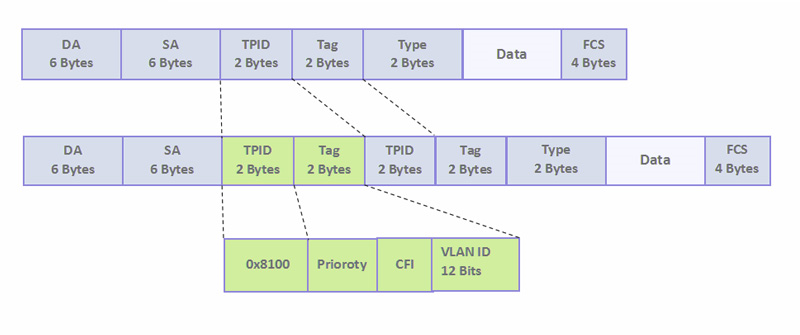
QinQ, auch als VLAN-Stacking oder Doppel-VLAN bezeichnet, ist unter IEEE 802.1ad standardisiert. Dabei wird das VLAN-Tag mit zwei Schichten gekapselt—einem inneren Tag des privaten Netzwerks und einem äußeren Tag des öffentlichen Netzwerks. Q-in-Q wird häufig in Carrier-Backbone-Netzwerken eingesetzt. Durch das Einbetten des VLAN-Tags eines privaten Netzwerks in das VLAN-Tag eines öffentlichen Netzwerks ermöglicht QinQ, dass Pakete mit dualem VLAN-Tag durch das Backbone-Netzwerk eines Carriers (das öffentliche Netzwerk) geleitet werden. Dieser Mechanismus erweitert die verfügbare VLAN-Kapazität und erleichtert eine präzisere Benutzerverwaltung.
Der IEEE 802.1Q-Standard spezifiziert ein 12-Bit-VLAN-ID-Feld, mit dem bis zu 4096 VLANs identifiziert werden können. Da Netzwerke jedoch weiter wachsen, ist diese Einschränkung zunehmend restriktiv geworden. Als Reaktion darauf führt IEEE 802.1ad, eine Erweiterung des 802.1Q-Standards, ein zusätzliches 802.1Q-Tag (als VLAN-Tag bezeichnet) in Pakete ein, die ursprünglich mit 802.1Q getaggt wurden. Diese Innovation erweitert die potenzielle Anzahl von VLANs auf 4094 x 4094. Solche doppelt getaggten Pakete werden als QinQ-Pakete bezeichnet.
QinQ-Pakete folgen einer standardisierten Struktur. Typischerweise ist ein 802.1Q-getaggtes Paket in ein zusätzliches 802.1Q-Tag verschachtelt, daher der Begriff "QinQ". Wenn Pakete das Netzwerk durchlaufen, werden sie innerhalb des öffentlichen Netzwerks anhand des äußeren VLAN-Tags geroutet. Das innere VLAN-Tag wird als Daten behandelt und durchläuft zusammen mit ihnen das öffentliche Netzwerk. Diese Dual-Tag-Konfiguration führt dazu, dass QinQ-Pakete im Vergleich zu standardmäßigen 802.1Q-VLAN-getaggten Paketen vier zusätzliche Bytes haben.
Es gibt zwei Hauptarten von QinQ-Implementierungen: Basic QinQ und Selective QinQ.
Basic QinQ verwendet einen portbasierten Tagging-Ansatz. Wenn ein Paket an einer Schnittstelle mit aktiviertem VLAN VPN eintrifft, versieht der Switch das Paket mit seinem standardmäßigen VLAN-Tag. Unabhängig davon, ob das eingehende Paket bereits getaggt ist oder nicht, ist das Ergebnis dasselbe. Wenn es bereits getaggt ist, besitzt es zwei VLAN-Tags; wenn nicht, erhält es ein VLAN-Tag mit dem Switch-Port.
Selektives QinQ umfasst die Funktionen von einfachem QinQ und bietet zugleich ein höheres Maß an Flexibilität. Es identifiziert das innere VLAN-Tag eines Pakets anhand der MAC-Adresse, des IP-Protokolls, der Quell-IP-Adresse und des VLAN-Tags und bestimmt anschließend, welches Tag hinzugefügt werden soll.
Was ist VXLAN (Virtual Extensible LAN)?
VXLAN, auch bekannt als Virtual Extensible LAN, ist eine Technologie, die es ermöglicht, Layer-2-Overlay-Netzwerke auf einem Layer-3-Netzwerk mithilfe der MAC-Adresse-in-User-Datagram-Protocol (MAC-in-UDP)-Kapselung aufzubauen. Im Rechenzentrum entwickelt sich VXLAN zum dominierenden Protokoll für die Erstellung von Overlay-Netzwerken, die auf dem physischen Netzwerk aufsetzen und die Implementierung virtueller Netzwerke erleichtern. Durch die Nutzung des VXLAN-Protokolls können Rechenzentrumsnetzwerke effektiv virtualisiert werden, während gleichzeitig die Anforderungen mandantenfähiger Rechenzentren erfüllt werden, indem umfangreiche Segmentierungsfunktionen in großem Maßstab bereitgestellt werden. Im Wesentlichen bietet VXLAN ähnliche Dienste wie VLAN, jedoch mit verbesserter Erweiterbarkeit und Flexibilität. Wie QinQ folgen VXLAN-Pakete einem einheitlichen Format. Bei der VXLAN-MAC-in-UDP-Kapselung werden die ursprünglichen Pakete mit einem VXLAN-Header versehen und anschließend in ein UDP-IP-Paket eingefügt. Hier ist ein einfaches Diagramm zur Veranschaulichung des Konzepts.
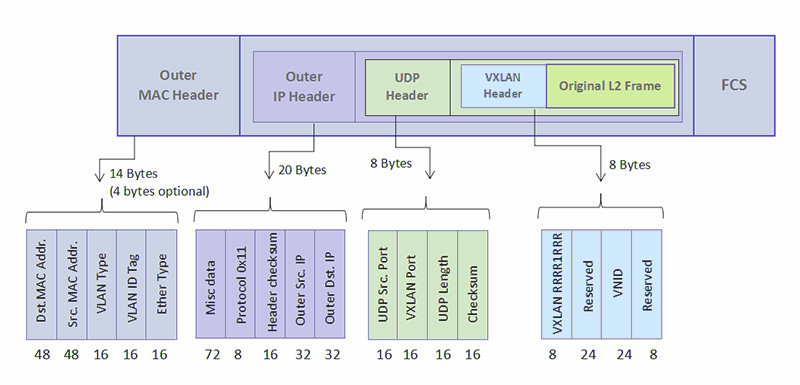
VXLAN-Header: Besteht aus einem 24-Bit Virtual Network Identifier (VNID), der zur Identifizierung von Layer 2-Segmenten und zur Aufrechterhaltung der Layer 2-Isolierung zwischen ihnen verwendet wird. Alle 24 Bits innerhalb des VNID definieren die maximal 16 Millionen LAN-Segmente, die VXLAN unterstützen kann.
Äußerer UDP-Header: Der VTEP (VXLAN Tunnel Endpoint) weist den Quellport innerhalb des UDP-Headers zu, wobei der Zielport typischerweise UDP-Port 4789 ist.
Äußerer IP-Header: Enthält eine Quell-IP-Adresse, die dem Quell-VTEP zugeordnet ist und mit der Quelle des inneren Frames korreliert.
Äußerer Ethernet-Header: Die Quell-MAC-Adresse im äußeren Ethernet-Header entspricht dem VTEP, der mit der Quelle des inneren Frames verknüpft ist.
Die QSFPTEK Layer-3-Switches der S5600-Serie und S7600-Serie unterstützen VXLAN und andere Rechenzentrumsfunktionen, die auf hohe Leistung ausgelegt sind.


Die Unterschiede zwischen QinQ, VLAN und VXLAN
VLANs wurden verwendet, um verschiedene Probleme zu lösen, darunter die Isolierung von Layer-2-Netzwerken, die Verhinderung von Flooding und die Funktion als Routing-Schnittstellen. Die Fähigkeit zur Unterstützung von VLANs ist heute in Systemen und Netzwerkgeräten wie Ethernet-Switches, Routern und Firewalls weit verbreitet. Der Schwerpunkt dieses Dokuments liegt jedoch hauptsächlich auf VLAN-Tagging. VLAN-Tagging spielt eine Schlüsselrolle bei der Erleichterung der Kommunikation zwischen verschiedenen VLANs.
Wie bereits erwähnt, verwendet VLAN-Tagging entweder das IEEE 802.1Q-Protokoll oder ISL (Inter-Switch Link), um Frames, die verschiedene VLANs durchlaufen, Tags hinzuzufügen. Frames, die dieser Tagging-Methode unterliegen, tragen ein einzelnes Tag. Im Gegensatz dazu bietet die QinQ-Technologie eine größere Flexibilität als VLAN. Dies zeigt sich in ihrer Fähigkeit, eingehende Frames oder Pakete selektiv mit Tags zu versehen. Darüber hinaus behebt das äußere VLAN-Tag effektiv die Einschränkungen endlicher VLAN-IDs. Gleichzeitig mindert das eindeutige innere Tag Konflikte zwischen privaten und öffentlichen VLAN-IDs und bietet eine einfache Layer 2 VPN-Lösung, die sowohl für kleine als auch für große Unternehmensnetzwerke geeignet ist.
In Bezug auf VXLAN bietet es bis zu einem gewissen Grad eine ähnliche Funktionalität wie QinQ, doch seine Betriebsschicht bietet eine größere Erweiterbarkeit. VXLAN verwendet MAC-in-UDP-Kapselung, wodurch der Umfang von Layer-2-Netzwerken erheblich erweitert wird. Mit der Entwicklung des Cloud Computing sind die Anforderungen der Mandanten an die Netzwerkinfrastruktur anspruchsvoller geworden, insbesondere in virtualisierten Rechenzentren. Dieses Phänomen erhöht den Bedarf an robusten Layer-2-Netzwerken.
Die MAC-in-UDP-Implementierung unterstützt die Verwendung von 24-Bit-VNIDs und erleichtert damit das Hosting mehrerer Mandanten innerhalb eines einzelnen Rechenzentrums, während physische Distanzbeschränkungen und Bereitstellungshindernisse überwunden werden. Infolgedessen haben VXLANs in den letzten Jahren in Cloud-Computing- und Virtualisierungsumgebungen an Bedeutung gewonnen. Im Vergleich zu VLAN und QinQ ist die VXLAN-Technologie jedoch teurer und komplexer. Daher enthalten nicht alle VLAN-Switches diese Funktionalität.
Fazit
QinQ vs. VLAN vs. VXLAN: Jede Technologie erfüllt einzigartige Netzwerkanforderungen. QinQ überzeugt beim Stapeln und Erweitern von VLANs. VLAN organisiert Netzwerke, während VXLAN über MAC-in-UDP skaliert. Die Wahl hängt von den jeweiligen Details ab: QinQ bietet erweiterte VLANs, VLAN ist grundlegend, und VXLAN bietet vielseitige Virtualisierung. Da sich VLAN-Technologie und Layer-2/3-Netzwerke weiterentwickeln, adressieren fortschrittliche Lösungen wie QinQ und VXLAN aktuelle Herausforderungen und verbessern die Effizienz für die Zukunft.


Teilen
