


Virtual Private LAN Service (VPLS) erklärt
Autor Yana
Datum 03/19/2024

Virtual Private LAN Service (VPLS) ist eine zentrale Netzwerktechnologie, die darauf ausgelegt ist, die traditionelle Local Area Network (LAN)-Umgebung über eine Wide Area Network (WAN)-Infrastruktur zu emulieren. Da Unternehmen weiter expandieren und die Globalisierung vorantreiben, entwickelt sich VPLS zu einer effektiven Netzwerkarchitekturlösung, die breite Aufmerksamkeit und Akzeptanz findet. Dieser Artikel befasst sich mit der Funktionsweise von VPLS, seinen Schlüsselkonzepten und seinen Anwendungen in Unternehmensnetzwerken, um den Lesern ein umfassendes Verständnis und die Nutzung dieser leistungsstarken Netzwerktechnologie zu vermitteln.
VPLS verstehen
Was ist VPLS im Networking?
VPLS steht für Virtual Private LAN Service. Es ist eine Netzwerktechnologie, die es ermöglicht, mehrere Standorte so zu verbinden, als befänden sie sich im selben LAN (Local Area Network), selbst wenn sie geografisch verteilt sind. Im Wesentlichen erweitert VPLS die Funktionalität eines traditionellen LAN über eine WAN-Infrastruktur. Dies wird erreicht, indem ein virtuelles LAN erstellt wird, das sich über mehrere physische Standorte erstreckt und eine nahtlose Kommunikation zwischen Geräten ermöglicht, als wären sie alle mit demselben physischen Switch oder Router verbunden. Dies ist besonders nützlich für Organisationen mit mehreren Büros oder Niederlassungen, die Ressourcen gemeinsam nutzen und effizient über ein großes geografisches Gebiet kommunizieren müssen.

Wichtige Komponenten von VPLS
Customer Edge (CE)-Geräte: Die CE-Geräte befinden sich am Standort des Kunden und dienen als Einstiegspunkt in das VPLS-Netzwerk. Sie umfassen typischerweise Switches, Router oder andere Netzwerkgeräte, die dem Kunden gehören und von ihm verwaltet werden. Die CE-Geräte sind dafür verantwortlich, das lokale Netzwerk des Kunden mit dem VPLS-Netzwerk zu verbinden und den Datenverkehr zu kapseln, bevor er über das Netzwerk gesendet wird.
Provider-Edge-(PE)-Geräte: Die PE-Geräte befinden sich am Rand des Netzwerks des Dienstanbieters und fungieren als Schnittstelle zwischen dem Kundennetzwerk und dem MPLS-Kernnetzwerk. PE-Geräte sind für den Aufbau und die Aufrechterhaltung von Pseudowire-Verbindungen mit anderen PE-Geräten verantwortlich und übernehmen außerdem Funktionen wie Kapselung, Entkapselung und Weiterleitung von VPLS-Datenverkehr.
Core-MPLS-Netzwerk: Das Core-MPLS-Netzwerk bildet das Rückgrat des VPLS-Dienstes und stellt die Infrastruktur für die Übertragung von Datenverkehr zwischen verschiedenen PE-Geräten bereit. Es besteht aus MPLS-fähigen Routern und Switches, die über Hochgeschwindigkeitsverbindungen miteinander verbunden sind. Das MPLS-Netzwerk nutzt Label Switched Paths (LSPs), um Datenverkehr zwischen PE-Geräten auf Basis der jedem Pseudowire zugewiesenen MPLS-Labels effizient weiterzuleiten.
Wie funktioniert der VPLS-Dienst?
VPLS emuliert den Betrieb eines herkömmlichen Ethernet-LANs und erweitert dessen Reichweite über ein Netzwerk miteinander verbundener Geräte. Unabhängig von der geografischen Verteilung Ihrer Standorte kommunizieren Ihre Geräte nahtlos, als wären sie Teil eines einzigen lokalen Netzwerks. Durch die Einrichtung virtueller Bridges zwischen entfernten Standorten erleichtert VPLS die Konnektivität zwischen verschiedenen Standorten. Dies wird durch die Konfiguration von VLANs auf den Netzwerkgeräten Ihres Dienstanbieters erreicht.
Wenn die Aufgabe darin besteht, mehrere Standorte über ein Wide Area Network (WAN) miteinander zu verbinden, bietet VPLS eine sichere und skalierbare Lösung. Dieser Ansatz gewährleistet Zuverlässigkeit und Leistung ähnlich wie bei einem herkömmlichen LAN und berücksichtigt zugleich die vielfältigen Anforderungen verteilter Betriebsabläufe.
Ist ein VPLS-Netzwerk eine sichere Option für mein Unternehmen?
VPLS (Virtual Private LAN Service) kann eine sichere Option für Unternehmen sein; es zeichnet sich aufgrund seiner einzigartigen Any-to-Any-Konnektivitätsfunktion in Verbindung mit robusten Failover-Mechanismen als äußerst sichere Methode für die Datenübertragung aus.
Im Gegensatz zu herkömmlichen Methoden arbeitet VPLS mit internen Routing-Protokollen, anstatt sich auf die eines Serviceproviders zu verlassen. Dadurch wird sichergestellt, dass sensible Informationen wie IP-Adressen und Routing-Pfade vor Serviceprovidern verborgen bleiben, wodurch Unternehmen die volle Autonomie über ihre Datenübertragungsprozesse erhalten.
Ein inhärenter Vorteil von VPLS liegt in seiner Fähigkeit, erhöhte Sicherheit zu bieten, ohne die Geschwindigkeit zu beeinträchtigen oder Latenzprobleme zu verursachen. Diese Kombination aus erhöhter Sicherheit und nahtloser Leistung macht VPLS zur idealen Wahl für Unternehmen, die eine zuverlässige und sichere Lösung zur Datenübertragung suchen.
Welche Vorteile bietet eine VPLS-Lösung im Vergleich zu anderen Lösungen?
Aus der Perspektive eines Service Providers
Aus Sicht der Dienstanbieter bietet Virtual Private LAN Service (VPLS) die Möglichkeit, Einnahmequellen zu diversifizieren. Durch die Einführung dieses innovativen Ethernet-Dienstes können Anbieter neue Marktsegmente erschließen und unterschiedliche Bandbreitenanforderungen bedienen. Darüber hinaus erhöht die Implementierung ausgefeilter Service Level Agreements (SLAs) die Attraktivität des Angebots weiter und gewährleistet Kundenzufriedenheit und -treue.
Aus Sicht der Servicequalität
Bei der Berücksichtigung der Dienstqualität bietet Virtual Private LAN Service (VPLS) die Flexibilität, verschiedene QoS-Stufen abzudecken. Dazu gehört die Bereitstellung dedizierter Dienste mit garantierter Bandbreite und minimaler Latenz, die speziell auf VoIP-Anwendungen zugeschnitten sind. Darüber hinaus zeichnet sich VPLS im Vergleich zu herkömmlichen Diensten durch seine Einfachheit und Kosteneffizienz aus, was sich in minimierten Betriebsausgaben (OpEx) niederschlägt. Durch den Einsatz von VPLS können Betreiber ihre Abläufe effizient optimieren und gleichzeitig eine hochwertige Dienstbereitstellung aufrechterhalten, wodurch Kosten optimiert und die Gesamtleistung verbessert werden.
Aus Sicht des Kunden
Aus Kundensicht bietet VPLS mehrere Vorteile. Es erleichtert die Anbindung aller Unternehmensstandorte an ein Ethernet-basiertes virtuelles privates Netzwerk (VPN) und gewährleistet so ein sicheres, schnelles und konsistentes Netzwerkerlebnis. Darüber hinaus ermöglicht VPLS eine nahtlose Standortverlagerung für Benutzer und unterstützt Organisationen angeblich dabei, ihre Netzwerkverbindungen effektiv zu verwalten und gleichzeitig die Kosten zu kontrollieren.
Berichten zufolge bietet VPLS im Vergleich zu Standleitungen eine größere Bandbreite zu vergleichbaren Kosten. Diese Technologie ist in Schwellenländern besonders attraktiv, wo Nutzer Preisreduzierungen von bis zu 30 % sowie eine höhere Bandbreite beobachtet haben, wenn sie Mietleitungsverträge durch VPLS ersetzen.
VPLS eignet sich gut für die Verbindung mehrerer Standorte innerhalb von Ballungsräumen und kann als Alternative oder Ergänzung zu LAN-zu-LAN-Diensten dienen. Seine Fähigkeit, verschiedene Verkehrstypen zu unterstützen, einschließlich älterer Protokolle neben IP, macht es besonders geeignet für Organisationen, die auf veraltete Protokolle angewiesen sind, um ihren Betrieb durchzuführen.
MPLS vs. VPLS: Was ist der Unterschied? Und wie wählt man aus?
Wie unterscheidet sich VPLS von MPLS?
Obwohl beide Technologien Verbindungen mit geringer Latenz zwischen entfernten Standorten bieten und VPLS auf MPLS-Infrastruktur basiert, gibt es entscheidende Unterschiede zwischen den beiden. MPLS dient als Routing-Technik, die Daten effizient von einem Punkt zum anderen überträgt, während VPLS als Netzwerkarchitektur fungiert, die Mehrpunkt-Konnektivität unter Nutzung von MPLS ermöglicht.
Unternehmen bevorzugen MPLS aufgrund seiner Skalierbarkeit, Anpassungsfähigkeit an verschiedene Protokolle und Fähigkeit, unterschiedliche Verkehrstypen zu verarbeiten. Wenn Sie ein tieferes Verständnis von MPLS erlangen möchten, können Sie diesen Artikel lesen: MPLS und VPN, was ist der Unterschied?
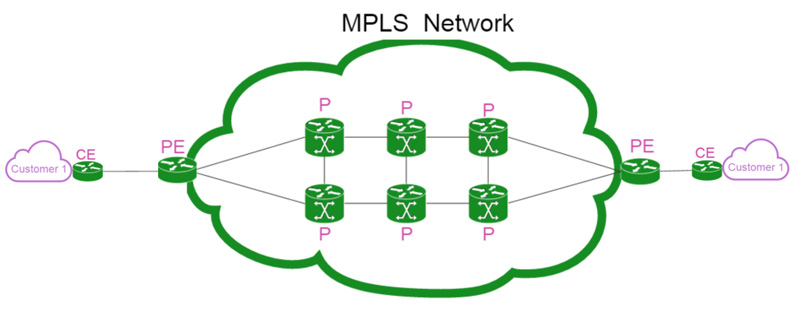
VPLS übertrifft MPLS jedoch in Bezug auf Geschwindigkeit und Sicherheit. Obwohl es eine komplexere Einrichtung erfordert und höhere Kosten verursacht, hauptsächlich aufgrund der Notwendigkeit einer Full-Mesh-Konnektivität, sinken die Ausgaben allmählich. Infolgedessen erwägen viele Organisationen, VPLS in ihre bestehenden MPLS-Lösungen zu integrieren, da die Kosten überschaubarer werden.
MPLS und VPLS: Welches ist das Richtige für Sie?
Wie Sie nun erfahren haben, dient VPLS als Methode und nicht selbst als Kommunikationsprotokoll. MPLS hingegen erleichtert die Zusammenschaltung mehrerer Netzwerke zur gemeinsamen Nutzung von Ressourcen. Daher stehen VPLS und MPLS nicht unbedingt miteinander im Wettbewerb.
Durch den Einsatz von VPLS können Sie die Effizienz und Geschwindigkeit nutzen, die der MPLS-Technologie innewohnen. Darüber hinaus können Sie die Sicherheit Ihrer lokalen Netzwerke ähnlich wie bei einem gut implementierten VPN aufrechterhalten, einschließlich einiger kostenloser VPN-Dienste. Diese Konfiguration bietet den Vorteil, sowohl IP- als auch Nicht-IP-Datenverkehr nahtlos zu transportieren.
Anstatt es als Wahl zwischen VPLS und MPLS zu betrachten, geht es vielmehr darum zu verstehen, wie sie sich gegenseitig ergänzen und Ihre Organisation bei der gemeinsamen Nutzung von Ressourcen unterstützen können. Für Organisationen mit nur wenigen Standorten oder solche, die ihre Netzwerkinfrastruktur nicht verwalten möchten, kann die Nutzung von Cloud-Anwendungen eine praktikable Alternative sein.
Fazit
Zusammenfassend lässt sich sagen, dass VPLS (Virtual Private LAN Service) die Vernetzung revolutioniert, indem es LAN-Funktionalität über WANs erweitert und eine nahtlose Kommunikation über verteilte Standorte hinweg ermöglicht. Seine robuste Architektur gewährleistet sichere Datenübertragung, Skalierbarkeit und Kosteneffizienz. Die Integration von VPLS mit MPLS bietet eine verbesserte Leistung. Der Einsatz von VPLS neben anderen Lösungen ist für moderne Organisationen, die sich in vernetzten Netzwerken bewegen, von entscheidender Bedeutung.


Teilen
