


Was ist ein Firewall-Gerät und warum benötigt ein Unternehmen es?
Autor Moore
Datum 11/17/2023

In unserer heutigen digitalen Landschaft, die durch allgegenwärtige Konnektivität gekennzeichnet ist, ist der Schutz unserer digitalen Ressourcen von größter Bedeutung. Die Firewall fungiert als primärer Abwehrmechanismus und stellt ein ausgeklügeltes Netzwerksicherheitssystem dar, das sorgfältig entwickelt wurde, um unsere Geräte vor Cyberbedrohungen zu schützen. Dieser umfassende Leitfaden befasst sich mit den Feinheiten von Firewalls, erläutert ihre verschiedenen Typen, Funktionen und ihre zentrale Rolle bei der Aufrechterhaltung einer robusten Netzwerksicherheit.
Was ist eine Firewall?
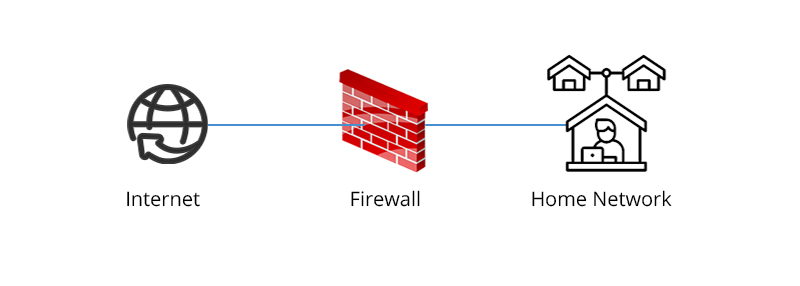
Eine Firewall dient als wachsamer Wächter und errichtet eine Barriere zwischen dem Computer eines Benutzers und dem riesigen Netzwerk. Stellen Sie sie sich als digitalen Türsteher vor, der jedes Datenpaket sorgfältig prüft, das in Ihr Gerät hinein- oder aus ihm herausgelangen möchte. Als erste Verteidigungslinie vereitelt sie unbefugten Zugriff und verstärkt Barrieren gegen Cyber-Eindringlinge.
Verschiedene Arten von Firewalls
Firewalls mit Paketfilterung:
Diese Firewalls prüfen Datenpakete anhand vordefinierter Regeln und lassen den Datenverkehr entsprechend zu oder blockieren ihn. Ihre Effizienz liegt in ihrer Einfachheit, was sie zu einer gängigen Wahl für den privaten Gebrauch macht.
Stateful-Inspection-Firewalls:
Diese Firewalls gehen über die Paketprüfung hinaus und verfolgen den Zustand aktiver Verbindungen. Dadurch können sie differenziertere Entscheidungen treffen und die Sicherheit erhöhen, indem sie den Kontext von Datenübertragungen verstehen.
Proxy-Service-Firewalls:
Diese Firewall arbeitet auf der Anwendungsschicht; Proxy-Firewalls fungieren als Vermittler zwischen Benutzern und dem Internet. Sie bieten eine zusätzliche Ebene der Anonymität und Sicherheit, indem sie Datenanfragen im Namen der Benutzer bearbeiten.
Firewalls der nächsten Generation (NGFW):
NGFWs sind die neueste Weiterentwicklung; diese Firewall-Technologie integriert mehrere fortschrittliche Funktionen wie Intrusion Prevention, Deep Packet Inspection und Anwendungserkennung. Sie bieten einen umfassenden Ansatz für die Netzwerksicherheit und adressieren die Komplexität heutiger Cyberbedrohungen gekonnt.
Firewall für einheitliches Bedrohungsmanagement (UTM):
Ein Unified-Threat-Management-Gerät (UTM) kombiniert in der Regel die Funktionen einer Stateful-Inspection-Firewall, Intrusion Prevention und Antivirus auf lose miteinander verbundene Weise. Es kann zusätzliche Dienste umfassen, häufig einschließlich Cloud-Management. Die Designphilosophie hinter UTMs betont Einfachheit und Benutzerfreundlichkeit.
Wie funktioniert eine Firewall?
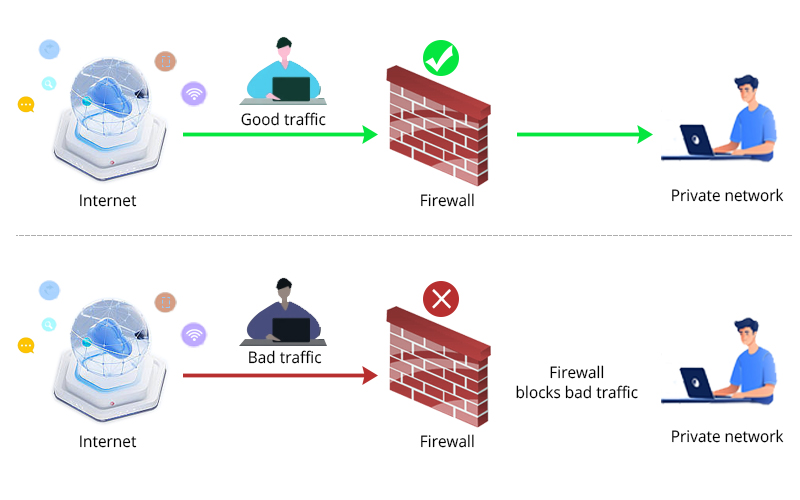
Das Verständnis der Feinheiten einer Firewall ist entscheidend—sie ähnelt einer sorgfältigen Zollkontrolle an der Grenze, bei der jedes Informationspaket geprüft wird. Die Firewall bewertet Datenpakete anhand vordefinierter Regeln und erkennt Anomalien oder potenzielle Bedrohungen. Eine erfolgreiche Prüfung ermöglicht es dem Paket, weitergeleitet zu werden, während markierte Inhalte umgehend blockiert werden. So wird sichergestellt, dass nur sichere und autorisierte Daten das Netzwerk durchqueren.
Warum sind Firewalls wichtig?
In einer Ära, die von der zunehmenden Raffinesse von Cyberbedrohungen geprägt ist, sind Firewalls unverzichtbar geworden. Als robuster Schutzschild sind sie entscheidend, um unbefugten Zugriff abzuwehren, sensible Informationen zu schützen und als wachsame Wächter gegen ein Spektrum digitaler Gegner, einschließlich Malware und Hacker, zu fungieren.
Wichtige Einsatzbereiche von Firewalls
Malware-Prävention:
Firewalls spielen eine entscheidende Rolle dabei, Malware daran zu hindern, in Ihr System einzudringen. Sie prüfen eingehende Daten auf bekannte bösartige Muster und verhindern, dass diese Ihr Gerät kompromittieren.
Zugriffskontrolle:
Durch die Durchsetzung von Zugriffskontrollrichtlinien beschränken Firewalls, wer auf Ihr Netzwerk zugreifen kann. Dies ist besonders kritisch in organisatorischen Umgebungen, in denen sensible Informationen vor unbefugtem Personal geschützt werden müssen.
Datenschutzgewährleistung:
Firewalls tragen zum Datenschutz bei, indem sie den Datenfluss in Ihr Netzwerk hinein und aus ihm heraus kontrollieren. Dies ist für Privatpersonen und Unternehmen gleichermaßen unerlässlich, um sensible Daten vor neugierigen Blicken zu schützen.
Funktionen der Firewall
Paketfilterung:
Die grundlegende Funktion der Paketfilterung besteht darin, einzelne Datenpakete zu prüfen und anhand vordefinierter Regeln zu entscheiden, ob sie zugelassen oder blockiert werden.
Network Address Translation (NAT):
NAT spielt eine wichtige Rolle bei der Erhöhung der Sicherheit, indem es interne IP-Adressen maskiert und es potenziellen Angreifern dadurch erschwert, bestimmte Geräte zu identifizieren und gezielt anzugreifen.
Unterstützung für Virtual Private Network (VPN):
Firewalls integrieren häufig VPN-Unterstützung, die eine sichere Kommunikation über das Internet durch den Aufbau verschlüsselter Tunnel ermöglicht. Diese Funktion ist unerlässlich, um die Vertraulichkeit und Integrität von Datenübertragungen zu wahren.
Vorteile der Verwendung von Firewall-Geräten
Verbesserte Sicherheit:
Der Hauptvorteil von Firewalls ist ihre erhöhte Sicherheit, die vor vielen Cyberbedrohungen schützt.
Datenschutz:
Firewalls tragen zum Datenschutz bei, indem sie den Datenfluss steuern und sicherstellen, dass sensible Informationen vertraulich bleiben.
Sorgenfreiheit:
Zu wissen, dass eine robuste Firewall vorhanden ist, bietet Sicherheit und ermöglicht es den Benutzern, sich sicher in der digitalen Landschaft zu bewegen.
Wie verwendet man Firewall-Schutz?
Die effektive Implementierung von Firewall-Schutz umfasst die Installation der Software. Regelmäßige Updates, Konfigurationsanpassungen basierend auf spezifischen Anforderungen und die proaktive Überwachung von Firewall-Protokollen sind unerlässlich, um optimale Sicherheit zu gewährleisten.
Firewalls auf Anwendungsebene und Proxy-Firewalls
Firewalls auf Anwendungsebene:
Diese fortschrittlichen Firewalls arbeiten agt auf der Anwendungsschicht des OSI-Modells und ermöglichen eine granularere Dateninspektion. Dies ermöglicht eine effektivere Erkennung bösartiger Aktivitäten.
Proxy-Firewalls:
Proxy-Firewalls fungieren als Vermittler, indem sie Datenanfragen im Namen der Benutzer abfangen und prüfen. Sie bieten eine zusätzliche Sicherheits- und Anonymitätsebene, insbesondere in Unternehmensumgebungen.
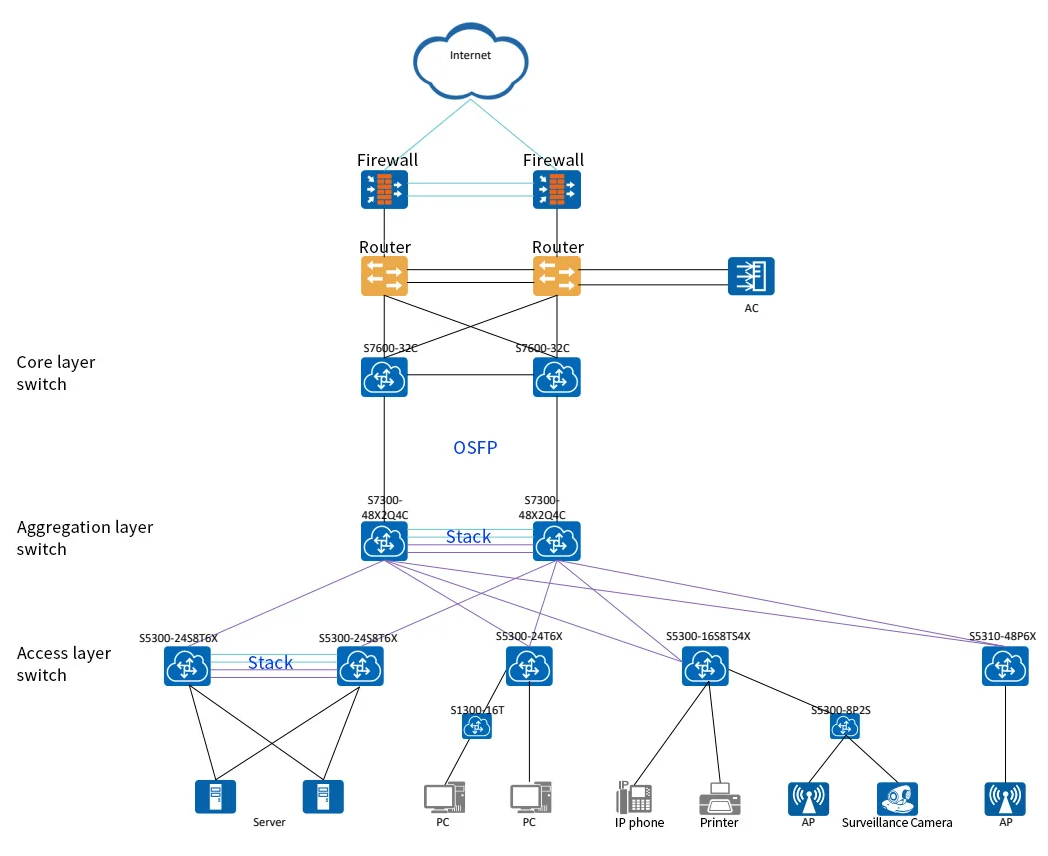
Hier ist eine Kundenerfolgsgeschichte zum Design einer Firewall-Anwendung durch QSFPTEK in einem Unternehmensnetzwerk:
Zugehöriges Produkt:


Die Bedeutung von NAT und VPN
Network Address Translation (NAT):
NAT ist entscheidend, um interne IP-Adressen zu verschleiern, die Angriffsfläche für potenzielle Angriffe zu verringern und es böswilligen Akteuren zu erschweren, bestimmte Geräte genau zu identifizieren.
Virtual Private Networks (VPNs):
VPN-Unterstützung in Firewalls gewährleistet sichere Kommunikation durch die Erstellung verschlüsselter Tunnel. Dies ist besonders wichtig für Remote-Mitarbeiter oder Organisationen mit geografisch verteilten Büros.
Die Zukunft der Netzwerksicherheit
Mit Blick auf die Zukunft umfasst die Zukunft der Netzwerksicherheit die Integration von künstlicher Intelligenz und maschinellem Lernen in Firewall-Systeme. Diese Technologien ermöglichen adaptive und proaktive Abwehrmaßnahmen, indem sie neu auftretende Bedrohungen in Echtzeit erkennen und eindämmen.
Es ist wichtig, den Unterschied zwischen Firewalls und Antivirensoftware klarzustellen. Während Firewalls sich auf die Kontrolle und Überwachung des Netzwerkverkehrs konzentrieren, ist Antivirensoftware darauf ausgelegt, Schadsoftware auf einzelnen Geräten zu erkennen und zu entfernen.
Obwohl Firewalls eine entscheidende Komponente der Netzwerksicherheit sind, haben sie Einschränkungen. Gegen bestimmte Angriffe sind sie möglicherweise nicht wirksam, und interne Bedrohungen können weiterhin Risiken darstellen. Betonen Sie die Notwendigkeit eines mehrschichtigen Sicherheitsansatzes, der Firewalls mit anderen Sicherheitsmaßnahmen kombiniert.
Fazit
Zusammenfassend lässt sich sagen, dass Firewalls die unbesungenen Helden der digitalen Welt sind, die unsere Geräte und Netzwerke unermüdlich vor einer Vielzahl von Cyberbedrohungen schützen. Durch das Verständnis ihrer Typen, Funktionen und der Netzwerksicherheitslandschaft können Einzelpersonen und Organisationen ihre digitalen Festungen stärken und sich sicher in der Online-Welt bewegen. Bleiben Sie informiert, bleiben Sie sicher.


Teilen
