


Was ist DHCP Snooping und wie funktioniert es?
Autor Leslie
Datum 03/22/2023

DHCP Snooping ist eine Sicherheitsfunktion, die ein Netzwerk vor unerwünschten DHCP-Servern (Dynamic Host Configuration Protocol) und anderen DHCP-basierten Angriffen schützt. Es ist eine Technologie, die der Netzwerkinfrastruktur eine zusätzliche Schutzschicht bietet, indem sie nur autorisierten Geräten erlaubt, IP-Adressen dynamisch zu beziehen. In diesem Artikel gehen wir ausführlich darauf ein, was DHCP Snooping ist, wie es funktioniert und vor welchen Arten von Angriffen es schützen kann.
Cisco Systems. (n.d.). DHCP Snooping Configuration Guide, Cisco IOS Release 12.2SX. Abgerufen von www.Cisco.com
Was ist DHCP?
Bevor wir uns mit DHCP Snooping befassen, sollten wir verstehen, was DHCP ist. DHCP (Dynamic Host Configuration Protocol) ist ein Netzwerkprotokoll, das Geräten im Netzwerk automatisch IP-Adressen zuweist. Ein DHCP-Server weist Netzwerkgeräten dynamisch IP-Adressen, Subnetzmasken, Standard-Gateways und andere Netzwerkkonfigurationsparameter zu. DHCP vereinfacht die Verwaltung von IP-Adressen in einem Netzwerk, indem es IP-Adressen bei Bedarf automatisch zuweist.
Leslie. (n.d.). DHCP-Bedeutung. QSFPTEK. Abgerufen am 12. April 2023 von PPPoE vs DHCP
Was ist DHCP Snooping?
DHCP Snooping ist eine Netzwerksicherheitstechnik, die böswillige Angriffe über das Dynamic Host Configuration Protocol (DHCP) verhindert. Wenn sie auf einem Switch aktiviert ist, zeichnet sie den DHCP-Nachrichtenaustausch an jedem Port des Netzwerks auf und speichert ihn in einer DHCP Snooping-Tabelle, die zeigt, welchen MAC-Adressen welche IP-Adressen zugewiesen wurden und wann die Zuweisungen ablaufen. Sie kann auch Angriffe durch gefälschte DHCP-Server verhindern und verbessert somit die Netzwerksicherheit und Zuverlässigkeit, indem sie verschiedene böswillige Angriffe wirksam verhindert.
Wie funktioniert IP DHCP Snooping?
Was sind DHCP-Spoofing-Angriffe?
Bei der Verwendung des DHCP-Protokolls zur Zuweisung von IP-Adressen an Hosts in einem Netzwerk können Angreifer DHCP-Spoofing-Angriffe ausnutzen, um gefälschte DHCP-Nachrichten zu senden und Hosts dazu zu verleiten, sich mit bösartigen DHCP-Servern zu verbinden, die vom Angreifer kontrolliert werden. Dies kann dazu führen, dass Hosts keine Verbindung zum Netzwerk herstellen können, oder sie für weitere Angriffe auf bösartige Websites umleiten.
So verhindern Sie DHCP-Spoofing-Angriffe
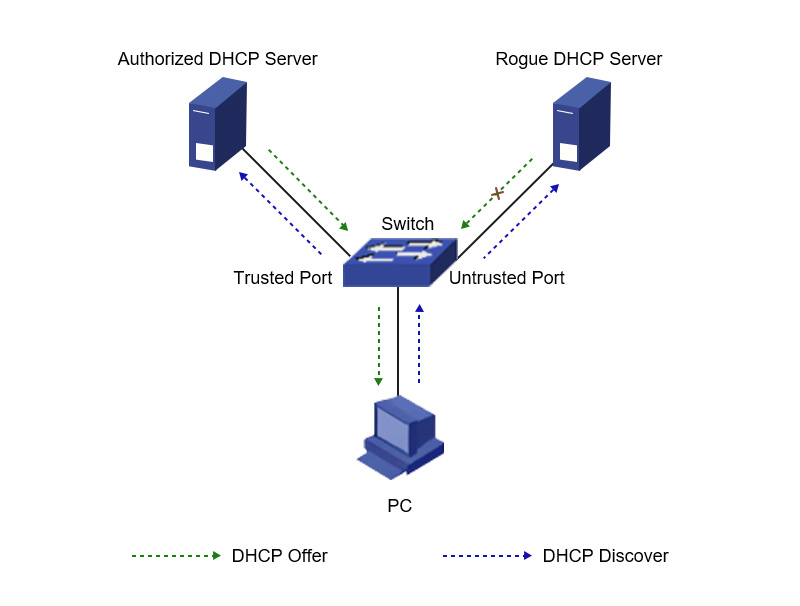
Zur Behebung dieses Problems wurde die DHCP-Snooping-Technologie entwickelt. Sie aktiviert den Netzwerk-Switch durch Aktivieren von DHCP Snooping, unterteilt DHCP-Ports in Trusted- und Untrusted-Ports und lernt alle MAC- und IP-Adressen, die über Trusted-Ports weitergeleitet werden. Wenn eine DHCP-Nachricht an einem Untrusted-Port eintrifft, überprüft der Switch, ob seine Quell-MAC- und IP-Adressen mit denen in der dynamischen Datenbank übereinstimmen. Stimmen sie nicht überein, verwirft der Switch die Nachricht und verhindert so DHCP-Spoofing-Angriffe. DHCP Snooping unterteilt Schnittstellen auf Switches typischerweise in Trusted-Ports und Untrusted-Ports.
So verhindern Sie DHCP-Server-Poisoning
Darüber hinaus kann DHCP-Snooping-Technologie auch verhindern, dass DHCP-Server vergiftet werden. Der Switch lernt alle MAC- und IP-Adressen von DHCP-Servern, die Trusted-Ports passieren, und speichert sie in einer dynamischen Datenbank. Wenn die DHCP-Nachricht eine IP-Adresse eines DHCP-Servers enthält, die nicht mit einer bekannten IP-Adresse eines DHCP-Servers in der dynamischen Datenbank übereinstimmt, verwirft der Switch die Nachricht, um zu verhindern, dass Angreifer DHCP-Server vergiften und falsche IP-Adressen an Hosts im Netzwerk senden.
Schließlich protokolliert der Switch alle DHCP-Nachrichten, die die Überprüfung nicht bestehen, im DHCP-Snooping-Protokoll, sodass Administratoren sie einsehen und die erforderlichen Maßnahmen ergreifen können. Auf diese Weise kann er die Netzwerksicherheit wirksam schützen und DHCP-Angriffe verhindern.

Gegen welche Angriffe kann DHCP Snooping schützen?
Bösartige DHCP-Server
DHCP Snooping dient in erster Linie der Abwehr nicht autorisierter DHCP-Server. Nicht autorisierte DHCP-Server sind Geräte, die so konfiguriert wurden, dass sie ohne Autorisierung IP-Adressen an Clients in einem Netzwerk verteilen. Diese Geräte können ernsthafte Sicherheitsprobleme verursachen, da sie zum Abfangen von Netzwerkverkehr oder zum Starten anderer Angriffsarten verwendet werden können.
DHCP Snooping kann vor nicht autorisierten DHCP-Servern schützen, indem DHCP-Nachrichten blockiert werden, die aus nicht vertrauenswürdigen Quellen stammen. Wenn ein nicht vertrauenswürdiger Host eine DHCP-Nachricht sendet, prüft der Switch die Nachricht und vergleicht sie mit der DHCP-Binding-Tabelle. Der Switch verwirft die Nachricht, wenn die Quell-MAC-Adresse nicht in der DHCP-Binding-Tabelle enthalten ist. Dadurch wird verhindert, dass nicht autorisierte Hosts IP-Adressen im Netzwerk verteilen.
DHCP-Spoofing und DHCP-Starvation
DHCP Snooping kann auch vor DHCP-basierten Angriffen schützen, wie DHCP-Spoofing und DHCP-Starvation. DHCP-Spoofing ist eine Art von Angriff, bei dem ein Angreifer gefälschte DHCP-Nachrichten an ein Netzwerk sendet, um IP-Adressen zu kapern. DHCP-Starvation ist ein Angriff, bei dem ein Angreifer das Netzwerk mit DHCP-Anfragen überflutet, wodurch dem DHCP-Server die verfügbaren IP-Adressen ausgehen.
So aktivieren Sie DHCP Snooping und welche Vorteile es bietet
DHCP aktivieren
Um DHCP Snooping in einem Netzwerk zu aktivieren, müssen Sie zunächst den DHCP-Server so konfigurieren, dass er gültige IP-Adressen und andere Netzwerkkonfigurationsparameter bereitstellt. Anschließend müssen Sie den Switch so konfigurieren, dass DHCP Snooping aktiviert wird, und die vertrauenswürdigen DHCP-Server und Schnittstellen angeben. Sie können auch weitere DHCP-Snooping-Funktionen wie DHCP-Ratenbegrenzung und DHCP-Optionsfilterung konfigurieren, um die Netzwerksicherheit weiter zu verbessern.
Vorteile von DHCP
Die Verwendung von DHCP Snooping in einer Netzwerkumgebung bietet mehrere Vorteile. Zu den wichtigsten Vorteilen gehören:
Verbesserte Netzwerksicherheit
Es verhindert, dass nicht autorisierte DHCP-Server IP-Adressen an unbefugte Geräte verteilen, was zur Verbesserung der Netzwerksicherheit beiträgt.
Verbesserte Netzwerkzuverlässigkeit
Es stellt sicher, dass nur autorisierte DHCP-Server zur Zuweisung von IP-Adressen verwendet werden, wodurch das Risiko von IP-Adresskonflikten und Netzwerkausfällen verringert wird.
Vereinfachtes Netzwerkmanagement
Es erleichtert die Verwaltung von IP-Adressen und Netzwerkeinstellungen, indem der Prozess der Zuweisung von IP-Adressen an Geräte automatisiert wird.
QSFPTEK DHCP-Snooping-Geräte
QSFPTEK bietet eine Reihe von Netzwerkgeräten mit DHCP-Snooping-Funktionalität an, darunter die S7600-48Y8C, S7600-24Y4C und S7600-24X2C aus der S7600-Serie sowie Switches der S7300-Serie. Diese Geräte bieten zusätzliche Funktionen über die DHCP-Unterstützung hinaus, wie Quality of Service (QoS) und Access Control Lists (ACL), um eine sichere Datenübertragung zu gewährleisten. Zusätzlich zu QoS- und ACL-Funktionen sind die Switches der S7300-Serie auch mit DDoS-Schutz für erhöhte Netzwerksicherheit ausgestattet.
Fazit
Zusammenfassend ist DHCP Snooping eine wesentliche Sicherheitsfunktion, die Netzwerke vor betrügerischen DHCP-Servern und anderen DHCP-basierten Angriffen schützt. QSFPTEK bietet eine Reihe von Geräten an, die DHCP-Snooping-Funktionalität unterstützen, sodass Netzwerkadministratoren diese Technologie einfach implementieren und ihre zahlreichen Vorteile nutzen können. Damit können Netzwerke vor potenziellen Angriffen geschützt werden und reibungslos funktionieren, wodurch sichergestellt wird, dass Daten sicher und effizient übertragen werden.


Teilen
