


Was ist der Unterschied zwischen RADIUS und TACACS+
Autor Leslie
Datum 03/25/2024

RADIUS und TACACS+ sind zwei der bekanntesten Protokolle im AAA-Framework und nahezu gleichbedeutend mit Netzwerksicherheit. Beide sind Protokolle, die für Netzwerkauthentifizierung, Autorisierung und Accounting verwendet werden. Obwohl sie auf den ersten Blick ähnlich erscheinen mögen, gibt es einige Unterschiede in Funktionalität und Design. Dieser Artikel stellt die Konzepte von RADIUS und TACACS+ vor und untersucht ihre Unterschiede.
Allgemeine Erläuterung von RADIUS und TACACS+
Was ist RADIUS
RADIUS ist ein Protokoll, das für Netzwerkauthentifizierung, Autorisierung und Accounting (AAA) verwendet wird. Es nutzt Zugangsserver des AAA-Protokolls und zielt darauf ab, sicherzustellen, dass Netzwerke und Netzwerkdienste vor unbefugtem Zugriff geschützt sind. Es wird häufig in Unternehmensnetzwerken und Netzwerken von Internetdienstanbietern eingesetzt und ermöglicht Benutzern, sich über einen einzigen Authentifizierungsserver zu authentifizieren und auf Netzwerkressourcen zuzugreifen. RADIUS besteht aus drei Hauptkomponenten: Authentifizierungsserver, Client (Netzwerkgeräte) und Accounting-Server. Es erreicht diese Funktionen durch die Kommunikation zwischen dem Authentifizierungsserver und den Netzwerkgeräten.
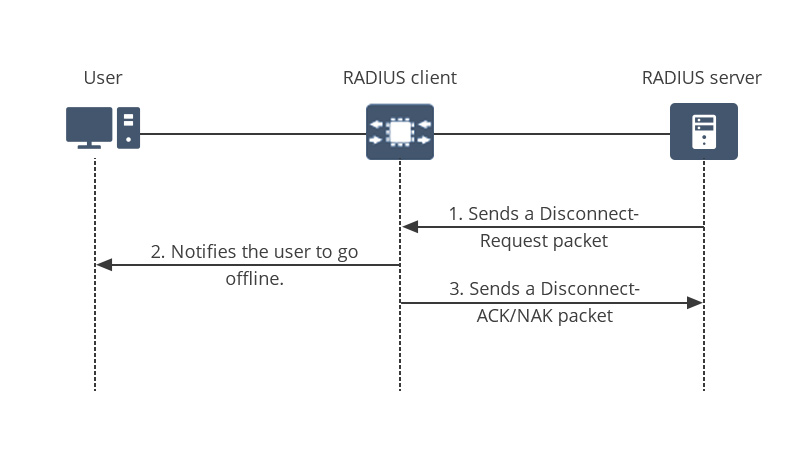
Wie RADIUS funktioniert
Das Funktionsprinzip von RADIUS umfasst die Verwaltung und Überprüfung der Identitäten von Netzwerkbenutzern über einen Authentifizierungsserver sowie die Autorisierung ihres Zugriffs auf Netzwerkressourcen auf Grundlage vordefinierter Richtlinien. Die konkreten Schritte sind wie folgt:
Initiierung: Erstens fungiert das Gerät des Benutzers als RADIUS-Client und sendet eine Verbindungsanfrage an den Netzwerkzugangsserver.
Weiterleitung: Anschließend leitet der Network Access Server (NAS) die Geräteanfrage des Benutzers an den RADIUS-Server weiter.
Authentifizierung: Wenn die Anfrage an den RADIUS-Server weitergeleitet wird, bewertet dieser die bereitgestellten Anmeldedaten anhand seiner vordefinierten Richtlinien und der Datenbank autorisierter Benutzer.
Antwort: Wenn die Authentifizierung erfolgreich ist, sendet der RADIUS-Server eine Authentifizierungsantwort an das Netzwerkgerät, die Autorisierungsinformationen und andere Konfigurationsparameter enthält und dem Gerät des Benutzers Zugriff auf die erforderlichen Ressourcen ermöglicht. Wenn sie nicht erfolgreich ist, wird der Zugriff verweigert.
Vorteile und Nachteile von RADIUS
Vorteile von RADIUS
Standardisierung: RADIUS ist ein standardisiertes Protokoll, das auf verschiedenen Netzwerkgeräten und -systemen, einschließlich Routern, Switches, drahtlosen Zugangspunkten und mehr, weitgehend unterstützt und eingesetzt wird.
Zentralisierte Verwaltung: RADIUS verwaltet die Benutzerauthentifizierung und Zugriffskontrolle zentral über dedizierte Server und bietet einen einheitlichen Rahmen für die Überwachung und Protokollierung von Benutzeraktivitäten. Dieser zentralisierte Ansatz vereinfacht die Netzwerkadministration und -wartung und gewährleistet gleichzeitig eine einheitliche Überwachung und Kontrolle.
Flexibilität: RADIUS bietet hohe Flexibilität und ermöglicht es Administratoren, Berechtigungen basierend auf Benutzerrollen, Gerätetypen oder spezifischen Umständen anzupassen. Es unterstützt verschiedene Authentifizierungsmethoden und Netzwerkgeräte und ermöglicht so ein adaptives und präzises Netzwerkzugriffsmanagement.
Universalität: RADIUS unterstützt eine breite Palette von Geräten über verschiedene Betriebssysteme hinweg und unterstützt das RADIUS-Protokoll, unabhängig von bestimmten Anbietern. Dies gewährleistet die Interoperabilität zwischen Geräten und macht es zu einer weit verbreiteten Standardlösung.
Nachteile von RADIUS
Single Point of Failure: Aufgrund seiner typischerweise zentralisierten Architektur ist RADIUS für die Authentifizierung auf einen zentralen Server angewiesen. Daher kann der Ausfall eines RADIUS-Servers Benutzer daran hindern, auf das Netzwerk zuzugreifen, was zu Unterbrechungen der Authentifizierungs- und Autorisierungsdienste führt.
Bereitstellungskomplexität: Die Bereitstellung und Konfiguration von RADIUS-Servern erfordert ein gewisses Maß an technischem Fachwissen. Daher wird RADIUS in der Regel in großen Unternehmensnetzwerken und von Internetdienstanbietern eingesetzt. Die Bereitstellung kann für kleinere Netzwerke komplexer sein.
Leistungsengpässe: In großen Netzwerken muss jede Authentifizierungsanfrage über einen einzelnen Server laufen, was potenziell zu Leistungsengpässen führen kann.
Was ist TACACS+
TACACS+ ist ein Netzwerkprotokoll für Authentifizierung und Autorisierung, das entwickelt wurde, um zentralisierte Authentifizierungs-, Autorisierungs- und Abrechnungsdienste für Remote-Access-Server bereitzustellen. Es ist eine erweiterte Version des TACACS-Protokolls (Terminal Access Controller Access-Control System) und ein von Cisco entwickeltes proprietäres Protokoll. TACACS+ trennt Authentifizierungs-, Autorisierungs- und Abrechnungsfunktionen und bietet einen robusteren und flexibleren Mechanismus zur Netzwerkzugangskontrolle. Im Vergleich zum RADIUS-Protokoll bietet es höhere Sicherheit und eine fein abgestufte Zugangskontrolle, weshalb es von vielen Organisationen in der Branche weit verbreitet eingesetzt wird.

So funktioniert TACACS+
Das Funktionsprinzip von TACACS+ besteht darin, dass der Client eine Anfrage an den Remote-Access-Server des Netzwerks initiiert. Der TACACS+-Server ist dafür verantwortlich, die Identität des Benutzers zu verifizieren und Zugriffsberechtigungen zu autorisieren. Der konkrete Ablauf ist wie folgt:
Initiierung: Der Benutzer sendet eine Anfrage über den Remote-Access-Server des Netzwerkgeräts an den TACACS+-Server, um die Identität des Benutzers zu überprüfen.
Verifizierung: Nach Erhalt der Anfrage vergleicht der TACACS+ Server die bereitgestellten Anmeldedaten mit seiner Datenbank, um die Identität des Benutzers zu verifizieren.
Autorisierung: Wenn die Anmeldedaten des Benutzers gültig sind und die Authentifizierung erfolgreich ist, trifft der TACACS+-Server Autorisierungsentscheidungen auf der Grundlage vorkonfigurierter Richtlinien, um zu bestimmen, auf welche Ressourcen der Benutzer zugreifen kann.
Antwort: Der Authentifizierungsserver generiert eine Antwort und sendet sie zurück an das ursprüngliche Netzwerkgerät. Wenn die Authentifizierung erfolgreich ist, enthält die Antwort Autorisierungsinformationen und andere Konfigurationsparameter. Wenn die Zugriffsanforderung des Benutzers abgelehnt wird, kann er nicht auf die erforderlichen Ressourcen zugreifen.
Vorteile und Nachteile von TACACS+
Vorteile von TACACS+
Stärkere Sicherheit: TACACS+ bietet ein höheres Maß an Sicherheit, indem es den gesamten Datenverkehr zwischen Clients und Servern verschlüsselt und strenge Authentifizierungsmechanismen bereitstellt, wodurch Benutzeranmeldedaten und Netzwerkverkehr vor unbefugtem Zugriff geschützt werden.
Skalierbarkeit: TACACS+ eignet sich für große Unternehmens- und Service-Provider-Netzwerke und bietet zentrale Verwaltung sowie flexible Berechtigungskonfigurationen, anpassbar an komplexe Netzwerkumgebungen.
Feingranulare Zugriffskontrolle: TACACS+ bietet eine präzisere Autorisierungskontrolle, sodass Administratoren auf der Grundlage von Benutzerrollen, Gerätetypen und anderen Faktoren genaue Berechtigungsanpassungen vornehmen können, um den Benutzerzugriff auf Ressourcen zu steuern.
Prüfpfad: TACACS+ kann detaillierte Prüfprotokolle aller Authentifizierungs-, Autorisierungs- und Accounting-Ereignisse aufzeichnen, wodurch die Überwachung von Benutzeraktivitäten unterstützt und Sicherheitsprobleme zeitnah behoben werden können.
Nachteile von TACACS+
Abhängigkeit von Hersteller-Support: Da TACACS+ ein von Cisco entwickeltes proprietäres Protokoll ist, ist es in erster Linie auf den Support und die Wartung durch Cisco angewiesen. Nicht alle Netzwerkgeräte und Server unterstützen TACACS+, was seine Nutzung in bestimmten Umgebungen einschränken kann.
Single Point of Failure: Ähnlich wie RADIUS folgt TACACS+ einer zentralisierten Architektur. Im Falle eines Ausfalls des zentralen Servers kann es zu einer Unterbrechung des Netzwerkzugriffs kommen. Dies ist ein Risiko, das berücksichtigt werden muss.
Einschränkungen: Bereitstellung und Konfiguration von TACACS+ erfordern hohe technische Fachkenntnisse und Kosten und machen häufig die Einbindung von Fachpersonal für Verwaltung und Wartung erforderlich. Daher wird TACACS+ typischerweise in komplexen, groß angelegten Netzwerken eingesetzt, die robuste Sicherheit erfordern. Für kleinere oder einfachere Netzwerke können die Kosten für die Bereitstellung von TACACS+ prohibitiv sein, was eine Einschränkung darstellt, die zu beachten ist.
RADIUS vs. TACACS+: Was ist der Unterschied
Protokoll-Ports: RADIUS arbeitet mit dem UDP-Protokoll, einem verbindungslosen Protokoll, das für schnellere Übertragungsgeschwindigkeiten bekannt ist, da es keine formellen Verbindungen zwischen Geräten erfordert. Allerdings fehlt UDP die Zuverlässigkeit, um die Datenübertragung zu garantieren. Im Gegensatz dazu läuft TACACS+ über das TCP-Protokoll, das verbindungsorientiert ist. TCP gewährleistet eine zuverlässige Paketzustellung, jedoch auf Kosten der Übertragungsgeschwindigkeit.
Sicherheit: RADIUS verschlüsselt nur die Passwortpakete innerhalb von Zugriffsanfragen, wobei nur die Passwörter selbst verschlüsselt werden, während andere Paketteile unverschlüsselt bleiben und anfällig für Abfangen sind. Im Gegensatz dazu verschlüsselt TACACS+ während des Authentifizierungs- und Autorisierungsprozesses den gesamten Inhalt aller Pakete und bietet damit im Vergleich zu RADIUS eine umfassendere Sicherheitslösung.
Flexibilität: RADIUS kombiniert Authentifizierung und Autorisierung in einem einzigen einheitlichen Prozess, was zwar effizient ist, es jedoch erschwert, die Berechtigungen einzelner Benutzer fein zu steuern. TACACS+ hingegen trennt Authentifizierung, Autorisierung und Accounting in drei getrennte Prozesse. Dadurch können Administratoren Berechtigungen anhand von Faktoren wie Benutzerrollen und Gerätetypen fein anpassen und eine präzise Kontrolle über den Zugriff jedes Benutzers ermöglichen.
Anwendbarkeit: RADIUS ist ein offenes Standardprotokoll, das ursprünglich für die Authentifizierung und Autorisierung von Einwahlbenutzern entwickelt und von der IETF definiert wurde. Daher findet es breite Anwendung in verschiedenen Netzwerkumgebungen, einschließlich Unternehmen und Dienstanbietern. TACACS+, entwickelt von Cisco, ist ein proprietäres Protokoll, das hauptsächlich für die Authentifizierung und Autorisierung zwischen Cisco-Geräten verwendet wird, wodurch es in Cisco-Netzwerkumgebungen häufiger vorkommt.
RADIUS und TACACS+: So wählen Sie aus
RADIUS und TACACS+, wie wählt man zwischen ihnen? Dies hängt von Ihren spezifischen Anwendungsanforderungen und der Größe Ihres Netzwerks ab:
Breitere Kompatibilität: Wenn Ihr Netzwerk Geräte verschiedener Anbieter einsetzt, ist RADIUS zweifellos die beste Wahl für Sie. Im Vergleich zu TACACS+ wird RADIUS von Anbietern breiter unterstützt, da TACACS+ ein proprietäres Protokoll von Cisco mit einem begrenzteren Anwendungsbereich ist.
Höhere Sicherheit: Wenn Ihr Netzwerk höhere Anforderungen an die Sicherheit stellt, ist TACACS+ zweifellos die bessere Wahl. TACACS+ verschlüsselt nicht nur die Passwörter der Benutzer, sondern auch alle Datenpakete, die während des gesamten Authentifizierungs- und Autorisierungsprozesses ausgetauscht werden. Im Gegensatz dazu verschlüsselt RADIUS nur die Passwörter selbst, während andere Teile des Datenpakets, wie z. B. Kontonamen, unverschlüsselt bleiben.
Netzwerkumfang: Wenn Ihr Netzwerk relativ einfach und unkompliziert ist, ist RADIUS besser geeignet. Aufgrund der einfacheren Bereitstellung erfordert RADIUS keine fein abgestufte Kontrollverwaltung der Benutzer. Umgekehrt ist die Bereitstellung von TACACS+ komplex und erfordert dediziertes Personal für Wartung und fein abgestufte Konfiguration der Benutzer. Daher eignet sich TACACS+ besser für große Unternehmensnetzwerke und Branchen mit höheren Sicherheitsanforderungen, wie etwa den Finanzsektor.
Fazit
RADIUS und TACACS+ sind zwei der bekanntesten AAA-Protokolle. Obwohl sie ähnliche Funktionalitäten bieten, gibt es dennoch einige Unterschiede zwischen ihnen. So unterscheiden sie sich beispielsweise hinsichtlich der Sicherheit, der von ihnen verwendeten Protokolle und ihrer jeweiligen Anwendbarkeit. In diesem Artikel erhalten Sie Einblicke in ihre Vorteile, Nachteile und Unterschiede und können so das AAA-Protokoll auswählen, das Ihren Anforderungen am besten entspricht. Wenn Sie weitere Fragen zu RADIUS und TACACS+ haben, wenden Sie sich bitte an die CCIE/HCIE-Ingenieure von QSFPTEK unter [email protected]. Unsere Ingenieure bieten Ihnen umfassende Unterstützung.


Teilen
