


ARP
Autor Moore
Fecha 08/12/2024

¿Qué es ARP?
ARP significa Protocolo de resolución de direcciones. Es un mecanismo de red que traduce direcciones IP en las direcciones MAC correspondientes. Por lo tanto, se debe mantener una tabla ARP en el host o en la red de capa 3 para almacenar la información de asignación de direcciones IP y direcciones MAC. La tabla ARP generalmente se clasifica en estática y dinámica.
¿Es esencial ARP?
Sí. Para permitir la comunicación entre hosts o dispositivos de red de capa 3 en una LAN, el remitente necesita conocer la dirección IP de destino para enviar paquetes IP. Sin embargo, antes de que estos paquetes puedan transmitirse a través de la red física, deben encapsularse con direcciones MAC. En consecuencia, los hosts o dispositivos de red de capa 3 deben mantener una tabla ARP para almacenar las correspondencias entre direcciones IP y direcciones MAC.
Los diferentes tipos de ARP
ARP dinámico
Las entradas ARP dinámicas se generan o mantienen automáticamente cuando se envían y reciben paquetes ARP. Las entradas ARP estáticas pueden envejecer, actualizar o sobrescribir estas tablas.
ARP dinámico es más adecuado para servicios y redes complejas sensibles a los retrasos de transmisión.
ARP estático
ARP estático permite a los administradores de red establecer manualmente asociaciones fijas entre direcciones IP y direcciones MAC. Las entradas ARP estáticas no caducan ni son sobrescritas por entradas ARP dinámicas, lo que mantiene el sistema seguro.
Normalmente, los dispositivos de red utilizan ARP para aprender y actualizar las entradas ARP de forma dinámica. Sin embargo, durante un ataque ARP en la red, las entradas ARP dinámicas pueden actualizarse incorrectamente o caducar, lo que provoca anomalías en las comunicaciones entre usuarios autorizados.
Las entradas ARP estáticas no envejecen ni son sobrescritas por entradas ARP dinámicas, lo que garantiza comunicaciones seguras. Si se configura una entrada ARP estática en un dispositivo, el dispositivo solo puede usar la dirección MAC especificada para comunicarse con el dispositivo par. Esto evita que los atacantes de red utilicen paquetes ARP para modificar la asignación de direcciones IP y MAC, garantizando así una comunicación segura entre dispositivos. Las entradas ARP estáticas suelen configurarse en dispositivos de puerta de enlace.
Las entradas ARP estáticas se clasifican en entradas cortas y largas:
Entradas ARP estáticas cortas:
El administrador de red identifica manualmente la asignación entre direcciones IP y MAC sin especificar la VLAN ni la interfaz de salida. Si la interfaz de salida es una interfaz Ethernet de capa 2, las entradas ARP estáticas cortas no se pueden utilizar directamente para el reenvío de paquetes. El dispositivo primero debe emitir un paquete de solicitud ARP. Supongamos que las direcciones IP y MAC de origen del paquete de respuesta ARP recibido coinciden con la entrada ARP estática. En ese caso, el dispositivo añadirá la información de VLAN e interfaz del paquete de respuesta ARP recibido a la entrada ARP estática para el posterior reenvío de paquetes.
Entradas ARP estáticas largas:
El administrador de red establece manualmente la asignación de direcciones IP y direcciones MAC, y especifica la VLAN y la interfaz de salida a la que se envía el paquete. Se recomiendan entradas ARP estáticas largas porque pueden utilizarse directamente para el reenvío de paquetes.
ARP gratuito
Gratuitous ARP permite que un dispositivo de red envíe un paquete de solicitud ARP donde su dirección IP es la dirección IP de destino.
Funciones principales de Gratuitous ARP:
1. Detección de conflictos de direcciones IP: Cuando un dispositivo recibe una respuesta ARP a su solicitud ARP gratuita, indica que otro dispositivo de red utiliza la misma dirección IP. El dispositivo enviará entonces periódicamente solicitudes ARP gratuitas hasta que se resuelva el conflicto.
2. Anuncio de una nueva dirección MAC: Si la dirección MAC de un dispositivo cambia, por ejemplo, cuando se sustituye un adaptador de red, el dispositivo envía solicitudes ARP gratuitas para informar a otros dispositivos de la red sobre la nueva dirección MAC. Esto garantiza que las tablas ARP se actualicen con la información correcta.
3. Informar al grupo VRRP del switch maestro/de respaldo En un grupo VRRP (Virtual Router Redundancy Protocol): cuando se produce una conmutación entre los dispositivos maestro y de respaldo, el nuevo dispositivo maestro envía paquetes ARP gratuitos para notificar a los demás dispositivos del grupo que se ha producido la conmutación.
Proxy ARP
Proxy ARP es una técnica que permite a los dispositivos de una red determinada responder a solicitudes ARP de direcciones de red que no están en esa red.
Características clave de Proxy ARP:
-Implementación de gateway: Normalmente se implementa en una puerta de enlace de red y no requiere ningún cambio en la configuración de los hosts de red.
-Ocultación de topología: Proxy ARP oculta la topología física de la red, lo que permite que los dispositivos de diferentes redes físicas se comuniquen como si estuvieran en la misma red.
-Modificación selectiva de la tabla ARP: Esto modifica solo las tablas ARP de los hosts, dejando sin cambios las tablas ARP y de enrutamiento de la puerta de enlace.
Proxy ARP enrutado
Routing Proxy ARP permite que los dispositivos se comuniquen en el mismo segmento de red lógico, pero en redes físicas diferentes.
Un host no puede reenviar datos a otros dispositivos de red sin una dirección de puerta de enlace predeterminada. Routing Proxy ARP soluciona este problema.
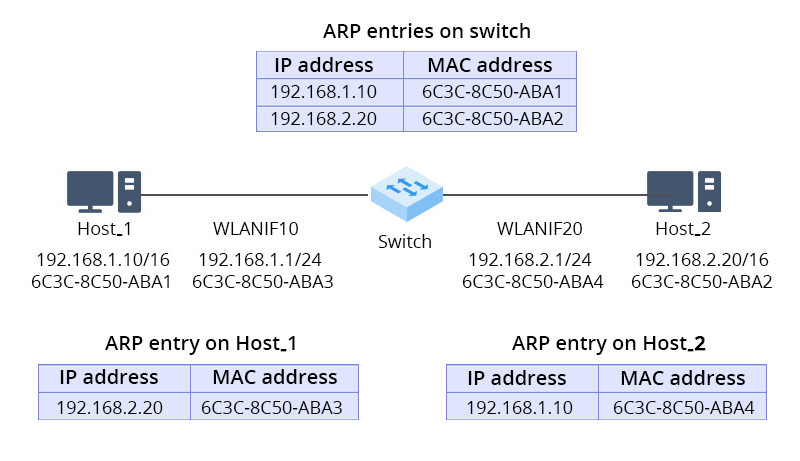
Por ejemplo, Host_1 y Host_2 están en el mismo segmento de red lógico, pero conectados a través de diferentes VLAN (VLANIF 10 y VLANIF 20). Host_1 envía una solicitud ARP para encontrar la dirección MAC de Host_2, pero como están en redes físicas diferentes, Host_2 no recibe la solicitud. Con Routing Proxy ARP habilitado, el switch responde a la solicitud ARP de Host_1 con su dirección MAC. Host_1 luego envía datos al switch, que los reenvía a Host_2 como proxy.
ARP proxy intra-VLAN
Cuando dos usuarios están dentro de la misma VLAN, pero está configurado el aislamiento de puertos, habilitar ARP proxy intra-VLAN en las interfaces VLAN asociadas permite la comunicación de capa 3.
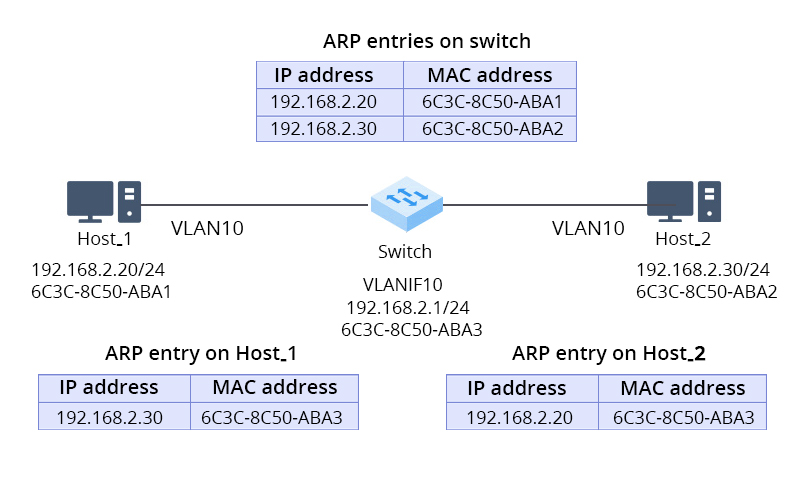
Por ejemplo, considere Host_1 y Host_2, que están conectados a un switch y asignados a VLAN 10. Debido al aislamiento de puertos, no pueden comunicarse en la Capa 2. Sin embargo, cuando se habilita ARP proxy intra-VLAN, el switch puede facilitar la comunicación en la Capa 3. Cuando el switch recibe un paquete de solicitud ARP con una dirección de destino que no coincide con la suya, busca una entrada ARP correspondiente a la interfaz. Si encuentra una entrada para Host_2, el switch responde con su propia dirección MAC a Host_1 y reenvía el paquete a Host_2, actuando efectivamente como proxy.
Proxy ARP entre VLAN
Cuando dos hosts están en el mismo segmento de red pero en VLAN diferentes, habilitar el proxy ARP inter-VLAN en las interfaces VLAN correspondientes (como interfaces VLANIF o subinterfaces) permite la comunicación de capa 3.
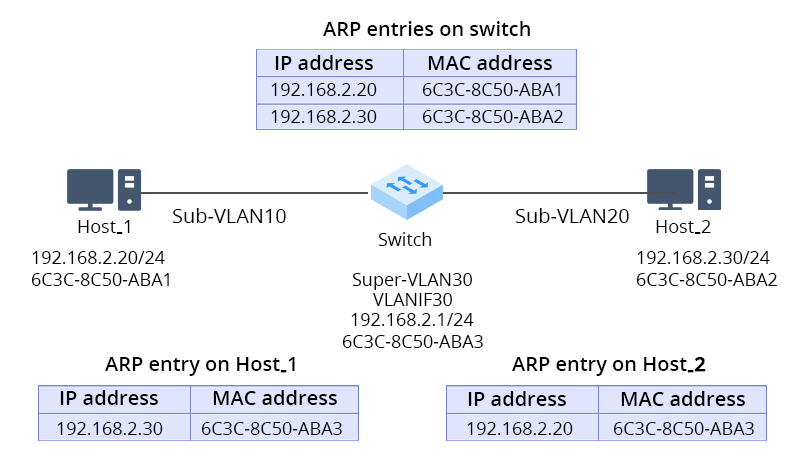
Por ejemplo, Host_1 y Host_2 podrían estar en el mismo segmento de red, pero pertenecer a VLAN 10 y VLAN 20, respectivamente. Debido a que están en VLAN diferentes, no pueden comunicarse en la Capa 2. Al habilitar proxy ARP entre VLAN en el switch, los hosts pueden comunicarse en la Capa 3. Cuando el switch recibe una solicitud ARP con una dirección de destino que no coincide con la suya, busca una entrada ARP (ya sea aprendida dinámicamente o configurada estáticamente) para Host_2. Si encuentra una coincidencia, el switch envía su dirección MAC a Host_1 y reenvía el paquete a Host_2, funcionando como proxy.


compartir
