


VLAN
Autor Yana
Fecha 08/12/2024

¿Qué es VLAN?
El nombre completo de VLAN es Virtual Local Area Network. La tecnología VLAN puede dividir el puerto LAN físico del dispositivo en múltiples dominios de difusión, y cada VLAN es un dominio de difusión. Se pueden definir VLAN, y se pueden definir hasta 4094 VLAN. Diferentes VLAN tienen diferentes etiquetas VLAN. Los dispositivos en la misma VLAN pueden comunicarse entre sí, pero las VLAN en diferentes VLAN no pueden comunicarse directamente entre sí.
¿Por qué necesitamos VLAN?
En los primeros días de la tecnología Ethernet, la red utilizaba una división lógica de comunicación de red de datos similar al dominio de difusión. Cuando hay una gran cantidad de dispositivos, esto causa graves conflictos de datos y congestión de red. Puede imaginarlo así: suponga que necesita enviar un documento de volumen de ventas al departamento de finanzas, pero la red de área local de la empresa utiliza tecnología de dominio de difusión; todos los hosts de la red de área local lo recibirán cada vez que envíe un archivo. Debido a que el dominio de difusión no puede aislar los dispositivos internos, también recibirá archivos enviados por otros colegas que no están relacionados con usted mientras trabaja, lo que causa un enorme desperdicio de recursos de red y un trabajo de oficina ineficiente.
Para resolver este problema, se inventó la tecnología de árbol de expansión STP, que permite realizar cálculos en cada mensaje para garantizar que solo haya una ruta activa óptima para el mensaje hacia cualquier destino. Sin embargo, esto también trae problemas. Cuantos más dispositivos haya, mayor será el coste de calcular la ruta, lo que limita la escala de la red y también hace que la red converja muy lentamente.
Con la tecnología VLAN, puede crear una VLAN separada para el host de cada departamento, y cada vez que envíe un archivo al dominio de difusión, no se enviará a otros hosts fuera del dominio. Y puede crear hosts para 4094 departamentos, por lo que no tiene que preocuparse por ello por el momento.
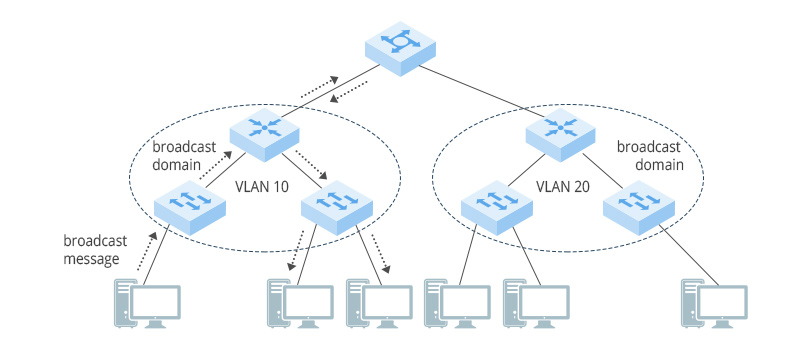
¿Cómo funciona una VLAN?
Los usuarios de la misma VLAN pueden estar conectados a diferentes switches, y en este caso puede haber varias VLAN. Como se mencionó anteriormente, las VLAN se etiquetan para facilitar su identificación. Sin embargo, algunos dispositivos, como las computadoras, solo pueden procesar datos sin etiquetas VLAN. El puerto del switch debe procesar la transmisión y recepción de datos de forma diferente según el objeto de conexión, por lo que la VLAN tiene varios tipos de puerto.
Tomando los dispositivos Cisco como ejemplo, los tipos de puerto comunes son los puertos Access y Trunk.
Puerto de acceso
Los puertos de acceso se utilizan generalmente para conectarse a dispositivos que no pueden identificar etiquetas VLAN, como PC, o cuando no es necesario distinguir tramas de datos entre diferentes VLAN. Cuando el puerto de acceso envía y recibe tramas sin etiquetar, el switch solo procesa tramas de datos con etiquetas VLAN. Por lo tanto, el puerto de acceso debe agregar etiquetas VLAN a las tramas de datos recibidas. Para agregar etiquetas VLAN, se debe configurar el PVID (ID de VLAN predeterminada del puerto).Cuando el puerto de acceso recibe una trama con una etiqueta y el VID de la trama es el mismo que el VID (PVID) del puerto, el puerto de acceso también puede recibir y procesar la trama.Si el VID de la trama de datos etiquetada recibida es diferente del VID del puerto, el acceso no procesará los datos de la trama y la descartará directamente.
Antes de enviar una trama etiquetada, el puerto de acceso eliminará la etiqueta. La razón de esto es que dispositivos como hosts o servidores no pueden procesar VLAN etiquetadas.
Puerto troncal
Los puertos Trunk se utilizan generalmente para conectar switches, routers y otros dispositivos que pueden enviar y recibir tramas etiquetadas y sin etiquetar al mismo tiempo. Cuando un puerto Trunk recibe una trama sin etiquetar, añade una etiqueta correspondiente al PVID a la trama sin etiquetar.Cuando un puerto Trunk recibe una trama de datos etiquetada, no realiza ningún cambio. Un puerto Trunk puede configurarse con una lista de varias VLAN. Pero hay algo que debe mencionarse: las tramas de datos que solo permiten el envío del PVID desde el puerto TRUNK no se etiquetan.
Aplicación de VLAN
Caso 1: División basada en puertos
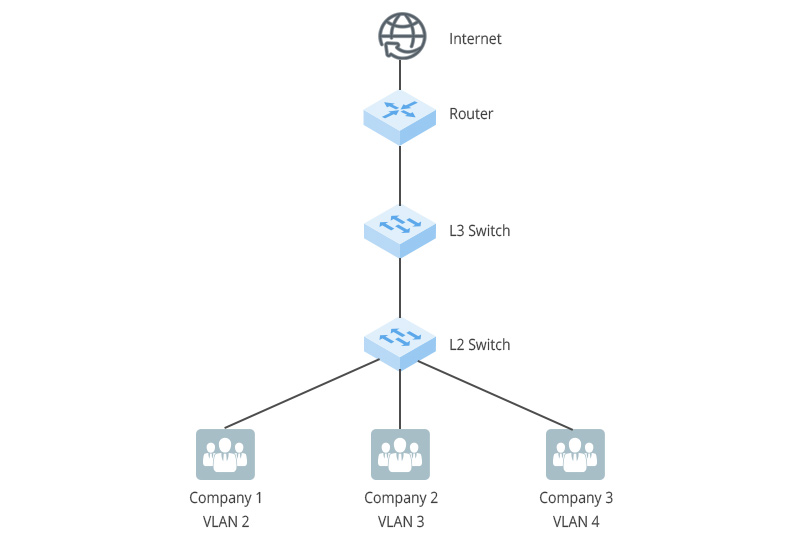
Es habitual que haya varias empresas en un edificio, y estas empresas estén conectadas al mismo switch de capa 2. Para garantizar la independencia y la seguridad del negocio de cada empresa, la interfaz conectada a cada empresa puede dividirse en diferentes VLANs para lograr un aislamiento completo de los datos empresariales entre empresas.
Caso 2: División basada en segmento de red IP
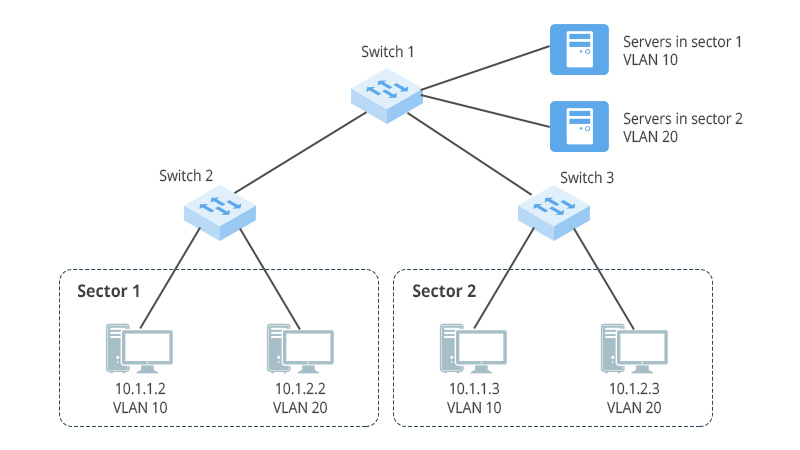
La empresa tiene varios departamentos, y los hosts de cada departamento están configurados con diferentes segmentos de red. La empresa espera que los recursos de red a los que acceden los empleados de cada departamento estén aislados entre sí. La división de VLAN basada en subred IP se puede configurar en el switch de la empresa Switch_1. De esta manera, los diferentes segmentos de red del servidor se dividen en diferentes VLAN, y los flujos de datos que acceden a diferentes servicios de aplicación del servidor quedarán aislados, lo que mejora la seguridad.


compartir
