


IPv6
Auteur Yana
Date 08/12/2024

Qu’est-ce qu’IPv6 ?
IPv6 (Internet Protocol Version 6) est la deuxième génération de protocoles standard pour les protocoles de couche réseau, également connue sous le nom d’IPng (IP Next Generation). Elle fournit des services de transmission de données sans connexion au niveau de la couche réseau où elle réside. IPv6 est une version améliorée d’IPv4 par l’IETF. Elle remédie à de nombreuses lacunes de l’actuel IPv4. La différence significative entre IPv6 et IPv4 est que la longueur de l’adresse IP est passée des 32 bits d’origine à 128 bits. IPv6 jouera un rôle dynamique dans la future concurrence sur le marché grâce à son format d’en-tête de message simplifié, son vaste espace d’adressage, sa structure d’adresses hiérarchique, son en-tête d’extension flexible et son mécanisme amélioré de découverte des voisins.
Pourquoi IPv6 ?
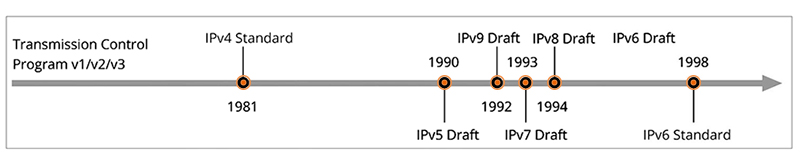
IP (Internet Protocol) est le protocole de couche réseau de la famille de protocoles TCP/IP. La tâche principale du protocole de couche réseau consiste à gérer la transmission des datagrammes IP sur le réseau à l’aide de tables de routage. Le protocole IPv4 est aujourd’hui le protocole Internet largement déployé. Au début du développement d’Internet, IPv4 s’est rapidement développé grâce à son protocole simple, à sa facilité de mise en œuvre et à sa bonne interopérabilité. Cependant, avec la croissance rapide du réseau et le problème de pénurie d’adresses, l’IETF avait proposé quatre projets tels que IPv6, IPv7, IPv8 et IPv9, et espérait que l’un de ces protocoles pourrait remplacer IPv4. Après une discussion approfondie, l’IETF a finalement choisi IPv6 pour remplacer IPv4, et IPv7, IPv8, IPv9 ont depuis disparu.
Avantages de l’IPv6
IPv6 possède une structure d’adresse de 128 bits qui offre un espace d’adressage considérable. On affirme qu’elle permet d’attribuer une adresse IP à chaque grain de sable sur Terre.
L’agrégation hiérarchique améliore l’efficacité du routage. IPv6 peut fournir un préfixe réseau beaucoup plus grand qu’IPv4, et la même organisation peut n’utiliser qu’un seul préfixe dans son réseau. Pour les FAI, un espace d’adressage beaucoup plus vaste est disponible. Cela permet aux FAI d’agréger tous les clients afin de former un préfixe unique et de le distribuer. L’agrégation hiérarchique se traduit par un faible nombre d’entrées dans la table de routage mondiale et par un transfert plus efficace.
IPv6 a la capacité d’attribuer automatiquement des adresses IP aux utilisateurs, permettant une mise en réseau plug-and-play.
Sécurité accrue : IPSec est une partie essentielle d’IPv6, qui assure la haute sécurité du réseau IPv6 grâce aux en-têtes d’extension AH (Authentication Header) et ESP (Encapsulating Security Payload).
Fournit une prise en charge de la qualité de service : le nouvel étiquetage des flux dans IPv6 permet aux utilisateurs du réseau d’exiger une communication de qualité.
IPv4 vs IPv6
IPv4 et IPv6 sont très différents à bien des égards. Ce chapitre expliquera les différences entre IPv4 et IPv6 concernant l’espace d’adressage, les formats d’en-tête, l’adressage, l’adressage automatique, la sécurité, la QoS et l’évolutivité.
Espace d’adressage : la longueur d’adresse IPv4 de 32 bits offre 2^32 adresses attribuables, soit environ 4,3 milliards, tandis que la longueur d’adresse d’IPv6 est étendue des 32 bits d’IPv4 à 128 bits, avec 2^128 adresses.
Format d’en-tête : IPv6 possède une structure d’en-tête de données plus simple que celle d’IPv4, ce qui réduit considérablement le temps nécessaire au traitement des en-têtes.
L’encodage des adresses IPv6 adopte une structure hiérarchique similaire à CIDR, et sa composition est semblable à celle d’un numéro de téléphone. Par exemple, la composition d’un numéro de téléphone est « indicatif de pays ou de zone + indicatif régional + numéro de téléphone », et l’encodage d’une adresse IPv6 est « ID d’agrégation de niveau supérieur + ID d’agrégation secondaire + ID d’agrégation au niveau du site », tous deux étant composés de trois codes différents à différents niveaux. Comme le préfixe réseau IPv6 peut être subdivisé davantage en plusieurs niveaux du réseau, sa structure d’adressage hiérarchique est très flexible, peut assurer efficacement l’agrégation des adresses, simplifier le routage, réduisant ainsi le nombre d’entrées de table de routage que le routeur doit maintenir et accélérant la convergence des routes.
L'agrégation de routes IPv4 est généralement basée sur les mêmes préfixes IP; par conséquent, par rapport à IPv6, la méthode d'agrégation présente deux inconvénients: premièrement, si l'adresse IP n'est pas consécutive, elle ne peut pas être agrégée; deuxièmement, elle ne peut pas être agrégée selon plusieurs niveaux comme IPv6. Lors de l'utilisation de l'agrégation IPv6 pour l'agrégation d'adresses, un routeur dorsal central de réseau d'entreprise n'a théoriquement besoin de maintenir que 8192 entrées de table au maximum, tandis que si l'agrégation IPv4 est utilisée pour l'agrégation d'adresses, le nombre d'entrées de table que le routeur devra maintenir atteindra des dizaines de milliers, voire plus de cent mille. On peut donc constater que la méthode d'agrégation IPv6 réduit considérablement les coûts d'adressage et de stockage du routeur.
Adressage automatique, IPv6 fournit deux types de configuration d’adresse :
Dynamic Host Configuration Protocol, qui hérite du protocole IPv4, c’est-à-dire une configuration d’adresse avec état configurée via un serveur DHCP.
IPv6 offre la fonctionnalité unique du plug-and-play, et dans les scénarios où aucun serveur DHCP n’est disponible, l’adresse de l’interface peut être obtenue grâce à la configuration d’adresse sans état.
Dans la configuration d’adresse sans état, les hôtes sur le même lien configurent automatiquement l’interface avec une adresse IPv6 appropriée pour le lien (appelée adresse lien-local) ou une adresse IPv6 dérivée d’un préfixe annoncé par le routeur local, en utilisant le protocole de découverte de voisins.
Le processus de configuration sans état d’une adresse locale au lien prend à peine une seconde. En revanche, un hôte IPv4 utilisant DHCP devrait abandonner la configuration DHCP en cas d’échec DHCP, puis configurer lui-même une adresse IPv4, un processus qui prend une minute entière.
IPv6 utilise des mécanismes de sécurité intégrés pour authentifier et chiffrer les paquets du protocole IP afin de protéger le trafic de données défini du protocole IP. Actuellement, IPv6 prend en charge les mécanismes AH (Authentication Header) et ESP (Encapsulated Security Payload).IPv6 fournit des services d’authentification et de chiffrement pour les paquets au niveau de la couche réseau. Le mécanisme d’authentification permet au destinataire de confirmer l’identité réelle de l’expéditeur et de vérifier si les données ont été altérées pendant la transmission. L’authentification permet au destinataire de vérifier l’identité réelle de l’expéditeur et si les données ont été altérées pendant la transmission. Le mécanisme de chiffrement encode les données afin d’en assurer la confidentialité ; IPv4 ne fournit pas de mécanisme de sécurité similaire au niveau de la couche réseau.
La QoS (Quality of Service) est une technique utilisée pour traiter la latence et la congestion du réseau. La QoS dans IPv4 utilise principalement le champ Type of Service, qui définit 3 bits et 8 priorités. Dans IPv6, le champ Traffic Class est utilisé à la place, définissant un total de 4 bits et 16 priorités, et IPv6 ajoute un champ Flow Label supplémentaire de 20 bits. Les dispositifs de transfert intermédiaires peuvent reconnaître directement différentes étiquettes de flux prédéfinies sans parcourir l’en-tête, et peuvent identifier le nœud de destination selon l’étiquette de flux. Actuellement, l’application du Flow Label d’IPv6 est encore au stade expérimental.
Évolutivité : IPv6 est hautement évolutif et de nouvelles fonctionnalités peuvent être ajoutées à l’en-tête d’extension qui suit l’en-tête IPv6. Alors que l’en-tête IPv4 ne peut prendre en charge qu’un maximum de 60 octets en option, la taille de l’en-tête d’extension IPv6 n’est limitée que par le nombre maximal d’octets de l’ensemble du paquet IPv6.


Partager
