


Plug-and-Play (PnP)
Auteur Yana
Date 09/06/2024

Qu’est-ce que le Plug-and-Play (PnP) ?
Plug and play était à l’origine un terme désignant le matériel informatique. Lorsqu’un nouveau périphérique externe est ajouté à l’ordinateur, les ressources matérielles peuvent être détectées automatiquement sans nécessiter de reconfiguration ni d’installation manuelle de pilote. Plus tard, la signification du branchement à chaud est apparue, désignant l’ajout ou le retrait direct de périphériques matériels, comme débrancher et brancher un USB, pendant que l’ordinateur est sous tension.
Dans les communications de données et les solutions réseau, le plug-and-play signifie qu’après la connexion des équipements réseau et des terminaux d’accès au réseau, ils peuvent accéder automatiquement au réseau afin d’effectuer la configuration et le déploiement sans configuration manuelle.
Pourquoi le réseau de campus a-t-il besoin du Plug-and-Play ?
Avec le développement rapide des technologies réseau, l'échelle des réseaux d'entreprise s'étend également. Les clients d'entreprise doivent gérer et maintenir des centaines à des milliers d'appareils, ce qui représente une charge de travail lors des premières étapes de planification et de déploiement, comme l'installation initiale des équipements. Le temps consacré à la configuration et aux mises à niveau des équipements représente un tiers ou plus de l'ensemble du cycle de gestion et d'exploitation du réseau, et la plupart de ces tâches sont simples et répétitives. Par conséquent, les clients ont un besoin urgent de simplifier l'installation des équipements réseau, la gestion pendant le déploiement et les mises à niveau logicielles ultérieures des équipements, améliorant ainsi l'efficacité.
En outre, avec la popularisation et l’application continues de l’Internet des objets, les types et le nombre de terminaux accédant aux réseaux de campus augmentent. En particulier dans les réseaux de campus de grande et moyenne taille, outre les PC et les téléphones mobiles, les terminaux d’accès comprennent également des téléphones IP, des imprimantes et des caméras. De nombreux types différents de terminaux doivent être connectés au réseau de campus, ce qui rend très difficile la gestion des terminaux sur l’intranet du campus. Comme le système traditionnel de gestion de réseau ne peut afficher que l’IP et le MAC du terminal d’accès, il ne peut pas assurer une gestion plus détaillée du terminal. Si différents services et politiques réseau doivent être planifiés et déployés pour divers terminaux, l’administrateur doit planifier et déployer différents services et politiques réseau pour chaque type de terminal. La configuration manuelle des types de terminaux rend la configuration des services complexe et l’exploitation fastidieuse. L’identification automatique et le plug-and-play des équipements terminaux sont également nécessaires de toute urgence.
La solution plug-and-play est conçue pour aider les utilisateurs à simplifier le processus d’installation du réseau, à améliorer considérablement l’efficacité de la gestion du réseau ainsi que de l’exploitation et de la maintenance, et à réduire efficacement les coûts de main-d’œuvre et de temps. Elle présente les avantages suivants :
Visualisation : le processus d’exploitation des administrateurs réseau et des ingénieurs d’installation est une interface d’exploitation entièrement graphique, comprenant la visualisation de l’interface de configuration et la visualisation de la planification du réseau.
Haute efficacité : en pré-déployant les services sur le contrôleur SDN, le processus de déploiement réel est raccourci de bout en bout. Le déploiement manuel peut être effectué en quelques heures au lieu de plusieurs jours.
Moins d’erreurs : toutes les configurations sont effectuées graphiquement via le contrôleur SDN, ce qui réduit la probabilité d’erreurs de configuration en ligne de commande ; les erreurs de connexion peuvent être détectées graphiquement en temps réel via le contrôleur SDN pour un dépannage rapide.
Quel est le processus Plug-and-Play pour les équipements réseau ?
En prenant les commutateurs comme exemple, dans le réseau de parc cloud, le réseau est conçu sous forme d’arborescence hiérarchisée, et il existe un grand nombre de commutateurs sous la couche cœur. Le plug-and-play via les commutateurs de couche de convergence et de couche d’accès peut améliorer l’efficacité de la mise en service et simplifier la charge de travail liée à la mise en service.
Les commutateurs de la couche cœur effectuent l’interconnexion descendante avec le contrôleur SDN via la ligne de commande, puis les commutateurs de la couche cœur sont utilisés comme périphériques racines du sous-réseau de gestion, et les commutateurs situés sous la couche cœur sont mis en ligne dans le contrôleur SDN via la méthode DHCP, afin de réaliser le plug-and-play des commutateurs situés sous la couche cœur.

Comme indiqué dans la figure ci-dessus, le processus Plug and Play du SwitchA d’agrégation est le suivant :
L’administrateur déploie la fonction de serveur DHCP sur l’appareil de couche cœur (ou il peut s’agir d’un appareil serveur DHCP distinct dans le réseau), active la fonction DHCP dans VLANIF1 et configure l’option DHCP Option 148, qui contient l’état d’activation NETCONF de l’appareil, l’URL/IP du contrôleur SDN et les informations relatives au numéro de port.
Après le démarrage du SwitchA situé sous le cœur avec une configuration vide, il utilisera par défaut VLANIF1 pour envoyer une requête au serveur DHCP.
Comme tous les ports du commutateur sont ajoutés au VLAN 1 par défaut lorsqu’il est expédié de l’usine, le commutateur central et le commutateur qui initie la demande sont interopérables au sein du VLAN 1.
Une fois que le commutateur cœur, qui est le serveur DHCP, reçoit la requête, il répond à SwitchA avec un message DHCP transportant l’option Option 148.
SwitchA active la fonction NETCONF en fonction du contenu de l’option Option 148 et obtient également les informations d’URL/IP et de numéro de port du contrôleur SDN.
SwitchA obtient les informations d’URL/IP et de numéro de port du contrôleur SDN ; il utilise les informations d’URL/IP et de numéro de port du contrôleur SDN pour enregistrer l’authentification auprès du contrôleur SDN.
Une fois que SwitchA s’est enregistré et authentifié auprès du contrôleur SDN pour se connecter, le contrôleur SDN envoie automatiquement la configuration à SwitchA conformément à la préconfiguration définie par l’administrateur (y compris les VLANs PnP), achevant l’ouverture de SwitchA afin d’assurer le plug-and-play.
VLAN PnP
Dans le processus plug-and-play des périphériques réseau, il existe un concept important, le VLAN PnP, également appelé VLAN de gestion à auto-négociation, qui désigne le VLAN utilisé par le contrôleur SDN lorsqu’il gère de manière nano les commutateurs ou les AP.
Initialement, les commutateurs d’agrégation et les commutateurs d’accès utilisent le VLAN de fonction 1 pour s’enregistrer en ligne sur le contrôleur SDN. Afin d’améliorer la fiabilité du réseau, les administrateurs n’utilisent généralement pas le VLAN 1 comme VLAN de gestion, car le VLAN 1 est le VLAN par défaut du commutateur, et tous les ports du commutateur sont ajoutés au VLAN 1 par défaut ; il est donc plus facile de générer des tempêtes de diffusion dans le VLAN 1 et d’affecter les communications de service. affecter les communications de service. Par conséquent, une fois que le commutateur d’agrégation et le commutateur d’accès sont mis en ligne avec le VLAN 1, ils doivent basculer automatiquement vers le VLAN de gestion défini selon la configuration SDN, et ce VLAN de gestion basculé automatiquement est appelé VLAN PnP.
Dans le réseau de campus, pour faciliter la maintenance du réseau, les VLANs PnP utilisés dans les réseaux filaires et sans fil sont généralement définis comme des VLANs différents, appelés respectivement VLANs PnP filaires et VLANs PnP sans fil. Les VLANs PnP utilisés par les commutateurs sont appelés VLANs PnP filaires, et les VLANs utilisés par les AP sont appelés VLANs PnP sans fil.
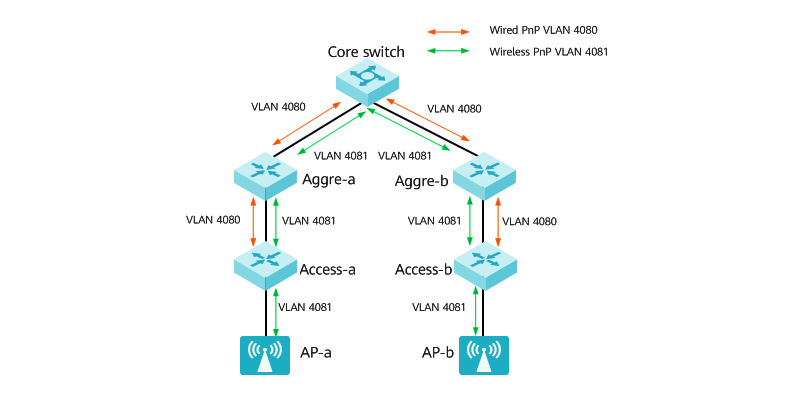
Le processus de commutation VLAN PnP est le suivant :
Le périphérique d’agrégation et le périphérique d’accès s’enregistrent en ligne auprès du contrôleur SDN en utilisant le VLAN 1.
Le contrôleur SDN transmet les VLAN PnP préconfigurés au périphérique d’agrégation et au périphérique d’accès.
Le dispositif d’agrégation et le dispositif d’accès se réenregistrent sur la ligne en utilisant le VLAN PnP négocié afin d’assurer le plug-and-play.


Partager
