


VLAN
Auteur Yana
Date 08/12/2024

Qu’est-ce qu’un VLAN ?
Le nom complet de VLAN est Virtual Local Area Network. La technologie VLAN peut diviser le port LAN physique de l’appareil en plusieurs domaines de diffusion, et chaque VLAN est un domaine de diffusion. Le VLAN peut être défini, et jusqu’à 4094 VLAN peuvent être définis. Différents VLAN possèdent des balises VLAN différentes. Les appareils dans le même VLAN peuvent communiquer entre eux, mais les VLAN de VLAN différents ne peuvent pas communiquer directement entre eux.
Pourquoi avons-nous besoin de VLAN ?
Aux débuts de la technologie Ethernet, le réseau utilisait une division logique de communication de réseau de données similaire au domaine de diffusion. Lorsqu’il y a un grand nombre d’appareils, cela provoque de graves conflits de données et une congestion du réseau. Vous pouvez l’imaginer ainsi : supposons que vous deviez envoyer un document sur le volume des ventes au service financier, mais que le réseau local de l’entreprise utilise la technologie de domaine de diffusion ; tous les hôtes du réseau local le recevront chaque fois que vous enverrez un fichier. Comme le domaine de diffusion ne peut pas isoler les appareils internes, vous recevrez également, pendant que vous travaillez, des fichiers envoyés par d’autres collègues qui ne vous concernent pas, ce qui entraîne un énorme gaspillage de ressources réseau et une inefficacité du travail de bureau.
Pour résoudre ce problème, vous avez inventé la technologie STP Spanning Tree, qui permet d’effectuer des calculs sur chaque message afin de garantir qu’il n’existe qu’un seul chemin actif optimal pour le message vers n’importe quelle destination. Cependant, cela entraîne également des problèmes. Plus il y a d’appareils, plus le coût du calcul du chemin est élevé, ce qui limite l’échelle du réseau et ralentit également considérablement la convergence du réseau.
Avec la technologie VLAN, vous pouvez créer un VLAN distinct pour l’hôte de chaque département, et chaque fois que vous envoyez un fichier au domaine de diffusion, il ne sera pas envoyé aux autres hôtes situés en dehors du domaine. Vous pouvez créer des hôtes pour 4094 départements, vous n’avez donc pas à vous en préoccuper pour le moment.
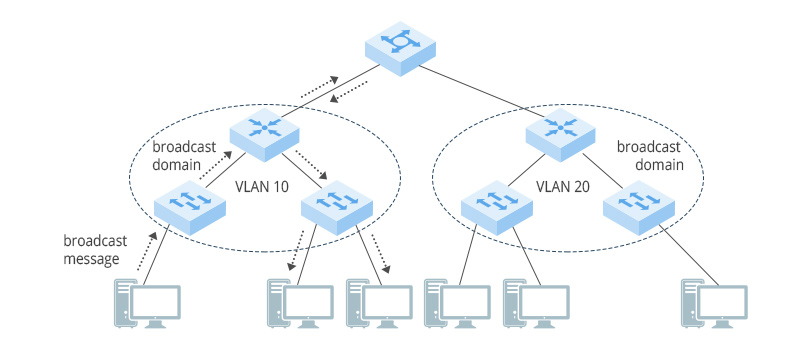
Comment fonctionne un VLAN ?
Les utilisateurs d’un même VLAN peuvent être connectés à différents commutateurs, et il peut y avoir plusieurs VLAN dans ce cas. Comme mentionné précédemment, les VLAN sont étiquetés pour une identification facile. Cependant, certains appareils tels que les ordinateurs ne peuvent traiter que des données sans étiquettes VLAN. Le port du commutateur doit traiter différemment la transmission et la réception des données selon l’objet de connexion, de sorte que le VLAN comporte plusieurs types de ports.
En prenant les appareils Cisco comme exemple, les types de ports courants sont les ports Access et Trunk.
Port d’accès
Les ports d’accès sont généralement utilisés pour se connecter à des appareils qui ne peuvent pas identifier les balises VLAN, tels que les PC, ou lorsqu’il n’est pas nécessaire de distinguer les trames de données entre différents VLAN. Lorsque le port d’accès envoie et reçoit des trames non balisées, le commutateur ne traite que les trames de données avec des balises VLAN. Par conséquent, le port d’accès doit ajouter des balises VLAN aux trames de données reçues. Pour ajouter des balises VLAN, le PVID (Port Default VLAN ID) doit être configuré.Lorsque le port d’accès reçoit une trame avec une balise et que le VID de la trame est identique au VID (PVID) du port, le port d’accès peut également recevoir et traiter la trame.Si le VID de la trame de données balisée reçue est différent du VID du port, l’accès ne traitera pas les données de la trame et les rejettera directement.
Avant d’envoyer une trame étiquetée, le port d’accès supprimera l’étiquette. La raison en est que les dispositifs tels que les hôtes ou les serveurs ne peuvent pas traiter les VLAN étiquetés.
Port trunk
Les ports Trunk sont généralement utilisés pour connecter des commutateurs, des routeurs et d'autres appareils capables d'envoyer et de recevoir simultanément des trames étiquetées et non étiquetées. Lorsqu'un port Trunk reçoit une trame non étiquetée, il ajoute à cette trame une étiquette correspondant au PVID.Lorsqu'un port Trunk reçoit une trame de données étiquetée, il n'y apporte aucune modification. Un port Trunk peut être configuré avec une liste de plusieurs VLAN. Mais un point doit être mentionné : les trames de données dont l'envoi depuis le port TRUNK n'est autorisé que pour le PVID ne sont pas étiquetées.
Application du VLAN
Cas 1 : Division basée sur les ports
Il est courant que plusieurs entreprises se trouvent dans un même bâtiment et que ces entreprises soient connectées au même commutateur de couche 2. Afin de garantir l’indépendance et la sécurité des activités de chaque entreprise, l’interface connectée à chaque entreprise peut être divisée en différents VLAN afin d’assurer une isolation complète des données métier entre les entreprises.
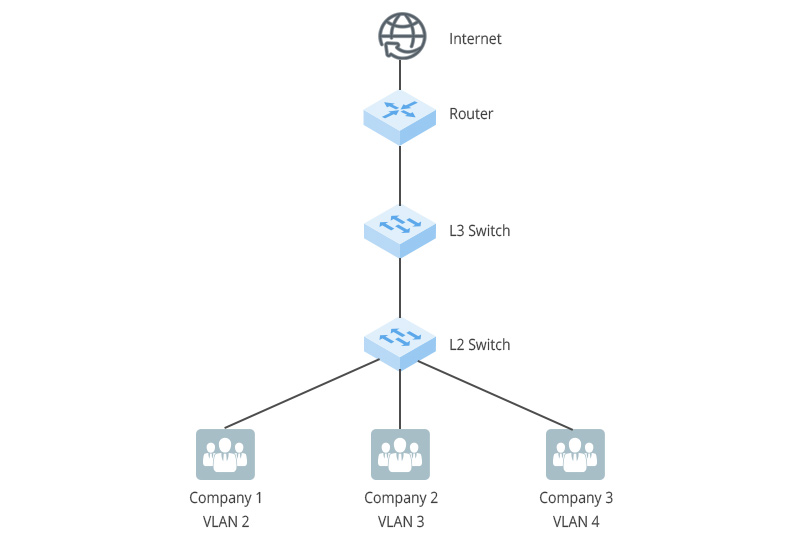
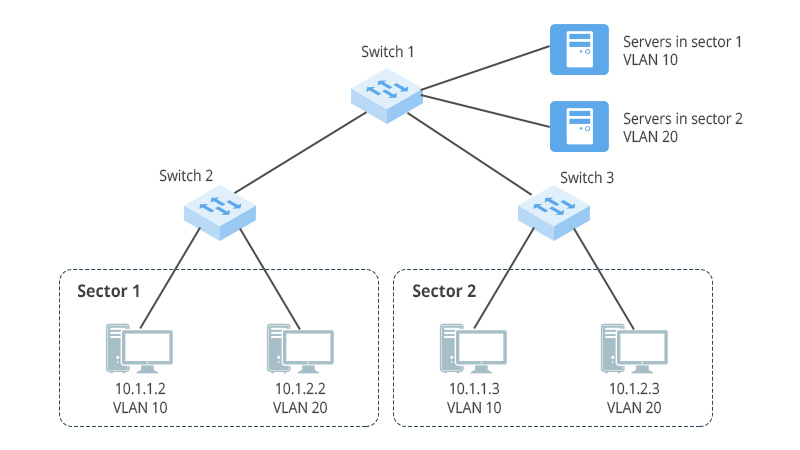
Cas 2 : Division basée sur le segment de réseau IP
L’entreprise dispose de plusieurs services, et les hôtes de chaque service sont configurés avec différents segments réseau. L’entreprise souhaite que les ressources réseau consultées par les employés de chaque service soient isolées les unes des autres. Une division VLAN basée sur le sous-réseau IP peut être configurée sur le commutateur Switch_1 de l’entreprise. De cette manière, les différents segments réseau du serveur sont répartis dans différents VLAN, et les flux de données accédant aux différents services applicatifs du serveur seront isolés, ce qui améliore la sécurité.


Partager
