


Principes de base et fonctionnement de l'ARP
Auteur Leslie
Date 04/02/2024

ARP est un protocole utilisé dans les réseaux locaux pour faire correspondre les adresses IP changeantes aux adresses physiques fixes (adresses MAC), également connu sous le nom de protocole de résolution d’adresse (Address Resolution Protocol, ARP). Il joue un rôle crucial dans la communication réseau, en garantissant que les appareils peuvent communiquer entre eux. Dans cet article, nous explorerons la définition, les principes de fonctionnement et l’importance de l’ARP dans la communication réseau afin de fournir une compréhension plus approfondie du protocole ARP.
ARP : découvrez ce que c’est
Qu’est-ce que l’ARP
ARP est un protocole de communication utilisé pour mapper les adresses IP aux adresses MAC, facilitant ainsi la communication entre les appareils connectés au réseau. La plupart des appareils réseau utilisent des adresses IP pour envoyer ou recevoir des messages. Ensuite, lors de la transmission de ces paquets IP sur un LAN, les adresses MAC sont utilisées pour l’encapsulation. Pour garantir une transmission fluide, ARP est utilisé pour obtenir l’adresse IP de l’appareil cible pour la transmission des paquets.

Type d’ARP
ARP se compose principalement de quatre types : Proxy ARP, ARP gratuit, Reverse ARP et Inverse ARP. Examinons les spécificités de chacun :
Proxy ARP: Proxy ARP est une technologie utilisée pour transférer des données d’un sous-réseau à un autre. Lorsqu’un appareil sur un sous-réseau demande à communiquer avec un appareil sur un autre sous-réseau, un appareil utilisant Proxy ARP répond en recevant et en transférant le paquet de données vers l’appareil cible. Proxy ARP facilite la communication entre des appareils situés sur différents sous-réseaux sans nécessiter de transfert par routeur.
ARP gratuit: L’ARP gratuit fonctionne comme un outil de gestion, en envoyant une requête ARP à tous les appareils du réseau afin de les informer d’une adresse IP spécifique et de son adresse MAC correspondante. Contrairement aux requêtes ARP standard, l’ARP gratuit n’est pas destiné à obtenir des adresses MAC, mais plutôt à mettre à jour le cache ARP des autres appareils du réseau.
ARP inversé: Reverse ARP est un protocole qui, contrairement à l’ARP standard, résout les adresses MAC en adresses IP. Il est généralement utilisé dans des scénarios spécifiques, par exemple lorsqu’un appareil ne connaît que son adresse MAC et doit obtenir son adresse IP à l’aide de Reverse ARP. L’appareil envoie une requête Reverse ARP, demandant à d’autres appareils de fournir son adresse IP, et l’appareil qui répond renvoie son adresse IP.
ARP inverse: L’ARP inverse est couramment utilisé pour établir des correspondances entre les adresses de couche réseau et les adresses de couche liaison de données au sein des trames. Il permet aux appareils d’utiliser les DLCI pour découvrir les adresses IP des appareils distants, établissant ainsi des correspondances entre la couche liaison de données et la couche réseau.
Comment fonctionne ARP
Lorsqu’un appareil rejoint un réseau local (LAN), le système réseau lui attribue automatiquement une adresse IP unique pour l’identification et la communication au sein du réseau. Le protocole de résolution d’adresses (ARP) est un protocole réseau utilisé pour associer les adresses IP aux adresses MAC, facilitant la communication entre les appareils. Son fonctionnement est le suivant :
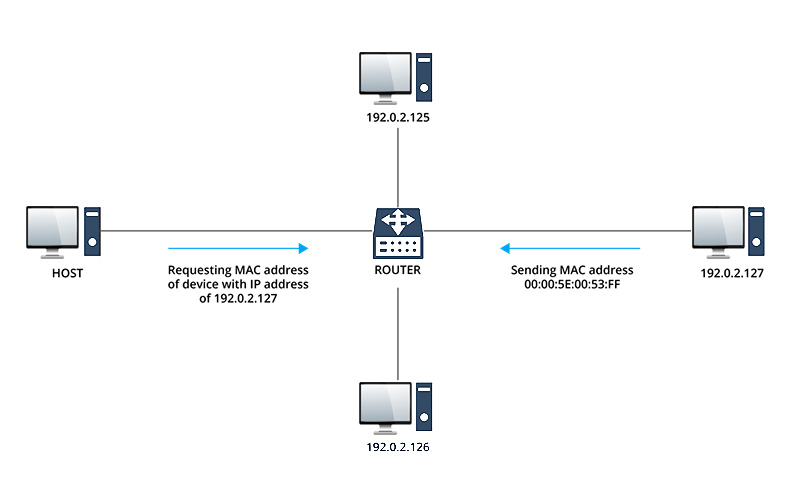
Requête ARP: Lorsqu’un appareil doit communiquer avec un autre appareil, il vérifie d’abord son cache ARP afin de déterminer si l’adresse IP cible est déjà associée à une adresse MAC correspondante. Si aucune entrée correspondante n’est trouvée dans le cache, l’appareil diffuse une requête ARP à tous les appareils du LAN, demandant l’adresse MAC correspondant à l’adresse IP cible.
Réponse ARP: Lorsqu’ils reçoivent une requête ARP, les autres appareils du réseau vérifient si l’adresse IP cible correspond à la leur. En cas de correspondance, un appareil envoie un message de réponse ARP à l’appareil demandeur, contenant sa propre adresse MAC. À la réception de la réponse ARP, l’appareil demandeur met à jour son cache ARP avec la nouvelle correspondance entre adresse IP et adresse MAC pour les communications futures.
Mise à jour du cache ARP: Après avoir reçu une réponse ARP, l’appareil stocke la nouvelle correspondance entre adresse IP et adresse MAC dans son cache ARP et définit un délai d’expiration. Pendant ce délai d’expiration, l’appareil continue d’utiliser cette correspondance pour la communication. Une fois la correspondance expirée, l’appareil envoie une nouvelle requête ARP pour mettre à jour la correspondance.
Le protocole ARP résout efficacement le problème de la localisation des périphériques cibles au sein d’un LAN, rendant la communication entre les périphériques plus efficace et plus fiable. En établissant et en mettant périodiquement à jour les correspondances entre les adresses IP et les adresses MAC, le protocole ARP garantit que les périphériques du réseau peuvent se localiser mutuellement avec précision et rapidité, permettant ainsi une transmission de données et une communication fluides.

ARP : Quels sont les avantages
Amélioration de l’efficacité de la communication réseau: ARP associe les adresses IP aux adresses MAC afin d’améliorer l’efficacité des communications réseau. Lorsqu’un appareil doit envoyer des données à un autre appareil sur le réseau local (LAN), ARP peut obtenir directement l’adresse MAC associée à l’adresse IP cible, facilitant ainsi la communication.
Simplification de la configuration réseau: le protocole ARP associe automatiquement les adresses IP aux adresses MAC, éliminant ainsi la nécessité de configurer manuellement leurs correspondances. Cette automatisation simplifie la configuration du réseau.
Réduction du trafic réseau: ARP réduit le trafic réseau en mettant en cache les mappages d’adresses résolus. Une fois qu’un appareil apprend l’adresse MAC d’un appareil cible, il stocke le mappage dans son cache ARP local pour les communications futures, évitant ainsi les diffusions fréquentes de requêtes ARP.
Dépannage rapide: ARP résout rapidement les problèmes réseau en vérifiant les correspondances entre adresses IP et MAC. Il identifie les correspondances incorrectes ou manquantes, permettant aux administrateurs de diagnostiquer et de résoudre rapidement les problèmes, garantissant ainsi la fiabilité du réseau.
Attaque par usurpation ARP/empoisonnement ARP : qu’est-ce que c’est
L’usurpation ARP, également connue sous le nom d’attaque par empoisonnement ARP, est un type de technique d’attaque réseau qui exploite les vulnérabilités du protocole ARP pour tromper les appareils d’un réseau, les amenant à envoyer les données réseau vers la mauvaise destination. Dans cette attaque, l’attaquant envoie des messages de réponse ARP falsifiés au LAN cible, trompant les appareils réseau afin qu’ils associent des adresses IP légitimes à des adresses MAC incorrectes. Une fois la fausse correspondance entre les adresses IP et les adresses MAC établie, les données réseau sont acheminées vers l’ordinateur de l’attaquant au lieu de l’appareil de destination initialement prévu. Les attaques par usurpation ARP présentent des risques importants, car les attaquants peuvent voler furtivement des informations sensibles à l’insu de la victime.
De plus, l’usurpation ARP peut évoluer vers d’autres formes d’attaques réseau, telles que :
Attaque de l’homme du milieu (MITM): Une attaque MITM est un type d’attaque par écoute clandestine dans laquelle l’attaquant s’interpose entre les deux points de terminaison de la communication, faisant croire aux parties communicantes qu’elles communiquent directement entre elles alors qu’en réalité, toutes les communications sont altérées ou surveillées par l’attaquant. Cette attaque peut entraîner le vol d’informations sensibles, telles que les noms d’utilisateur, les mots de passe et les coordonnées de carte de crédit. Les stratégies d’atténuation des attaques MITM incluent l’utilisation de protocoles de communication chiffrés, le recours à des réseaux privés virtuels (VPN) et l’évitement des connexions à des réseaux WiFi publics non fiables.
Attaque par déni de service (attaque DoS): Une attaque DoS inonde le système, le serveur ou le réseau cible de trafic afin d’empêcher les utilisateurs d’accéder à ces ressources. Les attaquants envoient de grands volumes de trafic ou de requêtes malveillants pour épuiser les ressources du système cible, entraînant des pannes du système ou des interruptions de service. Ce type d’attaque rend le système cible incapable de fournir des services, provoquant une indisponibilité ou des retards. Les mesures de prévention comprennent l’utilisation de pare-feu, de systèmes de détection d’intrusion et de systèmes de prévention des intrusions.
Détournement de session: Le détournement de session consiste pour des attaquants à voler l’ID de session d’un utilisateur et à prendre le contrôle de sa session web, en se faisant passer pour l’utilisateur légitime. En volant l’ID de session, les attaquants peuvent usurper les activités de l’utilisateur sur des réseaux autorisés, tels que des applications, des e-mails et la messagerie instantanée. Cette attaque peut permettre aux attaquants d’accéder à des informations utilisateur sensibles, d’effectuer des actions non autorisées ou d’usurper des identités utilisateur pour accéder à des ressources restreintes. Les mesures préventives courantes comprennent l’utilisation de communications chiffrées, la mise en œuvre de la gestion et de la surveillance des sessions, ainsi que l’utilisation de l’authentification multifacteur.
Conclusion
En résumé, l’ARP joue un rôle essentiel dans la communication LAN en associant les adresses IP aux adresses MAC. Bien qu’il améliore l’efficacité du réseau, il est vulnérable aux attaques par usurpation ARP, qui détournent les données vers des destinations non autorisées. Ces attaques peuvent évoluer vers des menaces plus graves comme les attaques de l’homme du milieu, les attaques par déni de service et le détournement de session. Pour atténuer les risques, des mesures de sécurité robustes telles que le chiffrement et les systèmes de détection d’intrusion sont essentielles. Si vous avez d’autres questions concernant l’ARP, n’hésitez pas à contacter les ingénieurs CCIE/HCIE de QSFPTEK à l’adresse suivante [email protected]. Nos ingénieurs vous fourniront une assistance complète.


Partager
