


WEP vs. WPA vs. WPA2 vs. WPA3 : comparaison des types de sécurité Wi-Fi
Auteur Yana
Date 08/30/2024

La sécurité Wi-Fi protège notre vie privée et nos données contre les accès non autorisés et l'écoute clandestine. Les termes WEP, WPA, WPA2 et WPA3 reviennent fréquemment lors de l'utilisation de produits sans fil tels que APs et les routeurs, mais quelle est la différence entre WEP, WPA, WPA2 et WPA3 ? Cet article explique les différences entre ces quatre protocoles de sécurité Wi-Fi afin d’aider les lecteurs à mieux comprendre et sécuriser leurs réseaux.
Qu’est-ce que le WEP ?
Définition de Wired Equivalent Privacy
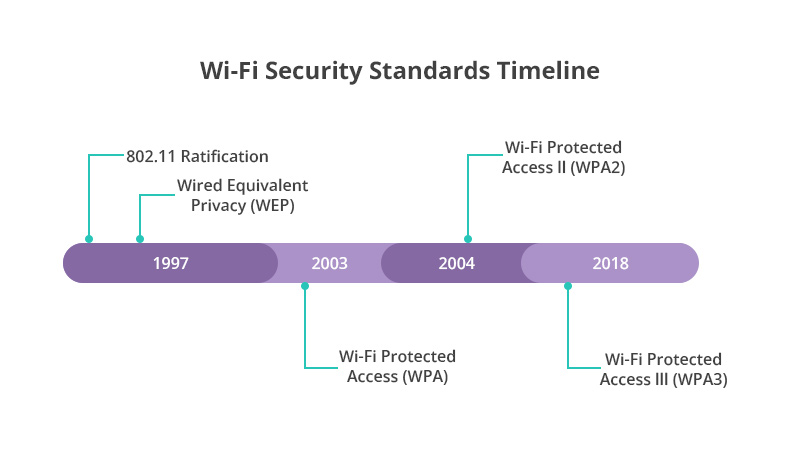
Abréviation de Wired Equivalent Privacy, WEP a été introduit pour la première fois en 1997 comme moyen de chiffrer les données transmises sans fil entre deux appareils afin d’empêcher les utilisateurs non autorisés d’écouter clandestinement ou de s’introduire dans un réseau sans fil. Le principe de fonctionnement de WEP consiste à utiliser des algorithmes de chiffrement pour chiffrer les données transmises sur le réseau sans fil. Il utilise des clés de 64 bits et de 128 bits pour chiffrer les données et utilise ces clés pour authentifier et déchiffrer les paquets de données. À cette époque, la technologie Wi-Fi en était encore à ses débuts, et les gens commençaient à prendre conscience de la nécessité d’un protocole de sécurité pour empêcher les accès non autorisés et l’écoute clandestine. WEP est considéré comme une étape importante, car il a été la première norme à fournir une sécurité aux réseaux Wi-Fi.
Inconvénients de la sécurité WEP
L’un des inconvénients les plus importants du WEP est que les clés sont vulnérables aux attaques. Comme le WEP utilise des clés statiques et présente des faiblesses dans son algorithme de chiffrement, les pirates peuvent utiliser des outils et des techniques simples pour casser le chiffrement WEP et accéder facilement aux réseaux Wi-Fi protégés.
En outre, le WEP présente également des vulnérabilités, telles que les attaques par rejeu et les attaques par dictionnaire, qui menacent la sécurité du réseau.
Qu’est-ce que WPA ?
Définition de Wi-Fi Protected Access
Wi-Fi Protected Access (WPA) a été introduit en 2003 comme réponse directe et remplacement face aux vulnérabilités de plus en plus apparentes de la norme de chiffrement WEP de la Wi-Fi Alliance. WEP était l’une des premières normes de chiffrement adoptées par les réseaux Wi-Fi, mais ses clés statiques et ses algorithmes de chiffrement vulnérables rendaient les données réseau vulnérables au vol et à la falsification. L’avènement de WPA a comblé les failles de sécurité de WEP et a fourni une protection plus fiable aux réseaux sans fil.
Améliorations par rapport au protocole de sécurité WEP
Temporal Key Authority Protocol (TKIP) : WPA utilise le protocole TKIP pour générer une nouvelle clé pour chaque paquet transmis. Contrairement au WEP, qui utilise la même clé statique, TKIP réduit les informations disponibles pour l’attaquant en changeant régulièrement la clé, ce qui rend plus difficile le détournement des paquets.
Vérification de l'autorisation des messages (MIC) : WPA inclut une vérification de l'autorisation des messages afin de déterminer si un intercepteur a intercepté et modifié le paquet de données. Cette fonctionnalité aide à prévenir les attaques et la falsification des données.
Qu’est-ce que WPA2 ?
Définition de Wi-Fi Protected Access 2
WPA2 est une version améliorée du protocole WPA. Il a été lancé en 2004 afin de fournir des connexions réseau sans fil plus sécurisées. WPA2 sécurise les réseaux Wi-Fi au moyen de mécanismes de chiffrement et d’authentification. Lorsqu’un appareil se connecte à un réseau Wi-Fi protégé, il est d’abord authentifié afin de garantir que seuls les utilisateurs autorisés peuvent y accéder. Ensuite, les données sont chiffrées à l’aide de l’algorithme de chiffrement AES afin d’assurer leur sécurité pendant la transmission. Parallèlement, WPA2 utilise également le mode compteur du protocole CCMP (Cipher Block Chain Message Verification Code Protocol) pour vérifier l’intégrité des données et empêcher qu’elles soient altérées ou endommagées.
Améliorations par rapport au protocole de sécurité WPA
Chiffrement fort : WPA2 utilise l’Advanced Encryption Standard (AES), qui est plus sûr et fiable que les premiers algorithmes de chiffrement WEP et TKIP. L’algorithme AES utilise une longueur de clé de 128 bits ou 256 bits, offrant une protection de chiffrement plus élevée et empêchant efficacement diverses attaques contre les réseaux Wi-Fi.
Authentification robuste : WPA2 prend en charge deux modes d’authentification : WPA2-Personal et WPA2-Enterprise. En mode individuel, une clé prépartagée (PSK) est généralement utilisée, c’est-à-dire que le mot de passe du réseau Wi-Fi est partagé entre le point d’accès et l’appareil connecté. Le mode entreprise utilise le protocole EAP (Extensible Authentication Protocol), plus complexe, pour fournir des identifiants individuels à chaque utilisateur ou appareil via un serveur d’authentification distinct.
Qu’est-ce que WPA3 ?
Définition de Wi-Fi Protected Access 3
WPA3 est le dernier protocole de sécurité Wi-Fi publié par la Wi-Fi Alliance en 2018. Successeur de WPA2, WPA3 est conçu pour fournir des protections de sécurité plus robustes, corriger certaines vulnérabilités de sécurité et tactiques d’attaque de WPA2, et offrir une connexion Wi-Fi plus sécurisée aux utilisateurs particuliers et professionnels.
Améliorations par rapport au protocole de sécurité WPA 2
Chiffrement des données renforcé
WPA3 utilise un mécanisme de chiffrement des données personnalisé qui fournit une clé de chiffrement unique pour chaque transmission de données. Par rapport à WPA2, WPA3 dispose de clés de chiffrement plus longues, utilisant une clé de 192 bits pour le mode personnel et une clé de 256 bits pour le mode entreprise, ce qui renforce considérablement la sécurité et la confidentialité des données.
Sécurité réseau renforcée
Dans WPA3, l’algorithme de chiffrement AES est mis en œuvre via le protocole SAE, qui emploie des algorithmes de chiffrement plus robustes et des méthodes d’échange de clés essentielles plus sécurisées, empêchant efficacement les attaques hors ligne et les tentatives de devinage de mot de passe, et améliorant la sécurité du réseau.
Protection améliorée contre les attaques par force brute
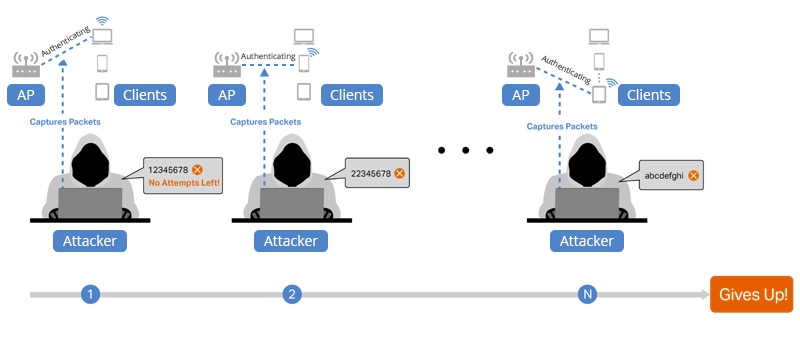
WPA3 offre une protection améliorée contre les attaques par force brute, protégeant les utilisateurs contre les attaques par dictionnaire et le craquage par force brute. En limitant le nombre de tentatives et en utilisant des clés de chiffrement plus complexes, WPA3 empêche les pirates de casser par force brute les mots de passe et les identifiants Wi-Fi.
Protection de sécurité de niveau entreprise
WPA3-Enterprise améliore encore la sécurité par rapport à WPA2-Enterprise en introduisant le mode WPA3-Enterprise 192 bits, renforçant la robustesse de la défense des mots de passe. Parallèlement, WPA3-Enterprise adopte l’algorithme HMAC-SHA-384, plus sécurisé, pour l’exportation et la confirmation des clés, renforçant ainsi la protection des données.
Ouvrir la protection du réseau
WPA3 introduit OWE (Opportunistic Wireless Encryption), qui offre une protection plus sécurisée pour la transmission des données utilisateur sur les réseaux ouverts. OWE utilise l’algorithme d’échange de clés Diffie-Hellman pour l’échange de clés et chiffre la transmission des données utilisateur, empêchant efficacement les attaquants illégaux d’accéder aux données et de les voler.
Avez-vous besoin du type de sécurité Wi-Fi WPA3 ?
La sécurité de WPA3 est bien supérieure à celle de WPA2, et il est recommandé d’utiliser WPA3 pour protéger le réseau Wi-Fi si les conditions réelles sont réunies. Cependant, la transition de WPA2 vers WPA3 est progressive, et vous pouvez être confronté à une période de transition due aux mises à jour des équipements ou aux mises à jour logicielles. Avant de passer à WPA3, vous pouvez utiliser des correctifs de sécurité mis à jour, augmenter la complexité du mot de passe, etc., afin d’améliorer la sécurité du réseau Wi-Fi actuel.
Sécurité des réseaux sans fil WEP vs. WPA vs. WPA2 vs. WPA3 : quelles sont les différences ?
Les différences entre WEP, WPA, WPA2 et WPA3 sont présentées dans le tableau ci-dessous.
Comment choisir les bons protocoles de sécurité des réseaux sans fil?
WEP est un protocole de sécurité Wi-Fi obsolète et doit être évité. WPA est une alternative à WEP et utilise un chiffrement plus robuste. Actuellement, WPA2 est le protocole de sécurité sans fil dominant. La plupart des appareils actuels, notamment les smartphones, les ordinateurs portables et points d’accès sans fil, disposent d’une prise en charge intégrée de WPA2. Bien que WPA3 soit le protocole de sécurité le plus avancé, il n’est pas encore aussi populaire que WPA2 en raison de problèmes de compatibilité.
Par conséquent, il est recommandé de choisir le protocole de sécurité Wi-Fi approprié dans cet ordre.
Préféré : si possible, choisissez WPA3, qui offre le plus haut niveau de sécurité.
Deuxième meilleur choix : si WPA3 n’est pas pris en charge, WPA2 est le choix le plus sécurisé et le plus largement pris en charge.
Évitez d’utiliser WEP et WPA sauf s’il n’y a pas d’autre choix, et uniquement pour les réseaux qui n’impliquent pas de données sensibles.
Conclusion
La sécurité du Wi-Fi s'est améliorée de WEP à WPA3, chaque génération de protocoles améliorant la technologie de chiffrement et la sécurité. WEP a été le premier protocole de sécurité, mais WPA l'a remplacé car il était facile à pirater. WPA a amélioré la sécurité du réseau en introduisant une gestion dynamique des clés et un chiffrement plus robuste. WPA2 a encore renforcé le chiffrement et est devenu une norme largement utilisée aujourd'hui, tandis que WPA3 s'appuie sur cette base en proposant des fonctionnalités de sécurité et des mécanismes de protection plus avancés.


Partager
