


Qu’est-ce qu’un dispositif de pare-feu et pourquoi une entreprise en a-t-elle besoin ?
Auteur Moore
Date 11/17/2023

Dans notre paysage numérique contemporain, caractérisé par une connectivité omniprésente, la protection de nos actifs numériques est d’une importance capitale. Le pare-feu constitue un mécanisme de défense principal, formant un système sophistiqué de sécurité réseau méticuleusement conçu pour protéger nos appareils contre les cybermenaces. Ce guide complet explore les nuances des pare-feu, en éclairant leurs différents types, fonctions et leur rôle essentiel dans le maintien d’une sécurité réseau résiliente.
Qu’est-ce qu’un pare-feu ?
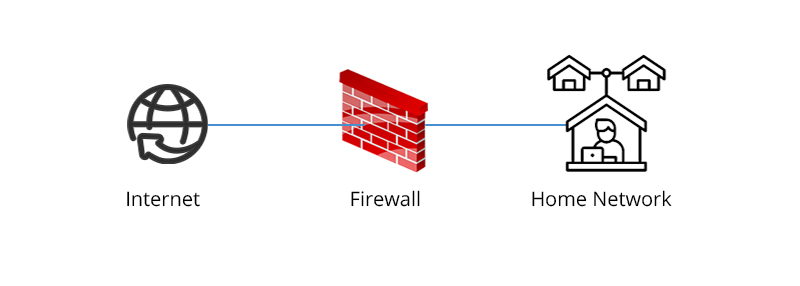
Un pare-feu agit comme un gardien vigilant, établissant une barrière entre l’ordinateur d’un utilisateur et le vaste réseau. Imaginez-le comme un videur numérique, inspectant soigneusement chaque élément de données qui cherche à entrer dans votre appareil ou à en sortir. Fonctionnant comme la première ligne de défense, il empêche les accès non autorisés et renforce les barrières contre les cyberintrus.
Différents types de pare-feu
Pare-feu à filtrage de paquets :
Ces pare-feu inspectent les paquets de données selon des règles prédéfinies, autorisant ou bloquant le trafic en conséquence. Leur efficacité réside dans leur simplicité, ce qui en fait un choix courant pour un usage personnel.
Pare-feu à inspection dynamique :
Allant au-delà de l’inspection des paquets, ces pare-feu suivent l’état des connexions actives. Cela leur permet de prendre des décisions plus nuancées, renforçant la sécurité en comprenant le contexte des transmissions de données.
Pare-feu de service proxy :
Ce pare-feu fonctionne au niveau de la couche application ; les pare-feu proxy agissent comme intermédiaires entre les utilisateurs et Internet. Ils fournissent une couche supplémentaire d’anonymat et de sécurité en traitant les demandes de données pour le compte des utilisateurs.
Pare-feu de nouvelle génération (NGFW):
Les NGFW constituent la dernière évolution ; cette technologie de pare-feu intègre plusieurs fonctionnalités avancées telles que la prévention des intrusions, l’inspection approfondie des paquets et la prise en compte des applications. Offrant une approche complète de la sécurité réseau, ils traitent habilement les complexités des cybermenaces contemporaines.
Pare-feu de gestion unifiée des menaces (UTM):
Un appareil de gestion unifiée des menaces (UTM) combine généralement les fonctionnalités d’un pare-feu à inspection dynamique, de prévention des intrusions et d’antivirus, de manière faiblement interconnectée. Il peut inclure des services complémentaires, intégrant souvent une gestion cloud. La philosophie de conception des UTM met l’accent sur la simplicité et la convivialité.
Comment fonctionne un pare-feu ?
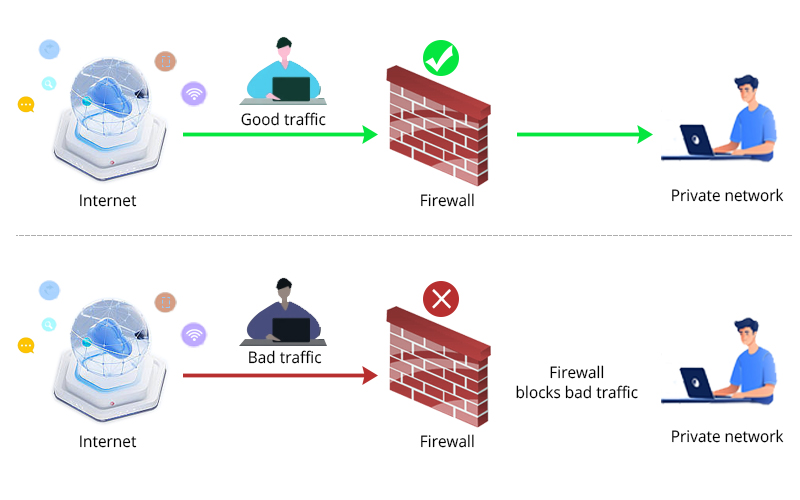
Comprendre les subtilités d’un pare-feu est essentiel—il s’apparente à une inspection douanière méticuleuse à la frontière, examinant chaque paquet d’informations. Le pare-feu évalue les paquets de données selon des règles prédéfinies, en identifiant les anomalies ou les menaces potentielles. Une inspection réussie permet au paquet de poursuivre son chemin, tandis que le contenu signalé est rapidement bloqué, garantissant que seules les données sécurisées et autorisées traversent le réseau.
Pourquoi les pare-feu sont-ils importants ?
À une époque marquée par la sophistication croissante des cybermenaces, les pare-feu sont devenus indispensables. Fonctionnant comme un bouclier robuste, ils sont essentiels pour contrecarrer les accès non autorisés, protéger les informations sensibles et faire office de sentinelles vigilantes face à un éventail d’adversaires numériques, notamment les logiciels malveillants et les pirates informatiques.
Principales utilisations des pare-feu
Prévention des logiciels malveillants :
Les pare-feu jouent un rôle crucial dans le blocage des logiciels malveillants afin de les empêcher de s’infiltrer dans votre système. Ils examinent les données entrantes à la recherche de schémas malveillants connus et les empêchent de compromettre votre appareil.
Contrôle d’accès :
En appliquant des politiques de contrôle d’accès, les pare-feu limitent les personnes qui peuvent accéder à votre réseau. C’est particulièrement critique dans les environnements organisationnels où les informations sensibles doivent être protégées contre le personnel non autorisé.
Assurance de confidentialité :
Les pare-feu contribuent à la confidentialité en contrôlant le flux de données entrant et sortant de votre réseau. C’est essentiel, tant pour les particuliers que pour les entreprises, afin de protéger les données sensibles des regards indiscrets.
Fonctions du pare-feu
Filtrage des paquets :
La fonction fondamentale du filtrage de paquets consiste à examiner les paquets de données individuels et à décider de les autoriser ou de les bloquer en fonction de règles prédéfinies.
Traduction d’adresses réseau (NAT) :
NAT joue un rôle essentiel dans l’amélioration de la sécurité en masquant les adresses IP internes, ce qui rend plus difficile pour les attaquants potentiels d’identifier et de cibler des appareils spécifiques.
Prise en charge du réseau privé virtuel (VPN) :
Les pare-feu intègrent fréquemment la prise en charge des VPN, permettant une communication sécurisée sur Internet grâce à l'établissement de tunnels chiffrés. Cette fonctionnalité est essentielle pour préserver la confidentialité et l'intégrité des transmissions de données.
Avantages de l’utilisation de dispositifs pare-feu
Sécurité renforcée :
Le principal avantage des pare-feu est leur sécurité renforcée, qui protège contre de nombreuses cybermenaces.
Protection de la confidentialité :
Les pare-feu contribuent à la confidentialité en contrôlant le flux de données, garantissant ainsi que les informations sensibles restent confidentielles.
Tranquillité d’esprit :
Savoir qu’un pare-feu robuste est en place offre une tranquillité d’esprit, permettant aux utilisateurs de naviguer dans le paysage numérique en toute confiance.
Comment utiliser la protection par pare-feu ?
La mise en œuvre efficace de la protection par pare-feu implique l’installation du logiciel. Des mises à jour régulières, des ajustements de configuration en fonction des besoins spécifiques et une surveillance proactive des journaux du pare-feu sont essentiels pour maintenir une sécurité optimale.
Pare-feu de couche application et proxy
Pare-feu de couche application :
Ces pare-feu avancés fonctionnent agt au niveau de la couche applicative du modèle OSI, offrant une inspection plus granulaire des données. Cela permet une détection plus efficace des activités malveillantes.
Pare-feu proxy :
Les pare-feu proxy fonctionnent comme des intermédiaires, interceptant et examinant les demandes de données au nom des utilisateurs, offrant une couche supplémentaire de sécurité et d'anonymat, en particulier dans les environnements d'entreprise.
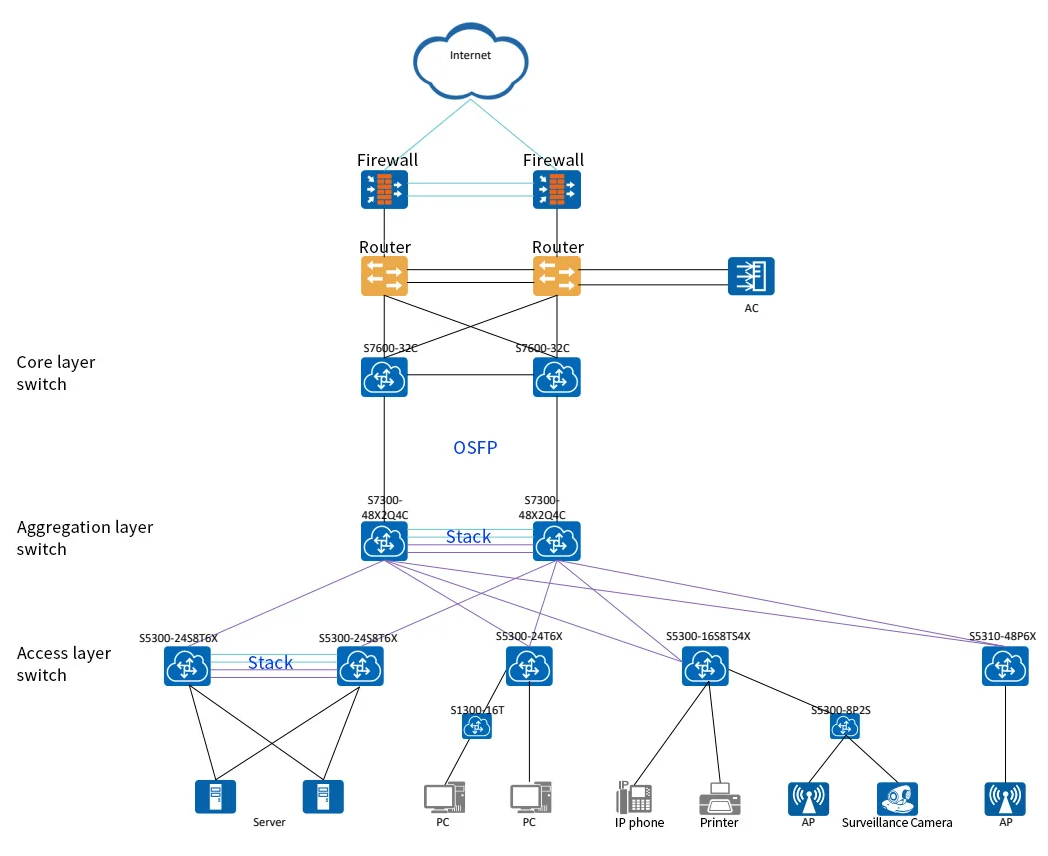
Voici un exemple de réussite client concernant la conception d’une application de pare-feu par QSFPTEK dans un réseau d’entreprise :
Produit associé :


L’importance de NAT et VPN
Traduction d’adresses réseau (NAT) :
Le NAT est essentiel pour masquer les adresses IP internes, réduire la surface d’exposition aux attaques potentielles et rendre plus difficile pour les acteurs malveillants l’identification d’appareils spécifiques.
Réseaux privés virtuels (VPN) :
La prise en charge des VPN dans les pare-feu garantit une communication sécurisée en créant des tunnels chiffrés. C’est particulièrement important pour les télétravailleurs ou les organisations disposant de bureaux géographiquement dispersés.
L’avenir de la sécurité réseau
À l’avenir, l’avenir de la sécurité réseau passe par l’intégration de l’intelligence artificielle et de l’apprentissage automatique dans les systèmes de pare-feu. Ces technologies permettent des défenses adaptatives et proactives, en identifiant et en atténuant les menaces émergentes en temps réel.
Il est essentiel de clarifier la distinction entre les pare-feu et les logiciels antivirus. Alors que les pare-feu se concentrent sur le contrôle et la surveillance du trafic réseau, les logiciels antivirus sont conçus pour détecter et supprimer les logiciels malveillants des appareils individuels.
Bien que les pare-feu soient un composant crucial de la sécurité des réseaux, ils ont des limites. Ils peuvent ne pas être efficaces contre certaines attaques, et les menaces internes peuvent toujours présenter des risques. Soulignez la nécessité d’une approche de sécurité en couches, combinant les pare-feu avec d’autres mesures de sécurité.
Conclusion
En conclusion, les pare-feu sont les héros méconnus du monde numérique, protégeant sans relâche nos appareils et nos réseaux contre une myriade de cybermenaces. En comprenant leurs types, leurs fonctions et le paysage de la sécurité des réseaux, les particuliers et les organisations peuvent renforcer leurs forteresses numériques et naviguer en toute confiance dans le monde en ligne. Restez informé, restez en sécurité.


Partager
