


Qu’est-ce que DHCP Snooping et comment fonctionne-t-il ?
Auteur Leslie
Date 03/22/2023

Le DHCP Snooping est une fonctionnalité de sécurité qui aide à protéger un réseau contre les serveurs DHCP (Dynamic Host Configuration Protocol) non autorisés et d’autres attaques basées sur DHCP. Il s’agit d’une technologie qui fournit une couche de protection supplémentaire à l’infrastructure réseau en permettant uniquement aux appareils autorisés d’obtenir des adresses IP de manière dynamique. Dans cet article, nous examinerons en détail ce qu’est le DHCP Snooping, son fonctionnement et les types d’attaques contre lesquelles il peut protéger.
Cisco Systems. (s. d.). Guide de configuration DHCP Snooping, Cisco IOS Release 12.2SX. Consulté depuis www.Cisco.com
Qu’est-ce que DHCP ?
Avant d’aborder le DHCP Snooping, comprenons ce qu’est le DHCP. Le DHCP (Dynamic Host Configuration Protocol) est un protocole réseau qui attribue automatiquement des adresses IP aux appareils du réseau. Un serveur DHCP attribue dynamiquement des adresses IP, des masques de sous-réseau, des passerelles par défaut et d’autres paramètres de configuration réseau aux périphériques réseau. Le DHCP simplifie la gestion des adresses IP sur un réseau en attribuant automatiquement les adresses IP selon les besoins.
Leslie. (n.d.). Signification de DHCP. QSFPTEK. Consulté le 12 avril 2023, depuis PPPoE vs DHCP
Qu’est-ce que le DHCP Snooping ?
DHCP Snooping est une technique de sécurité réseau qui empêche les attaques malveillantes via le protocole Dynamic Host Configuration Protocol (DHCP). Activée sur un commutateur, elle enregistre les échanges DHCP sur chaque port du réseau et les stocke dans une table DHCP Snooping, qui indique quelles adresses IP ont été louées à quelles adresses MAC et quand les baux expireront. Elle peut également empêcher les attaques par usurpation de serveur DHCP, améliorant ainsi la sécurité et la fiabilité du réseau en empêchant efficacement diverses attaques malveillantes.
Comment fonctionne IP DHCP Snooping ?
Que sont les attaques par usurpation DHCP ?
Lors de l’utilisation du protocole DHCP pour attribuer des adresses IP aux hôtes d’un réseau, les attaquants peuvent exploiter des attaques de DHCP Spoofing pour envoyer de faux messages DHCP, trompant les hôtes afin qu’ils se connectent à des serveurs DHCP malveillants contrôlés par l’attaquant. Cela peut empêcher les hôtes de se connecter au réseau ou les rediriger vers des sites web malveillants pour d’autres attaques.
Comment prévenir les attaques d’usurpation DHCP
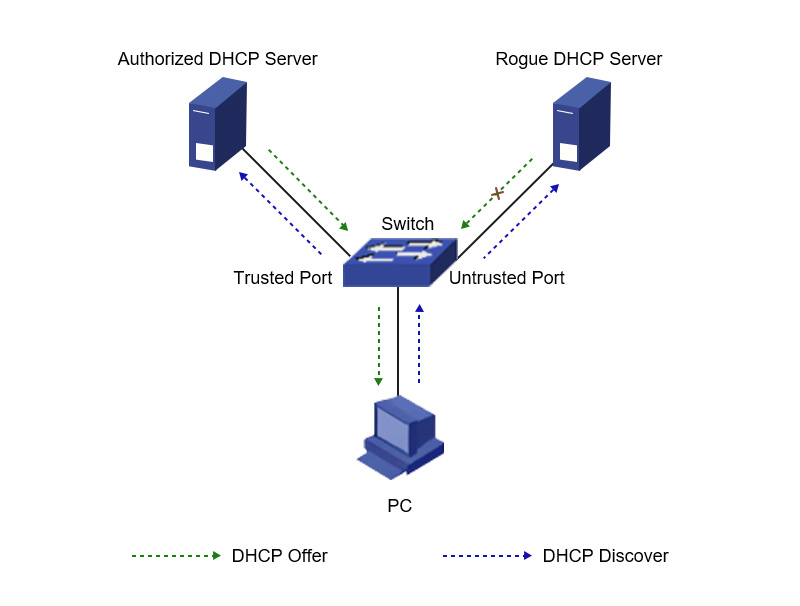
Pour résoudre ce problème, la technologie DHCP Snooping a été développée. Elle active le commutateur réseau en activant DHCP Snooping, en divisant les ports DHCP en ports de confiance et non approuvés, et en apprenant toutes les adresses MAC et IP qui passent par les ports de confiance. Lorsqu’un message DHCP arrive sur un port non approuvé, le commutateur vérifie si ses adresses MAC et IP source correspondent à celles de la base de données dynamique. Si elles ne correspondent pas, le commutateur rejette le message, empêchant ainsi les attaques par usurpation DHCP. DHCP Snooping divise généralement les interfaces des commutateurs en ports de confiance et ports non approuvés.
Comment prévenir l’empoisonnement du serveur DHCP
En outre, la technologie DHCP Snooping peut également empêcher l’empoisonnement des serveurs DHCP. Le commutateur apprend toutes les adresses MAC et IP des serveurs DHCP qui passent par les ports Trusted et les stocke dans une base de données dynamique. Si le message DHCP contient une adresse IP de serveur DHCP qui ne correspond pas à une adresse IP de serveur DHCP connue dans la base de données dynamique, le commutateur rejette le message afin d’empêcher les attaquants d’empoisonner les serveurs DHCP et d’envoyer de fausses adresses IP aux hôtes du réseau.
Enfin, le commutateur consigne tous les messages DHCP qui ne passent pas la vérification dans le journal DHCP Snooping afin que les administrateurs puissent les consulter et prendre les mesures nécessaires. De cette manière, il peut protéger efficacement la sécurité du réseau et prévenir les attaques DHCP.

Contre quelles attaques le DHCP Snooping peut-il se défendre ?
Serveurs DHCP non autorisés
Le DHCP Snooping est principalement conçu pour se défendre contre les serveurs DHCP non autorisés. Les serveurs DHCP non autorisés sont des dispositifs qui ont été configurés pour distribuer des adresses IP aux clients d’un réseau sans autorisation. Ces dispositifs peuvent causer de graves problèmes de sécurité, car ils peuvent être utilisés pour intercepter le trafic réseau ou lancer d’autres types d’attaques.
DHCP Snooping peut protéger contre les serveurs DHCP non autorisés en bloquant les messages DHCP provenant de sources non fiables. Lorsqu’un hôte non fiable envoie un message DHCP, le commutateur inspecte le message et le compare à la table de liaison DHCP. Le commutateur abandonnera le message si l’adresse MAC source ne figure pas dans la table de liaison DHCP. Cela empêche les hôtes non autorisés de distribuer des adresses IP sur le réseau.
Usurpation DHCP et épuisement DHCP
DHCP Snooping peut également se défendre contre les attaques basées sur DHCP, telles que l’usurpation DHCP et l’épuisement DHCP. L’usurpation DHCP est un type d’attaque dans lequel un attaquant envoie de faux messages DHCP à un réseau afin de détourner des adresses IP. L’épuisement DHCP est une attaque dans laquelle un attaquant inonde le réseau de requêtes DHCP, ce qui amène le serveur DHCP à épuiser les adresses IP disponibles.
Comment activer DHCP Snooping et ses avantages
Activer DHCP
Pour activer DHCP Snooping sur un réseau, vous devez d’abord configurer le serveur DHCP afin qu’il fournisse des adresses IP valides et d’autres paramètres de configuration réseau. Ensuite, vous devez configurer le commutateur pour activer DHCP Snooping et spécifier les serveurs et interfaces DHCP approuvés. Vous pouvez également configurer d’autres fonctionnalités de DHCP Snooping, telles que la limitation du débit DHCP et le filtrage des options DHCP, afin de renforcer davantage la sécurité du réseau.
Avantages du DHCP
L’utilisation de DHCP Snooping dans un environnement réseau présente plusieurs avantages. Parmi les avantages les plus significatifs, on peut citer :
Sécurité réseau renforcée
Il empêche les serveurs DHCP malveillants de distribuer des adresses IP à des appareils non autorisés, ce qui contribue à renforcer la sécurité du réseau.
Fiabilité réseau améliorée
Il garantit que seuls les serveurs DHCP autorisés sont utilisés pour attribuer des adresses IP, ce qui réduit le risque de conflits d’adresses IP et d’interruptions du réseau.
Gestion simplifiée du réseau
Il facilite la gestion des adresses IP et des paramètres réseau en automatisant le processus d’attribution des adresses IP aux appareils.
Appareils DHCP Snooping QSFPTEK
QSFPTEK propose une gamme de dispositifs réseau dotés de la fonctionnalité DHCP Snooping, notamment les S7600-48Y8C, S7600-24Y4C et S7600-24X2C de la série S7600, ainsi que des commutateurs de la série S7300. Ces dispositifs offrent des fonctionnalités supplémentaires au-delà de la prise en charge du DHCP, telles que la qualité de service (QoS) et les listes de contrôle d’accès (ACL), afin de garantir une transmission sécurisée des données. En plus des capacités QoS et ACL, les commutateurs de la série S7300 sont également équipés d’une protection DDoS pour renforcer la sécurité du réseau.
Conclusion
En conclusion, DHCP Snooping est une fonctionnalité de sécurité essentielle qui protège les réseaux contre les serveurs DHCP non autorisés et d’autres attaques basées sur DHCP. QSFPTEK propose une gamme d’appareils prenant en charge la fonctionnalité DHCP Snooping, ce qui permet aux administrateurs réseau de mettre facilement en œuvre cette technologie et de profiter de ses nombreux avantages. Grâce à elle, les réseaux peuvent être protégés contre les attaques potentielles et fonctionner sans heurts, garantissant une transmission des données sûre et efficace.


Partager
