


Qu’est-ce que l’IGMP Snooping et comment le configurer sur les commutateurs QSFPTEK ?
Auteur Aiyden
Date 05/22/2023

L’IGMP snooping est un protocole multicast fonctionnant sur les appareils de couche 2. Il permet le mode de trafic multicast afin de résoudre le problème de congestion du réseau et des incidents de sécurité des données liés au mode unicast. Aujourd’hui, il est largement configuré sur les appareils compatibles IGMP afin de garantir la fiabilité des appareils et du réseau. Cet article examinera en détail l’IGMP snooping. Nous espérons que vous aurez une idée claire de ce qu’est l’IGMP snooping, de son fonctionnement et de la manière de le configurer sur les commutateurs IGMP snooping QSFPTEK.
Qu’est-ce que l’IGMP Snooping ?
Le snooping GMP (Internet Group Management Protocol) est un protocole réseau permettant aux commutateurs d’écouter le trafic Internet Group Management Protocol. Les appareils activant le snooping IGMP peuvent identifier les hôtes du réseau qui souhaitent rejoindre le groupe multicast. Ensuite, lorsque le commutateur envoie une fois le trafic multicast IGMP, tous les récepteurs qui l’ont sollicité recevront le trafic simultanément. Les autres hôtes qui ne sont pas intéressés filtreront le trafic et rejetteront le paquet, puis la bande passante est réservée sur ces liens.
Qu’est-ce que le multicast en réseau ?
Le mode multicast réseau est un mode de transfert qui achemine le trafic multicast depuis une seule source, mais qui est reçu par plusieurs destinataires de destination.
Par rapport au mode unicast, le multicast est plus efficace, car le trafic ne doit être transféré qu’une seule fois. De plus, le multicast est supérieur à la diffusion, car les informations demandées ne sont envoyées qu'aux bons destinataires. De manière générale, si vous avez du trafic multicast sur votre réseau et des appareils prenant en charge IGMP, il est recommandé d’activer l’IGMP snooping.
Qu’est-ce qu’un switch IGMP Snooping ?
Commutateurs réseau Les commutateurs qui prennent en charge l'utilisation du protocole IGMP pour écouter le trafic du protocole Internet Group Management Protocol entre les hôtes et les routeurs sont des commutateurs avec surveillance IGMP. La surveillance IGMP permet aux commutateurs d'apprendre quelles liaisons nécessitent quel trafic IP multicast et de transmettre les données correspondantes aux liaisons destinées.
Quel est l’objectif principal de l’IGMP Snooping ?
L’IGMP snooping résout principalement les problèmes d’inondations de trafic, de fuite de sécurité des données et de communication de données inefficace.
Prévenir les inondations de trafic : Les commutateurs IGMP ne transmettent les paquets IPv4 qu’aux ports qui appartiennent au groupe multicast au lieu de les envoyer à tous les ports du VLAN. Cela empêche les hôtes de traiter des paquets inutiles qu’ils n’ont pas sollicités. La bande passante sur ces liaisons est préservée, ce qui améliore l’utilisation de la bande passante et rend le réseau plus rapide et plus efficace.
Renforcer la sécurité des données : Seuls les utilisateurs sélectionnés recevront les paquets multicast, ce qui empêche tout accès non autorisé aux données privées. Le réseau qui n’active pas IGMP Snooping pourrait faire face à une attaque par déni de service (DoS) à tout moment.
Comment fonctionne l’IGMP Snooping ?
L’IGMP snooping peut écouter les paquets IGMP entre les hôtes et les routeurs compatibles multicast. Si un commutateur IGMP snooping reçoit un message d’un hôte demandant à rejoindre le groupe multicast, le commutateur ajoutera l’hôte à la table d’appartenance au groupe multicast. Si le commutateur reçoit un message d’un hôte demandant à quitter le groupe multicast, le commutateur supprimera l’hôte de la table d’appartenance multicast.

Lorsque le commutateur reçoit des paquets multicast, il peut rapidement identifier les récepteurs intéressés en consultant la table de transfert multicast, puis transférer sélectivement le message à ceux-ci interfaces connectées aux groupes multicast.
Comprendre les types de messages IGMP
Requête IGMP :
La requête IGMP snooping est le message envoyé depuis le commutateur ou le routeur (également appelé Querier) afin de demander une réponse spécifique à chacun des hôtes du groupe multicast. Par exemple, la requête peut être : “Y a-t-il un hôte à l’écoute d’un groupe multicast spécifique ?” ou “Y a-t-il un hôte à l’écoute du trafic multicast d’un groupe spécifique provenant d’une source multicast spécifique ?”
Rapport d’adhésion (Rejoindre le groupe) :
Join Group est le message envoyé par l’hôte pour demander au IGMP Querier l’autorisation de rejoindre un groupe multicast spécifique.
Quitter le groupe :
Leave Group est le message envoyé par l’hôte pour informer le Querier IGMP snooping de quitter un groupe multicast spécifique.
Principales considérations relatives aux configurations IGMP Snooping
L’activation de l’IGMP snooping est essentielle pour améliorer l’efficacité du réseau et prévenir les inondations de trafic. Pour configurer correctement l’IGMP snooping, vous devez garder à l’esprit les considérations suivantes.
Topologie du réseau
Avoir une image de la topologie du réseau à l’esprit aide à localiser les sources et les récepteurs multicast. Vérifier si les commutateurs et autres appareils de la topologie prennent en charge l’IGMP snooping est également essentiel pour décider par où commencer la configuration.
Interrogateur IGMP
IGMP Querier est chargé d'envoyer des requêtes IGMP snooping et de maintenir la table d'appartenance multicast. Une configuration correcte d'IGMP Querier peut garantir le transfert du trafic multicast de manière appropriée.
Proxy IGMP
Le proxy IGMP, en tant que fonctionnalité IGMP, a étendu les capacités de l’IGMP snooping. Il permet au commutateur de couche 2es (avec des fonctionnalités de routage de couche 3) comme proxy pour transférer les passages IGMP entre différents VLAN ou hôtes et routeurs multicast dans les sous-réseaux. Cela résout la limitation de l’IGMP snooping, qui ne fonctionne que dans un VLAN spécifique et ne peut pas transférer les paquets entre différents VLAN.
Configuration VLAN
Vous devez configurer l’IGMP snooping en fonction de chaque VLAN, ce qui nécessite une configuration VLAN ciblée afin de réaliser l’isolation et le contrôle du trafic multicast.
Versions IGMP
IGMPv1, IGMPv2 et IGMPv3 sont les trois versions progressives d’IGMP. Prenez soin d’apprendre les fonctionnalités de chaque version, car différentes versions nécessitent différentes configurations IGMP pour vos réseaux.
Filtre IGMP
Cette fonctionnalité permet à IGMP de filtrer les liaisons multicast au niveau de l'interface VLAN. En termes simples, il s'agit de configurer un profil de configuration multicast IP et de l'associer à chaque port des commutateurs. Les ports sont ensuite configurés pour recevoir ou rejeter le trafic multicast. Il s'agit d'un mécanisme sécurisé permettant de transférer sélectivement les paquets multicast
Valeur du délai d’expiration du vieillissement
La valeur du délai d’expiration IGMP spécifie combien de temps le commutateur attendra de recevoir une requête IGMP du routeur multicast avant de supprimer le groupe multicast de la table de cache multicast. Décider de conserver la valeur de délai d’expiration par défaut (260 seconds) ou de la remplacer par une valeur optimale dépend de vos besoins.
Comment configurer IGMP-Snooping sur les commutateurs d’entreprise QSFPTEK ?
Voici le guide de configuration IGMP snooping pour les commutateurs de couche 2 de la série QSFPTEK S5300. Ce manuel de configuration s’applique aux modèles suivants : S5300-8T2S, S5300-8P2S, S5300-16S8TS4X, S5300-24T4S, S5300-24T4X, S5300-24P4TS, S5300-24P4X, S5300-48T4X, S5300-48P6X.
Configuration IGMP-Snooping
Cliquez sur L2 Config -> IGMP Snooping dans la barre de navigation, puis saisissez le
Page de configuration IGMP-Snooping.
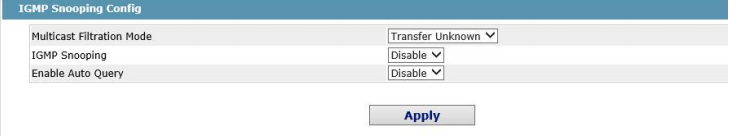
Sur cette page, vous pouvez définir s’il faut configurer un switch pour transférer les multidiffusions inconnues,
s’il faut activer l’IGMP snooping, et s’il faut configurer le switch comme querier
d'IGMP.
Liste VLAN IGMP-Snooping
Dans la barre de navigation, cliquez sur L2 Config -> IGMP Snooping -> IGMP Snooping VLAN
liste dans la barre de navigation, puis accédez à la page VLAN IGMP-Snooping.
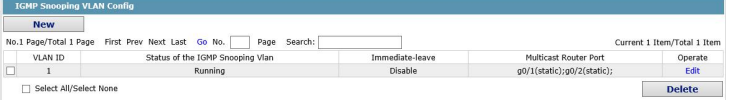
Si vous cliquez sur Nouveau, la configuration VLAN IGMP-snooping peut être effectuée. Via le Web, jusqu'à 8
les ports physiques peuvent être définis sur chaque VLAN de snooping IGMP. Si vous cliquez sur Annuler, un élément sélectionné
Le VLAN IGMP-Snooping peut être supprimé ; si vous cliquez sur Modifier, vous pouvez modifier le port membre, en cours d’exécution
état, et départ immédiat du VLAN IGMP-Snooping.
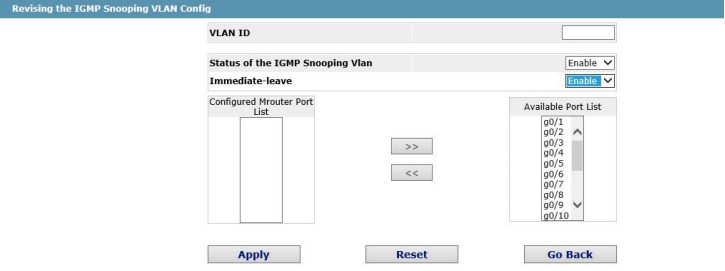
Lors de la création d’un nouveau VLAN IGMP-Snooping, l’ID VLAN peut être modifié ; lors de la modification d’IGMP-Snooping
VLAN, l'ID VLAN ne peut pas être modifié.
Vous pouvez ajouter ou supprimer le port de routage à l’aide des boutons “>>” ou “<<”.
Adresse multicast statique
Cliquez sur L2 Config -> IGMP Snooping > Static Multicast Address List dans la navigation
barre, puis accédez à la page de configuration de l’adresse multicast statique.
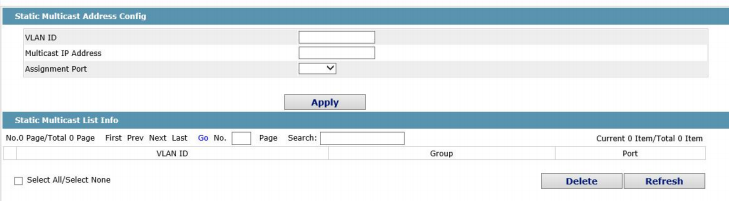
Cette page affiche le groupe multicast statique dans le réseau actuel selon
Statistiques IGMP-Snooping et ensemble de ports auquel appartient chaque membre.
Cliquez sur “Actualiser” pour actualiser le contenu de la liste.
Liste de multidiffusion
Cliquez sur l’option Multicast List Info en haut de la page et la page Multicast List Info apparaît.
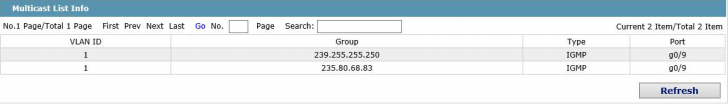
Sur cette page, les groupes multicat, qui existent dans le réseau actuel et sont dans
les statistiques de l’IGMP snooping, ainsi que les ensembles de ports auxquels appartiennent les membres de chaque groupe
appartiennent sont affichés.
Cliquez sur “Actualiser” pour actualiser le contenu de la liste.
Tous les commutateurs administrables de marque QSFPTEK prennent en charge le protocole IGMP. Pour la configuration d’un modèle de commutateur spécifique, veuillez consulter les manuels de configuration et de commandes des commutateurs suivants :


Partager
