


Quelle est la différence entre RADIUS et TACACS+
Auteur Leslie
Date 03/25/2024

RADIUS et TACACS+ sont deux des protocoles les plus connus du cadre AAA, presque synonymes de sécurité réseau. Ce sont tous deux des protocoles utilisés pour l’authentification, l’autorisation et la comptabilité réseau. Bien qu’ils puissent sembler similaires en surface, il existe certaines différences de fonctionnalité et de conception. Cet article présentera les concepts de RADIUS et de TACACS+ et explorera leurs différences.
Explication générale de RADIUS et TACACS+
Qu'est-ce que RADIUS
RADIUS est un protocole utilisé pour l’authentification, l’autorisation et la comptabilisation réseau (AAA), utilisant des serveurs d’accès du protocole AAA, visant à garantir que les réseaux et les services réseau sont protégés contre les accès non autorisés. Il est couramment appliqué dans les réseaux d’entreprise et de fournisseurs d’accès Internet, permettant aux utilisateurs de s’authentifier et d’accéder aux ressources réseau via un seul serveur d’authentification. RADIUS se compose de trois composants principaux : serveur d’authentification, client (périphériques réseau) et serveur de comptabilisation. Il assure ces fonctions en communiquant entre le serveur d’authentification et les périphériques réseau.
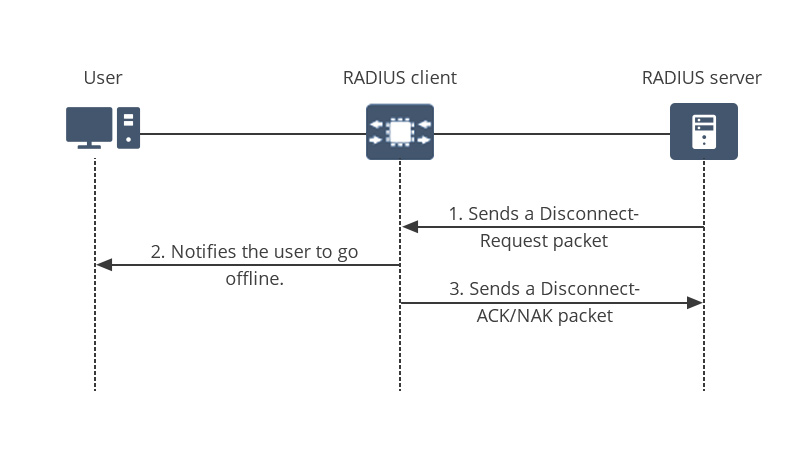
Fonctionnement de RADIUS
Le principe de fonctionnement de RADIUS consiste à gérer et vérifier les identités des utilisateurs du réseau au moyen d’un serveur d’authentification et à autoriser leur accès aux ressources réseau en fonction de politiques prédéfinies. Les étapes spécifiques sont les suivantes :
Initiation: Tout d'abord, l'appareil de l'utilisateur agit comme un client RADIUS et envoie une demande de connexion au serveur d'accès au réseau.
Transfert: Ensuite, le serveur d’accès réseau (NAS) transmet la requête de l’appareil de l’utilisateur au serveur RADIUS.
Authentification: Lorsque la demande est transmise au serveur RADIUS, celui-ci évalue les identifiants fournis par rapport à ses politiques prédéfinies et à la base de données des utilisateurs autorisés.
Réponse: Si l'authentification réussit, le serveur RADIUS envoie une réponse d'authentification au périphérique réseau, contenant des informations d'autorisation et d'autres paramètres de configuration, permettant à l'appareil de l'utilisateur d'accéder aux ressources requises. En cas d'échec, l'accès est refusé.
Avantages et inconvénients de RADIUS
Avantages de RADIUS
Normalisation: RADIUS est un protocole normalisé largement pris en charge et appliqué sur divers périphériques et systèmes réseau, notamment les routeurs, les commutateurs, les points d'accès sans fil, etc.
Gestion centralisée: RADIUS gère de manière centralisée l’authentification des utilisateurs et le contrôle d’accès via des serveurs dédiés, offrant un cadre cohérent pour la surveillance et la journalisation des activités des utilisateurs. Cette approche centralisée simplifie l’administration et la maintenance du réseau tout en assurant une supervision et un contrôle uniformes.
Flexibilité: RADIUS offre une grande flexibilité, permettant aux administrateurs de personnaliser les autorisations en fonction des rôles des utilisateurs, des types d’appareils ou de circonstances spécifiques. Il prend en charge diverses méthodes d’authentification et divers périphériques réseau, permettant une gestion adaptative et précise de l’accès au réseau.
Universalité: RADIUS prend en charge une large gamme d’appareils sur différents systèmes d’exploitation et prend en charge le protocole RADIUS, indépendamment des fournisseurs spécifiques. Cela garantit l’interopérabilité entre les appareils, ce qui en fait une solution standard largement adoptée.
Inconvénients de RADIUS
Point de défaillance unique: En raison de son architecture généralement centralisée, RADIUS s’appuie sur un serveur central pour l’authentification. Par conséquent, lorsqu’un serveur RADIUS tombe en panne, il peut empêcher les utilisateurs d’accéder au réseau, entraînant des interruptions des services d’authentification et d’autorisation.
Complexité du déploiement: Le déploiement et la configuration de serveurs RADIUS nécessitent un certain niveau d’expertise technique. Par conséquent, RADIUS est généralement déployé dans les grands réseaux d’entreprise et par les fournisseurs d’accès Internet. Le déploiement peut être plus complexe pour les réseaux de plus petite taille.
Goulots d’étranglement des performances: Dans les réseaux à grande échelle, chaque demande d’authentification doit passer par un serveur unique, ce qui peut potentiellement entraîner des goulots d’étranglement en matière de performances.
Qu'est-ce que TACACS+
TACACS+ est un protocole d’authentification et d’autorisation réseau conçu pour fournir des services centralisés d’authentification, d’autorisation et de comptabilisation aux serveurs d’accès à distance. Il s’agit d’une version améliorée du protocole TACACS (Terminal Access Controller Access-Control System) et d’un protocole propriétaire développé par Cisco. TACACS+ sépare les fonctions d’authentification, d’autorisation et de comptabilisation, offrant un mécanisme de contrôle d’accès réseau plus robuste et plus flexible. Comparé au protocole RADIUS, il offre une sécurité plus élevée et un contrôle d’accès granulaire, ce qui le rend largement adopté par de nombreuses organisations du secteur.

Fonctionnement de TACACS+
Le principe de fonctionnement de TACACS+ est que le client initie une requête auprès du serveur d’accès distant du réseau. Le serveur TACACS+ est chargé de vérifier l’identité de l’utilisateur et d’autoriser les permissions d’accès. Le processus spécifique est le suivant :
Initiation: L'utilisateur envoie une requête au serveur TACACS+ via le serveur d'accès distant du périphérique réseau afin de vérifier l'identité de l'utilisateur.
Vérification: À la réception de la requête, le serveur TACACS+ compare les identifiants fournis avec sa base de données afin de vérifier l'identité de l'utilisateur.
Autorisation: Si les identifiants de l'utilisateur sont valides et que l'authentification réussit, le serveur TACACS+ prend des décisions d'autorisation en fonction de politiques préconfigurées afin de déterminer les ressources auxquelles l'utilisateur peut accéder.
Réponse: Le serveur d’authentification génère une réponse et la renvoie au périphérique réseau d’origine. Si l’authentification réussit, la réponse inclura des informations d’autorisation et d’autres paramètres de configuration. Si la demande d’accès de l’utilisateur est refusée, il ne pourra pas accéder aux ressources requises.
Avantages et inconvénients de TACACS+
Avantages de TACACS+
Sécurité renforcée: TACACS+ offre un niveau de sécurité plus élevé en chiffrant tout le trafic entre les clients et les serveurs et en fournissant des mécanismes d’authentification rigoureux, contribuant ainsi à protéger les identifiants des utilisateurs et le trafic réseau contre tout accès non autorisé.
Évolutivité: TACACS+ convient aux grands réseaux d’entreprise et de fournisseurs de services, avec une gestion centralisée et des configurations d’autorisations flexibles, adaptable aux environnements réseau complexes.
Contrôle d’accès granulaire: TACACS+ offre un contrôle d’autorisation plus précis, permettant aux administrateurs d’effectuer des ajustements précis des autorisations en fonction des rôles des utilisateurs, des types d’appareils et d’autres facteurs afin de contrôler l’accès des utilisateurs aux ressources.
Journal d’audit: TACACS+ peut enregistrer des pistes d’audit détaillées de tous les événements d’authentification, d’autorisation et de comptabilisation, ce qui aide à surveiller les activités des utilisateurs et à traiter rapidement les problèmes de sécurité.
Inconvénients de TACACS+
Dépendance au support du fournisseur: Étant donné que TACACS+ est un protocole propriétaire développé par Cisco, il dépend principalement du support et de la maintenance de Cisco. Tous les périphériques réseau et serveurs ne prennent pas en charge TACACS+, ce qui peut limiter son utilisation dans certains environnements.
Point de défaillance unique: Comme RADIUS, TACACS+ suit une architecture centralisée. En cas de défaillance du serveur central, une interruption de l’accès au réseau peut survenir. Il s’agit d’un risque qui doit être pris en compte.
Limites: Le déploiement et la configuration de TACACS+ exigent une expertise technique élevée et entraînent des coûts importants, nécessitant souvent l’intervention de personnel spécialisé pour la gestion et la maintenance. Par conséquent, TACACS+ est généralement déployé dans des réseaux complexes et à grande échelle qui nécessitent une sécurité robuste. Pour les réseaux plus petits ou plus simples, le coût de déploiement de TACACS+ peut être prohibitif, ce qui constitue une limite à prendre en compte.
RADIUS vs TACACS+ : quelle est la différence
Ports de protocole: RADIUS fonctionne avec le protocole UDP, un protocole sans connexion connu pour offrir des vitesses de transmission plus rapides puisqu’il ne nécessite pas de connexions formelles entre les appareils. Cependant, UDP n’offre pas la fiabilité nécessaire pour garantir la transmission des données. En revanche, TACACS+ fonctionne avec le protocole TCP, qui est orienté connexion. TCP garantit une livraison fiable des paquets, mais au détriment de la vitesse de transmission.
Sécurité: RADIUS chiffre uniquement les paquets de mots de passe dans les demandes d’accès, en ne chiffrant que les mots de passe eux-mêmes, laissant les autres parties des paquets non chiffrées et susceptibles d’être interceptées. À l’inverse, TACACS+ chiffre l’intégralité du contenu de tous les paquets pendant le processus d’authentification et d’autorisation, offrant une solution de sécurité plus complète que RADIUS.
Flexibilité: RADIUS combine l’authentification et l’autorisation en un seul processus unifié, ce qui, bien qu’efficace, rend difficile le contrôle précis des autorisations de chaque utilisateur. TACACS+, en revanche, sépare l’authentification, l’autorisation et la comptabilisation en trois processus distincts. Cela permet aux administrateurs d’ajuster précisément les autorisations en fonction de facteurs tels que les rôles des utilisateurs et les types d’appareils, offrant un contrôle précis de l’accès de chaque utilisateur.
Applicabilité: RADIUS est un protocole standard ouvert conçu à l’origine pour l’authentification et l’autorisation des utilisateurs par accès commuté, défini par l’IETF. À ce titre, il est largement utilisé dans divers environnements réseau, notamment les entreprises et les fournisseurs de services. TACACS+, développé par Cisco, est un protocole propriétaire principalement utilisé pour l’authentification et l’autorisation entre les appareils Cisco, ce qui le rend plus courant dans les environnements réseau Cisco.
RADIUS et TACACS+ : comment choisir
RADIUS et TACACS+, comment choisir entre les deux ? Cela dépend de vos exigences applicatives spécifiques et de l’échelle de votre réseau :
Compatibilité plus étendue: Si votre réseau déploie des appareils de divers fournisseurs, RADIUS est sans aucun doute le meilleur choix pour vous. Par rapport à TACACS+, RADIUS bénéficie d’une prise en charge plus large par les fournisseurs, car TACACS+ est un protocole propriétaire Cisco avec un champ d’application plus limité.
Sécurité renforcée: Si votre réseau impose des exigences plus élevées en matière de sécurité, alors TACACS+ est sans aucun doute le meilleur choix. TACACS+ chiffre non seulement les mots de passe des utilisateurs, mais chiffre également tous les paquets de données échangés pendant l’ensemble du processus d’authentification et d’autorisation. En revanche, RADIUS ne chiffre que les mots de passe eux-mêmes, laissant les autres parties du paquet de données, telles que les noms de compte, non chiffrées.
Échelle du réseau: Si votre réseau est relativement simple et peu complexe, alors RADIUS est plus adapté. Grâce à son déploiement plus simple, RADIUS ne nécessite pas de gestion de contrôle granulaire des utilisateurs. À l’inverse, le déploiement de TACACS+ est complexe, nécessitant du personnel dédié pour la maintenance et une configuration granulaire des utilisateurs. Par conséquent, TACACS+ convient mieux aux réseaux d’entreprise à grande échelle et aux secteurs ayant des exigences de sécurité plus élevées, comme le secteur financier.
Conclusion
RADIUS et TACACS+ sont deux des protocoles AAA les plus réputés. Bien qu’ils partagent des fonctionnalités similaires, il existe tout de même certaines différences entre eux. Par exemple, ils diffèrent en matière de sécurité, de protocoles qu’ils utilisent et de leurs niveaux d’applicabilité respectifs. Dans cet article, vous pouvez obtenir des informations sur leurs avantages, leurs inconvénients et leurs différences, afin de sélectionner le protocole AAA qui répond le mieux à vos besoins. Si vous avez d’autres questions concernant RADIUS et TACACS+, n’hésitez pas à contacter les ingénieurs CCIE/HCIE de QSFPTEK à l’adresse [email protected]. Nos ingénieurs vous fourniront une assistance complète.


Partager
