


IPv6
Autore Yana
Data 08/12/2024

Che cos'è IPv6?
IPv6 (Internet Protocol Version 6) è la seconda generazione di protocolli standard per i protocolli del livello di rete, noto anche come IPng (IP Next Generation). Fornisce servizi di trasmissione dati senza connessione al livello di rete in cui risiede. IPv6 è una versione aggiornata di IPv4 da parte dell'IETF. Risolve molte delle carenze dell'attuale IPv4. La differenza significativa tra IPv6 e IPv4 è che la lunghezza dell'indirizzo IP è stata aggiornata dagli originari 32 bit a 128 bit. IPv6 sarà vivace nella futura competizione sul mercato grazie al suo formato semplificato dell'intestazione del messaggio, all'ampio spazio di indirizzi, alla struttura gerarchica degli indirizzi, all'intestazione di estensione flessibile e al meccanismo avanzato di rilevamento dei vicini.
Perché IPv6?
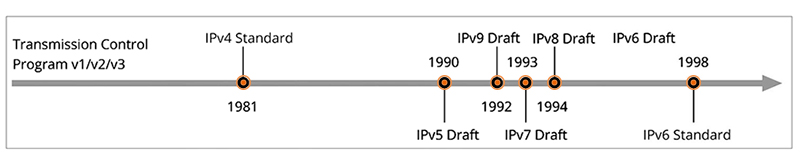
IP (Internet Protocol) è il protocollo del livello di rete nella famiglia di protocolli TCP/IP. Il compito principale del protocollo del livello di rete è gestire la trasmissione dei datagrammi IP attraverso la rete con l'aiuto delle tabelle di routing. Il protocollo IPv4 è oggi il protocollo Internet ampiamente implementato. Nelle prime fasi dello sviluppo di Internet, IPv4 si è sviluppato rapidamente grazie al suo protocollo semplice, alla facilità di implementazione e alla buona interoperabilità. Tuttavia, con la rapida crescita della rete e il problema della carenza di indirizzi, l'IETF aveva proposto quattro bozze come IPv6, IPv7, IPv8 e IPv9, e sperava che uno di questi protocolli potesse sostituire IPv4. Dopo un'approfondita discussione, l'IETF ha infine scelto IPv6 e ha sostituito IPv4, e IPv7, IPv8, IPv9 sono scomparsi da allora.
Vantaggi di IPv6
IPv6 ha una struttura di indirizzi a 128 bit che offre un ampio spazio di indirizzamento. Si afferma che sia in grado di assegnare un indirizzo IP a ogni granello di sabbia sulla Terra.
L'aggregazione gerarchica migliora l'efficienza del routing. IPv6 può fornire un prefisso di rete molto più ampio rispetto a IPv4, e la stessa organizzazione può utilizzare un solo prefisso nella propria rete. Per gli ISP è disponibile uno spazio di indirizzi molto più ampio. Ciò consente agli ISP di aggregare tutti i clienti per formare un singolo prefisso e distribuirlo. L'aggregazione gerarchica comporta un numero ridotto di voci nella tabella di routing globale e un inoltro più efficiente.
IPv6 ha la capacità di assegnare automaticamente indirizzi IP agli utenti, consentendo reti plug-and-play.
Maggiore sicurezza: IPSec è una parte essenziale di IPv6, che realizza l’elevata sicurezza della rete IPv6 tramite le intestazioni di estensione AH (Authentication Header) ed ESP (Encapsulating Security Payload).
Fornisce supporto alla qualità del servizio: la nuova etichettatura dei flussi in IPv6 consente agli utenti della rete di richiedere comunicazioni di qualità.
IPv4 vs IPv6
IPv4 e IPv6 sono piuttosto diversi sotto molti aspetti. Questo capitolo spiegherà le differenze tra IPv4 e IPv6 in termini di spazio di indirizzamento, formati degli header, indirizzamento, indirizzamento automatico, sicurezza, QoS e scalabilità.
Spazio di indirizzamento: la lunghezza dell'indirizzo IPv4 di 32 bit ha 2^32 indirizzi assegnabili, pari a circa 4,3 miliardi, mentre la lunghezza dell'indirizzo IPv6 è estesa dai 32 bit di IPv4 a 128 bit con 2^128 indirizzi.
Formato dell'intestazione: IPv6 ha una struttura dell'intestazione dei dati più semplice rispetto a IPv4, il che riduce notevolmente il tempo necessario per elaborare le intestazioni.
La codifica degli indirizzi IPv6 adotta una struttura gerarchica simile a CIDR, e la sua composizione è simile a quella di un numero di telefono. Ad esempio, la composizione di un numero di telefono è "prefisso internazionale o di area + prefisso locale + numero di telefono", mentre la codifica degli indirizzi IPv6 è "ID di aggregazione di primo livello + ID di aggregazione secondario + ID di aggregazione a livello di sito", entrambi composti da tre codici diversi a livelli differenti. Poiché il prefisso di rete IPv6 può essere ulteriormente suddiviso in più livelli della rete, la sua struttura di indirizzamento gerarchica è molto flessibile, può gestire efficacemente l’aggregazione degli indirizzi, semplificare il routing, riducendo così il numero di voci della tabella di routing che il router deve mantenere e accelerando la convergenza delle route.
L'aggregazione delle route IPv4 si basa generalmente sugli stessi prefissi IP, quindi, rispetto a IPv6, il metodo di aggregazione presenta due svantaggi: primo, se l'indirizzo IP non è consecutivo, non può essere aggregato; secondo, non può essere aggregato secondo più livelli come IPv6. Quando si utilizza l'aggregazione IPv6 per l'aggregazione degli indirizzi, un router backbone centrale di una rete aziendale teoricamente deve mantenere non più di 8192 voci di tabella, mentre se si utilizza l'aggregazione IPv4 per l'aggregazione degli indirizzi, il numero di voci di tabella da mantenere da parte del router sarà pari a decine di migliaia o persino superiore a centomila; ciò si evince dal metodo di aggregazione di IPv6. Il metodo di aggregazione IPv6 riduce significativamente l'overhead di indirizzamento e archiviazione del router.
Indirizzamento automatico, IPv6 offre due tipi di configurazione degli indirizzi:
Dynamic Host Configuration Protocol, che eredita il protocollo IPv4, ovvero configurazione stateful degli indirizzi configurata tramite un server DHCP.
IPv6 ha la caratteristica unica del plug-and-play e, negli scenari in cui un server DHCP non è disponibile, l'indirizzo dell'interfaccia può essere ottenuto tramite configurazione stateless dell'indirizzo.
Nella configurazione degli indirizzi stateless, gli host sullo stesso link configurano automaticamente l'interfaccia con un indirizzo IPv6 appropriato per il link (chiamato indirizzo link-local) o con un indirizzo IPv6 derivato da un prefisso annunciato dal router locale, utilizzando il protocollo di neighbor discovery.
Il processo di configurazione stateless di un indirizzo link-local richiede anche solo un secondo. Al contrario, un host IPv4 che utilizza DHCP dovrebbe abbandonare la configurazione DHCP in caso di errore DHCP e quindi configurare autonomamente un indirizzo IPv4, un processo che richiede un minuto intero.
IPv6 utilizza meccanismi di sicurezza integrati per autenticare e crittografare i pacchetti del protocollo IP come mezzo per proteggere il traffico dati del protocollo IP definito. Attualmente, IPv6 supporta sia i meccanismi AH (Authentication Header) sia ESP (Encapsulated Security Payload).IPv6 fornisce servizi sia di autenticazione sia di crittografia per i pacchetti a livello di rete. Il meccanismo di autenticazione consente al destinatario di confermare la vera identità del mittente e se i dati siano stati manomessi durante la trasmissione. L'autenticazione consente al destinatario di verificare la vera identità del mittente e se i dati siano stati manomessi durante la trasmissione. Il meccanismo di crittografia codifica i dati per garantirne la riservatezza; IPv4 non fornisce un meccanismo di sicurezza simile a livello di rete.
QoS (Quality of Service) è una tecnica utilizzata per affrontare la latenza e la congestione della rete. La QoS in IPv4 utilizza principalmente il campo Type of Service, che definisce 3 bit e 8 priorità. In IPv6, viene invece utilizzato il campo Traffic Class, che definisce un totale di 4 bit e 16 priorità, e IPv6 aggiunge un ulteriore campo Flow Label a 20 bit. I dispositivi di inoltro intermedi possono riconoscere direttamente diverse etichette di flusso predefinite senza passare l'intestazione e possono identificare il nodo di destinazione in base all'etichetta di flusso. Attualmente, l'applicazione del Flow Label di IPv6 è ancora in fase sperimentale.
Scalabilità: IPv6 è altamente scalabile e nuove funzionalità possono essere aggiunte all'header di estensione che segue l'header IPv6.Mentre l'header IPv4 può supportare opzionalmente solo un massimo di 60 byte, la dimensione dell'header di estensione IPv6 è limitata solo dal numero massimo di byte dell'intero pacchetto IPv6.


Condividi
