


VRF
Autore Moore
Data 09/14/2024

Introduzione a VRF
VRF sta per Virtual Routing and Forwarding ed è una tecnologia per router di rete IP che consente a più istanze di tabelle di routing di coesistere ed essere eseguite simultaneamente in un singolo router virtuale.
Questa funzione consente di separare i percorsi di rete sullo stesso dispositivo. Ciò riduce il numero di dispositivi necessari e rende le connessioni più efficienti. Inoltre, rende le reti più sicure separando automaticamente il traffico.
I provider di servizi Internet utilizzano spesso VRF per creare reti private virtuali (VPN) separate per i loro clienti in una modalità nota come routing e forwarding VPN.
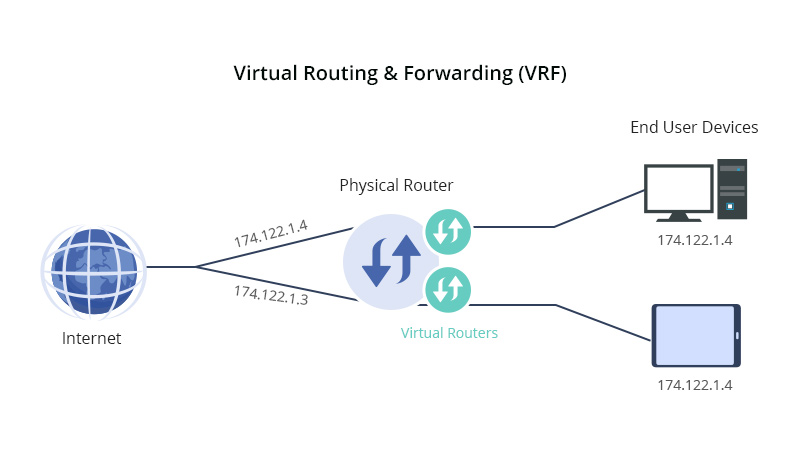
Come configurare una VRF?
Una VRF è simile a un router logico, ma con la differenza che, mentre un router logico può contenere più tabelle di routing, un'istanza VRF utilizza una sola tabella VRF.
Inoltre, una VRF si basa su una tabella di inoltro, che è responsabile dell'indicazione dell'indirizzo del next-hop di un pacchetto, dell'elenco dei dispositivi che possono partecipare all'inoltro del pacchetto e della definizione di una serie di linee guida e protocolli di routing che determinano il percorso che un pacchetto segue attraverso la rete.
Attraverso queste tabelle, la VRF garantisce che il traffico venga trasmesso solo all'interno del percorso VRF specificato, impedendo al traffico non autorizzato di entrare o uscire da tale percorso.
Quali sono gli scenari applicativi per VRF?
VRF (Virtual Routing and Forwarding) opera al livello 3 del modello OSI. Consente agli utenti di utilizzare indirizzi IP sovrapposti o identici senza conflitti tramite istanze di routing indipendenti. Gli utenti possono segmentare i percorsi della propria rete senza fare affidamento su più router, migliorando la funzionalità della rete.
Senza VRF, il traffico dei clienti viene instradato tramite interfacce fisiche o sottointerfacce e segregato mediante liste di controllo degli accessi. Di conseguenza, le VRF stanno diventando sempre più diffuse nelle LAN aziendali, nei data center e negli ambienti dei fornitori di servizi che utilizzano Multiprotocol Label Switching (MPLS) e Multiprotocol Border Gateway Protocol (MP-BGP).
I vantaggi di VRF
Può generare virtualmente più istanze di routing indipendenti sullo stesso dispositivo fisico.
Gli utenti possono gestire diverse tabelle di routing contemporaneamente per rispondere in modo flessibile a requisiti di rete diversificati.
Questa funzione è particolarmente adatta agli scenari di implementazione di Multiprotocol Border Gateway Protocol (MP-BGP) e Multiprotocol Label Switching (MPLS).
Le VPN di più clienti non entreranno in conflitto anche se utilizzano lo stesso indirizzo IP, garantendo così l'isolamento della rete.
Senza la necessità di più router fisici, gli utenti possono segmentare diversi percorsi di rete e ottimizzare le prestazioni complessive della rete.
Termini importanti per il routing e l'inoltro virtuali
Quando si parla di Virtual Routing and Forwarding (VRF), ci sono diversi termini fondamentali che devono essere chiariti e alcuni confronti che devono essere fatti per rispondere alle domande più comuni. Di seguito sono riportate le spiegazioni dei termini pertinenti:
VRF vs. VPN
La rete VPN fornisce servizi privati agli utenti su un'infrastruttura pubblica. In genere, una VPN è un insieme di siti per comunicazioni crittografate o non crittografate su Internet tramite una rete pubblica o un'altra rete privata. È importante notare che la parola “privata” in VPN non significa che la comunicazione sia crittografata o sicura, ma solo che il percorso di rete è isolato.
Le configurazioni Virtual Routing and Forwarding (VRF) consentono a più ambienti VPN di funzionare simultaneamente sulla stessa rete fisica o sullo stesso router. Con VRF, le organizzazioni possono eseguire servizi di rete isolati, come reti wireless, voce (VoIP), trasmissione dati e trasmissione video, su un'infrastruttura fisica condivisa senza alcun impatto reciproco. VRF è anche comunemente utilizzato nelle architetture Multiprotocol Label Switching (MPLS).
VDC vs. VRF vs. VLAN
Le istanze VRF supportano le capacità di virtualizzazione della rete del livello 3 del modello OSI. Virtual Device Context (VDC), invece, si concentra sulla virtualizzazione del dispositivo stesso. Un VDC può virtualizzare uno switch fisico in più dispositivi indipendenti, ciascuno dei quali può avere le proprie configurazioni VRF e VLAN.
Le Virtual Local Area Network (VLAN), d'altra parte, operano al Livello 2 del modello OSI e suddividono Ethernet in più reti virtuali per migliorare la sicurezza e le prestazioni della rete senza influire sulla topologia fisica della rete. Al contrario, le VRF possono creare più reti virtuali all'interno dello stesso hardware fisico, ma agiscono a un livello superiore, operando al Livello 3.
Instradamento statico
Ogni istanza di routing e inoltro VPN (predefinita o definita dall'utente) avrà una configurazione di route statica corrispondente. Invece di una VRF specifica, gli utenti possono configurare route statiche per la VRF predefinita in modo che, in modalità VRF, abbiano la flessibilità di personalizzare le route statiche per soddisfare esigenze specifiche.


Condividi
