


Plug-and-Play (PnP)
Autore Yana
Data 09/06/2024

Che cos'è il Plug-and-Play (PnP)?
Plug and play era originariamente un termine riferito all'hardware informatico. Quando un nuovo dispositivo esterno viene aggiunto al computer, le risorse hardware possono essere rilevate automaticamente senza necessità di riconfigurazione o di installazione manuale dei driver. In seguito è nato il significato di hot plugging, che si riferisce all'aggiunta o alla rimozione diretta di dispositivi hardware, come scollegare e collegare USB, mentre il computer è acceso.
Nelle comunicazioni dati e nelle soluzioni di rete, plug-and-play significa che, dopo che le apparecchiature di rete e i terminali di accesso sono stati collegati alla rete, possono accedere automaticamente alla rete per completare la configurazione e l'implementazione senza configurazione manuale.
Perché la rete campus ha bisogno del Plug-and-Play?
Con il rapido sviluppo della tecnologia di rete, anche la scala delle reti aziendali si sta espandendo. I clienti aziendali devono gestire e mantenere da centinaia a migliaia di dispositivi, con un notevole impegno nelle fasi iniziali di pianificazione e implementazione, come l'installazione iniziale delle apparecchiature. Il tempo dedicato alla configurazione e agli aggiornamenti delle apparecchiature rappresenta un terzo o più dell'intero ciclo di gestione e funzionamento della rete, e la maggior parte di queste attività è semplice e ripetitiva. Pertanto, i clienti hanno urgente bisogno di semplificare l'installazione delle apparecchiature di rete, la gestione durante l'implementazione e i successivi aggiornamenti software delle apparecchiature, migliorando così l'efficienza.
Inoltre, con la continua diffusione e applicazione dell'Internet delle cose, i tipi e il numero di terminali che accedono alle reti dei campus stanno aumentando. Soprattutto nelle reti di campus di grandi e medie dimensioni, oltre a PC e telefoni cellulari, i terminali di accesso includono anche telefoni IP, stampanti e telecamere. Molti tipi diversi di terminali devono essere collegati alla rete del campus, rendendo molto difficile la gestione dei terminali sulla intranet del campus. Poiché il sistema tradizionale di gestione della rete può visualizzare solo l'IP e il MAC del terminale di accesso, non può eseguire una gestione più dettagliata del terminale. Se è necessario pianificare e implementare servizi e criteri di rete diversi per vari terminali, l'amministratore deve pianificare e implementare servizi e criteri di rete diversi per ciascun tipo di terminale. La configurazione manuale dei terminali per tipo rende complessa la configurazione del servizio e macchinosa l'operazione. Anche l'identificazione automatica e il plug-and-play delle apparecchiature terminali sono urgentemente necessari.
La soluzione plug-and-play è progettata per aiutare gli utenti a semplificare il processo di installazione della rete, migliorare notevolmente l'efficienza della gestione della rete e delle attività operative e di manutenzione, e ridurre efficacemente i costi di manodopera e di tempo. Presenta i seguenti vantaggi:
Visualizzazione: il processo operativo degli amministratori di rete e degli ingegneri di installazione è un'interfaccia operativa completamente grafica, inclusa la visualizzazione dell'interfaccia di configurazione e la visualizzazione della pianificazione della rete.
Alta efficienza: pre-distribuendo i servizi sul controller SDN, il processo di distribuzione effettivo viene abbreviato end-to-end. La distribuzione manuale può essere completata in poche ore anziché in diversi giorni.
Meno errori: tutte le configurazioni vengono eseguite graficamente tramite il controller SDN, riducendo la probabilità di errori di configurazione da riga di comando; gli errori di connessione possono essere rilevati graficamente in tempo reale tramite il controller SDN per una rapida risoluzione dei problemi.
Qual è il processo Plug-and-Play per le apparecchiature di rete?
Prendendo gli switch come esempio, nella rete del parco cloud, la rete è progettata come una struttura ad albero a livelli e vi sono numerosi switch al di sotto del livello core. Il plug-and-play tramite gli switch del livello di convergenza e del livello di accesso può migliorare l'efficienza dell'attivazione e semplificare il carico di lavoro di attivazione.
Gli switch del livello core completano il collegamento southbound con il controller SDN tramite la riga di comando; quindi gli switch del livello core vengono utilizzati come dispositivi radice della subnet di gestione e gli switch al di sotto del livello core vengono portati online nel controller SDN tramite il metodo DHCP, in modo da realizzare il plug-and-play degli switch al di sotto del livello core.

Come mostrato nella figura sopra, il processo Plug and Play dello SwitchA di aggregazione è il seguente:
L'amministratore distribuisce la funzione server DHCP sul dispositivo del livello core (oppure può essere un dispositivo server DHCP separato nella rete), abilita la funzione DHCP in VLANIF1 e configura l'opzione DHCP Option 148, che contiene lo stato di abilitazione NETCONF del dispositivo, l'URL/IP del controller SDN e le informazioni sul numero di porta.
Dopo che lo SwitchA sotto il core si avvia con una configurazione vuota, per impostazione predefinita utilizzerà VLANIF1 per avviare una richiesta al server DHCP.
Poiché tutte le porte dello switch vengono aggiunte alla VLAN 1 per impostazione predefinita quando viene spedito dalla fabbrica, lo switch core e lo switch che avvia la richiesta sono interoperabili all'interno della VLAN 1.
Una volta che lo switch core, che è il server DHCP, riceve la richiesta, risponde a SwitchA con un messaggio DHCP che contiene l'opzione Option 148.
SwitchA abilita la funzione NETCONF in base ai contenuti dell'opzione Option 148 e ottiene anche le informazioni su URL/IP e numero di porta del controller SDN.
SwitchA ottiene le informazioni relative a URL/IP e numero di porta del controller SDN e le utilizza per registrare l'autenticazione presso il controller SDN.
Dopo che SwitchA si registra e si autentica con il controller SDN per andare online, il controller SDN invia automaticamente la configurazione a SwitchA secondo la preconfigurazione impostata dall'amministratore (incluse le VLAN PnP), completando l'apertura di SwitchA per ottenere il plug-and-play.
PnP VLAN
Nel processo plug-and-play dei dispositivi di rete, esiste un concetto importante, PnP VLAN, chiamato anche VLAN di gestione ad autonegoziazione, che si riferisce alla VLAN utilizzata dal controller SDN quando gestisce da remoto switch o AP.
Inizialmente, gli switch di aggregazione e gli switch di accesso utilizzano la VLAN funzionale 1 per effettuare la registrazione online sul controller SDN. Per migliorare l'affidabilità della rete, gli amministratori generalmente non utilizzano la VLAN 1 come VLAN di gestione, perché la VLAN 1 è la VLAN predefinita dello switch e tutte le porte dello switch vengono aggiunte alla VLAN 1 per impostazione predefinita; pertanto, è più facile generare tempeste di broadcast nella VLAN 1 e influire sulla comunicazione dei servizi. influire sulla comunicazione dei servizi. Pertanto, dopo che lo switch di aggregazione e lo switch di accesso vanno online con la VLAN 1, devono passare automaticamente alla VLAN di gestione impostata in base alla configurazione SDN, e questa VLAN di gestione commutata automaticamente è chiamata VLAN PnP.
Nella rete del campus, per comodità di manutenzione della rete, le VLAN PnP utilizzate nelle reti cablate e wireless sono generalmente impostate come VLAN diverse, chiamate rispettivamente VLAN PnP cablate e VLAN PnP wireless.Le VLAN PnP utilizzate dagli switch sono chiamate VLAN PnP cablate, mentre le VLAN utilizzate dagli AP sono chiamate VLAN PnP wireless.
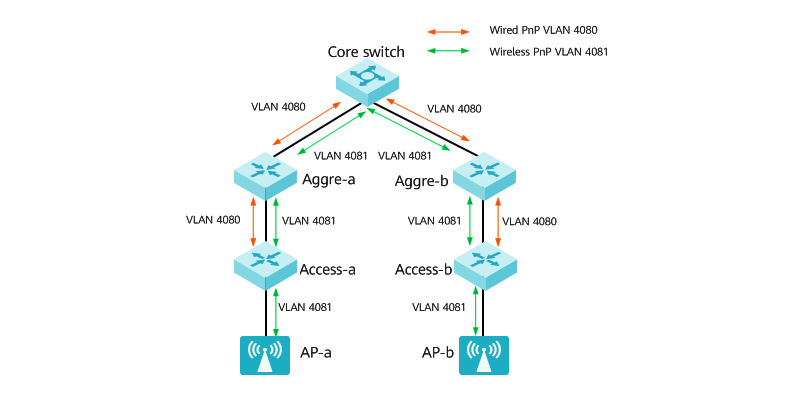
Il processo di commutazione VLAN PnP è il seguente:
Il dispositivo di aggregazione e il dispositivo di accesso si registrano online presso il controller SDN utilizzando la VLAN 1.
Il controller SDN invia le VLAN PnP preconfigurate al dispositivo di aggregazione e al dispositivo di accesso.
Il dispositivo di aggregazione e il dispositivo di accesso si registrano nuovamente sulla linea utilizzando la PnP VLAN negoziata per ottenere il plug-and-play.


Condividi
