


UDP
Autore Moore
Data 08/23/2024

Che cos'è UDP (User Datagram Protocol)?
UDP si riferisce allo User Datagram Protocol, un protocollo di comunicazione per applicazioni sensibili al tempo come giochi, streaming video e ricerche del Domain Name System (DNS). Poiché UDP non richiede una connessione stabile al dispositivo di destinazione prima della trasmissione, può aumentare significativamente la velocità di comunicazione. UDP accelera il trasferimento dei dati eliminando il processo di creazione della connessione, che richiede tempo, dei protocolli tradizionali.
Tuttavia, il vantaggio di velocità di UDP comporta alcuni potenziali rischi. UDP può causare la perdita di pacchetti durante la trasmissione dei dati dalla sorgente alla destinazione. Inoltre, a causa della sua natura senza connessione, UDP è un bersaglio facile per gli hacker che lanciano attacchi distribuiti di negazione del servizio (DDoS).
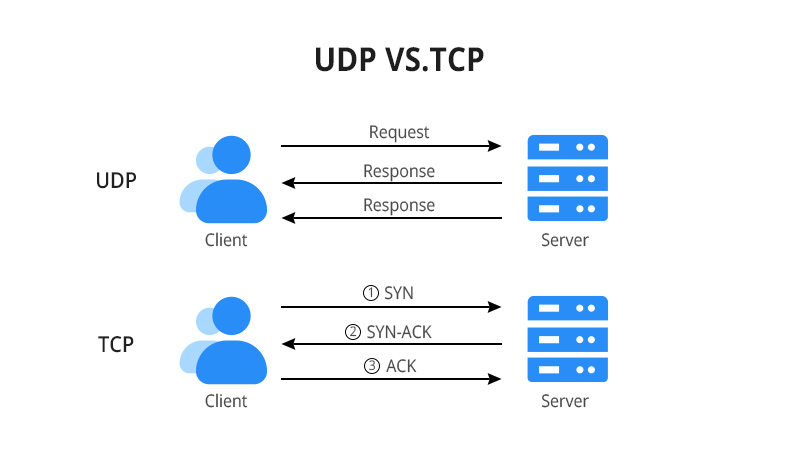
In generale, protocolli come il Transmission Control Protocol (TCP) richiedono che il destinatario non solo riceva i dati, ma confermi anche di essere pronto a riceverli prima che inizi la trasmissione dei dati. UDP, tuttavia, non attende questo riconoscimento prima di iniziare la trasmissione, il che può causare problemi di trasmissione dei dati e creare opportunità per gli autori di attacchi DDoS.
Come funziona UDP?
Rispetto ad altri protocolli di rete, UDP è molto più semplice. Trova semplicemente il computer di destinazione e gli invia un pacchetto di dati (noto anche come "datagramma"). UDP non garantisce che i pacchetti arrivino in ordine, né conferma che abbiano raggiunto la loro destinazione.
Sebbene UDP utilizzi checksum per garantire l'integrità dei dati e numeri di porta per distinguere l'uso dei dati all'origine e alla destinazione, questa semplicità pone alcuni problemi a causa della mancanza di un meccanismo di handshake obbligatorio. I programmi che utilizzano UDP sono soggetti all'instabilità della rete sottostante.
Di conseguenza, i dati possono essere trasmessi correttamente o persi. Inoltre, poiché non vi è alcun controllo sull'ordine in cui arrivano i pacchetti, i dati possono apparire irregolari, fuori ordine o vuoti quando vengono visualizzati alla destinazione finale.
Tuttavia, questi problemi sono generalmente minori se non sono richiesti il rilevamento e la correzione degli errori. Questo è uno dei motivi per cui UDP viene spesso utilizzato nelle applicazioni video. Anche con occasionali perdite di dati o errori, far arrivare tempestivamente il segnale video a destinazione rimane comunque una priorità assoluta.
La differenza tra UDP e TCP
Quando i dati vengono trasmessi da un luogo a un altro, un'intestazione indica al dispositivo cosa fare con i dati. L'intestazione di UDP è semplice, di 8 byte fissi, mentre l'intestazione di TCP è molto più complessa, con una lunghezza compresa tra 20 e 60 byte. L'intestazione di UDP contiene un numero di porta di origine a 16 bit, un numero di porta di destinazione a 16 bit, una lunghezza a 16 bit e un checksum a 16 bit, che guidano il datagramma verso la sua destinazione. L'intestazione include un numero di porta di origine a 16 bit, un numero di porta di destinazione a 16 bit, una lunghezza a 16 bit e un checksum a 16 bit, che guidano il datagramma verso la sua destinazione. Non è richiesta alcuna autenticazione della connessione tra le porte di origine e di destinazione durante l'invio dei dati.
Al contrario, TCP richiede un handshake prima dell'invio dei dati, un processo che rende TCP più affidabile di UDP. Nella comunicazione TCP, i dati possono essere trasmessi solo dopo che è stata stabilita una connessione formale tra destinazione e origine. D'altra parte, poiché con UDP non è necessario stabilire alcun collegamento, i dati possono essere inviati immediatamente.
Un'altra differenza è che TCP conferma l'ordine dei pacchetti prima della trasmissione e garantisce che i pacchetti arrivino in tempo. Se un pacchetto non arriva, TCP ne richiede automaticamente la ritrasmissione. D'altra parte, UDP non esegue alcuna conferma, verifica o ritrasmissione.
Se un'applicazione sceglie di utilizzare UDP, l'utente accetta il rischio che possano verificarsi errori, che i dati possano non arrivare o che possano essere reinviati. Il vantaggio di questa scelta è una maggiore velocità di trasmissione. UDP non è necessariamente responsabile della perdita di dati. Le informazioni del suo header sono sufficienti per consentire ai dati di arrivare alla posizione specificata, e l'ordine in cui i datagrammi vengono inviati può rimanere sostanzialmente corretto.
Tuttavia, la maggior parte dei router di rete non può confermare l'arrivo dei pacchetti né metterli in sequenza, il che può comportare pacchetti persi o duplicati. TCP compensa questo problema assicurando che i dati raggiungano la loro destinazione nell'ordine corretto.
L'applicazione di UDP
UDP viene generalmente utilizzato in scenari di comunicazione in cui la velocità è essenziale, ma è tollerata una piccola perdita di dati. Le trasmissioni di contenuti multimediali in streaming in tempo reale, come voce e video, sono applicazioni tipiche perché richiedono tempestività piuttosto che un'accuratezza del 100 percento. Ad esempio, molti servizi Voice over Internet Protocol (VoIP) utilizzano UDP perché riduce la latenza e rende le chiamate più fluide, anche se a volte viene sacrificata una certa qualità del suono.
Allo stesso modo, UDP è ampiamente utilizzato nel gaming online. Per i giocatori, una risposta rapida è più critica della perdita occasionale di alcuni dati. Inoltre, anche i server DNS si affidano a UDP per la velocità e l'efficienza delle loro query, poiché tali servizi richiedono risposte rapide per funzionare efficacemente.
Come viene utilizzato UDP negli attacchi DDoS?
Sebbene UDP (User Datagram Protocol) eccella quando è richiesto un trasferimento dati rapido e in tempo reale, rende il ricevitore più vulnerabile agli attacchi DDoS.
In un attacco DDoS, il sito web bersaglio viene inondato di pacchetti. Ogni volta che si verifica un problema, il server bersaglio deve inviare un pacchetto ICMP in risposta. Poiché il server non è in grado di gestire un numero così elevato di richieste, alla fine verrà sopraffatto, come una fogna intasata. Di conseguenza, le richieste legittime non riescono a passare e gli utenti e i clienti autentici non possono accedere correttamente al sito.
La natura senza connessione di UDP lo rende particolarmente vulnerabile agli attacchi DDoS. Poiché non è necessario stabilire alcuna connessione tramite handshake tra la sorgente e il target, un attaccante può inviare molti pacchetti al server target senza ostacoli.
Tuttavia, le organizzazioni possono mitigare questo rischio di attacco limitando il tasso di risposta dei pacchetti ICMP. L'utilizzo della rete del data center per il traffico UDP può impedire che richieste falsificate sovraccarichino i singoli server.


Condividi
