


IPv6
著者 Yana
日付 08/12/2024

IPv6とは何ですか?
IPv6 (Internet Protocol Version 6) は、ネットワーク層プロトコルの第2世代の標準プロトコルであり、IPng (IP Next Generation) とも呼ばれます。IPv6 は、それが属するネットワーク層でコネクションレス型のデータ伝送サービスを提供します。IPv6 は、IETF による IPv4 のアップグレード版です。現在の IPv4 が抱える多くの欠点に対処しています。IPv6 と IPv4 の大きな違いは、IP アドレス長が従来の 32 bits から 128 bits に拡張されたことです。Ipv6 は、簡素化されたメッセージヘッダー形式、広大なアドレス空間、階層型アドレス構造、柔軟な拡張ヘッダー、強化された近隣探索メカニズムにより、今後の市場競争で大きな存在感を示すでしょう。
なぜIPv6なのか?
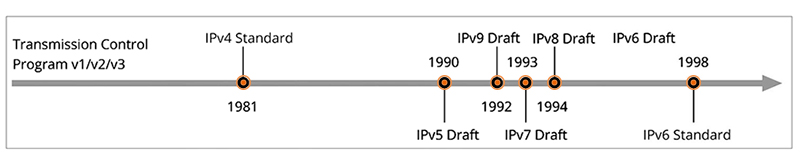
IP(Internet Protocol)は、TCP/IPプロトコルファミリーにおけるネットワーク層プロトコルです。ネットワーク層プロトコルの主な役割は、ルーティングテーブルを利用してネットワーク全体でIPデータグラムの伝送を処理することです。IPv4プロトコルは、現在広く導入されているInternetプロトコルです。Internetの発展初期には、プロトコルが単純で、実装が容易であり、相互運用性に優れていたため、IPv4は急速に発展しました。しかし、ネットワークの急速な成長とアドレス不足の問題に伴い、IETFはIPv6、IPv7、IPv8、IPv9など4つの草案を提案し、これらのプロトコルのいずれかがIPv4に取って代わることを期待していました。徹底的な議論の結果、IETFは最終的にIPv6を選択してIPv4を置き換え、それ以降、IPv7、IPv8、IPv9は姿を消しました。
IPv6の利点
IPv6は、十分なアドレス空間を提供する128-bitのアドレス構造を備えています。地球上のすべての砂粒にIPアドレスを割り当てられると言われています。
階層型集約により、ルーティング効率が向上します。IPv6はIPv4よりもはるかに大きなネットワークプレフィックスを提供でき、同じ組織はそのネットワーク内で1つのプレフィックスのみを使用できます。ISPは、はるかに大きなアドレス空間を利用できます。これにより、ISPはすべての顧客を集約して単一のプレフィックスを形成し、それを配布できます。階層型集約により、グローバルルーティングテーブルのエントリ数が削減され、転送効率が向上します。
IPv6には、ユーザーにIPアドレスを自動的に割り当てる機能があり、プラグアンドプレイのネットワーク接続を実現します。
より高いセキュリティ:IPSec は IPv6 の重要な構成要素であり、AH (Authentication Header) および ESP (Encapsulating Security Payload) 拡張ヘッダーを通じて IPv6 ネットワークの高いセキュリティを実現します。
サービス品質のサポートを提供:IPv6の新しいストリームラベリングにより、ネットワークユーザーは高品質な通信を要求できます。
IPv4 と IPv6 の比較
IPv4とIPv6は、多くの点で大きく異なります。この章では、アドレス空間、ヘッダー形式、アドレス指定、自動アドレス設定、セキュリティ、QoS、およびスケーラビリティの観点から、IPv4とIPv6の違いについて説明します。
アドレス空間:IPv4のアドレス長は32ビットで、割り当て可能なアドレス数は2^32、約43億個ですが、IPv6のアドレス長はIPv4の32ビットから128ビットに拡張され、2^128個のアドレスを使用できます。
ヘッダー形式: IPv6はIPv4と比較して、より単純なデータヘッダー構造を持っており、ヘッダーの処理に必要な時間を大幅に短縮します。
IPv6アドレスのエンコードでは、CIDRと同様の階層構造が採用されており、その構成は電話番号に似ています。たとえば、電話番号の構成は「国または地域コード + 市外局番 + 電話番号」であり、IPv6アドレスのエンコードは「最上位集約ID + 第2階層集約ID + サイトレベル集約ID」です。どちらも、異なる階層の3つの異なるコードで構成されています。IPv6ネットワークプレフィックスは、ネットワークの複数の階層にさらに細分化できるため、その階層型アドレッシング構造は非常に柔軟です。アドレスを効率的に集約し、ルーティングを簡素化できるため、ルーターが維持する必要のあるルーティングテーブルのエントリ数が減少し、ルートの収束が高速化されます。
IPv4ルート集約は一般に同一のIPプレフィックスに基づいているため、IPv6と比較すると、その集約方式には2つの欠点があります。第一に、IPアドレスが連続していない場合は集約できません。第二に、IPv6のように多階層に基づいて集約することができません。IPv6集約をアドレス集約に使用する場合、企業ネットワークのコアバックボーンルーターが理論上維持する必要があるテーブルエントリは8192件以下です。一方、IPv4集約をアドレス集約に使用する場合、ルーターが維持すべきテーブルエントリ数は数万件、さらには10万件を超えることもあります。このことから、IPv6の集約方式は、ルーターのアドレス指定およびストレージのオーバーヘッドを大幅に削減することが分かります。
自動アドレス指定、 IPv6には、2種類のアドレス設定があります:
IPv4プロトコルを継承したDynamic Host Configuration Protocol。すなわち、DHCPサーバーを介して構成されるステートフルアドレス設定です。
IPv6にはプラグアンドプレイという独自の機能があり、DHCPサーバーを利用できない環境では、ステートレスアドレス設定によってインターフェースアドレスを取得できます。
ステートレスアドレス設定では、同じリンク上のホストが、近隣探索プロトコルを使用して、そのリンクに適したIPv6アドレス(リンクローカルアドレスと呼ばれる)、またはローカルルーターによって通知されたプレフィックスから生成されるIPv6アドレスをインターフェースに自動設定します。
リンクローカルアドレスをステートレスで設定するプロセスは、わずか1秒で完了します。これに対し、DHCPを使用するIPv4ホストでは、DHCPに障害が発生した場合、DHCP設定を破棄したうえでIPv4アドレスを自動設定する必要があり、このプロセスには丸1分かかります。
IPv6は、定義されたIPプロトコルのデータトラフィックを保護するため、組み込みのセキュリティメカニズムを使用してIPプロトコルパケットの認証と暗号化を行います。現在、IPv6はAH(認証ヘッダー)とESP(カプセル化セキュリティペイロード)の両方のメカニズムをサポートしています。IPv6は、ネットワーク層でパケットの認証サービスと暗号化サービスの両方を提供します。認証メカニズムにより、受信者は送信者の真の身元と、転送中にデータが改ざんされていないかどうかを確認できます。認証により、受信者は送信者の真の身元と、転送中にデータが改ざんされていないかどうかを検証できます。暗号化メカニズムはデータを符号化して機密性を確保します。IPv4には、ネットワーク層に同様のセキュリティメカニズムはありません。
QoS(Quality of Service)は、ネットワークの遅延や輻輳に対処するために使用される技術です。 IPv4のQoSでは主にType of Serviceフィールドが使用され、3ビットと8段階の優先度が定義されています。一方、IPv6では代わりにTraffic Classフィールドが使用され、合計4ビットと16段階の優先度が定義されています。また、IPv6には20ビットのFlow Labelフィールドが追加されています。中間転送装置は、ヘッダーを解析せずに、事前定義された異なるフローラベルを直接認識でき、フローラベルに基づいて宛先ノードを識別できます。現在、IPv6のFlow Labelの適用はまだ実験段階にあります。
拡張性:IPv6は拡張性が非常に高く、IPv6ヘッダーに続く拡張ヘッダーに新しい機能を追加できます。IPv4ヘッダーがオプションを含めても最大60バイトまでしかサポートできないのに対し、IPv6拡張ヘッダーのサイズはIPv6パケット全体の最大バイト数によってのみ制限されます。


共有
